Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-63420 — CrushFTP11 の 11.3.7_57 より前のバージョンは、CrushFTP Admin パネル (レポート / 「フォルダを作成したユーザー」) において保存型 HTML インジェクションの脆弱性が存在し、管理者セッションでの永続的な HTML 実行を可能にします。 | Kitploit
ツール/GitHubGitHub/mmakingdom/cve-2025-63420
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubmmakingdom/cve-2025-63420

CVE-2025-63420

CrushFTP11 の 11.3.7_57 より前のバージョンは、CrushFTP Admin パネル (レポート / 「フォルダを作成したユーザー」) において保存型 HTML インジェクションの脆弱性が存在し、管理者セッションでの永続的な HTML 実行を可能にします。

リポジトリを見る
1331ヶ月前未レビュー
共有

CVE-2025-63420

CrushFTP11 の 11.3.7_57 より前のバージョンは、CrushFTP 管理パネル(レポート / 「Who Created Folder」)における蓄積型 HTML インジェクションに対して脆弱であり、管理者セッション内で永続的な HTML 実行を可能にします。

CWE

CWE-79 — ウェブページ生成時の入力の不適切な中和(クロスサイトスクリプティング)

CVSS v3.1 基本スコア: 4.1 (中)

AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N

修正済みバージョン

ベンダーの変更履歴( https://crushftp.com/version11_build.html )に記載されているとおり、バージョン 11.3.7_57 以降は影響を受けません。

_57: ログイン URL の修正とセッションキックの修正、およびレポートにおける軽微な HTMLi: CVE-2025-63420

概要

CrushFTP 管理パネル(レポート / 「Who Created Folder」)における蓄積型 HTMLi 脆弱性により、フォルダを作成する権限を持つ認証済み攻撃者が悪意のある HTML コードを注入できるようになります。

再現手順

  1. http://127.0.0.1:8080/ にアクセスします
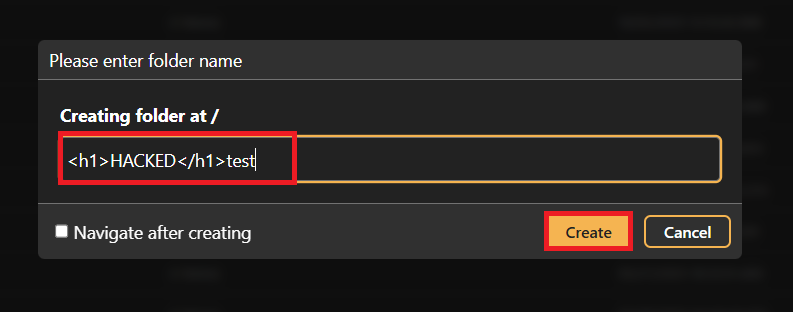
  2. 次のペイロードで新しいフォルダを作成します:
<h1>HACKED</h1>test

CreatingFolder1 CreatingFolder2

  1. http://127.0.0.1:8080/WebInterface/admin/index.html にアクセスし、「Reports」をクリックして「Who Created Folder」を選択します: SelecitingReport
  2. 「Run Report」をクリックします
  3. レポートが読み込まれるのを待ち、読み込まれたら下にスクロールして HTMLi を確認します: XSS
  4. UI 上の理由により、HTMLi を表示させるには同じペイロードで 2 つのフォルダを作成する必要がある場合があります。

クレジット

Muntadhar Ahmed

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード