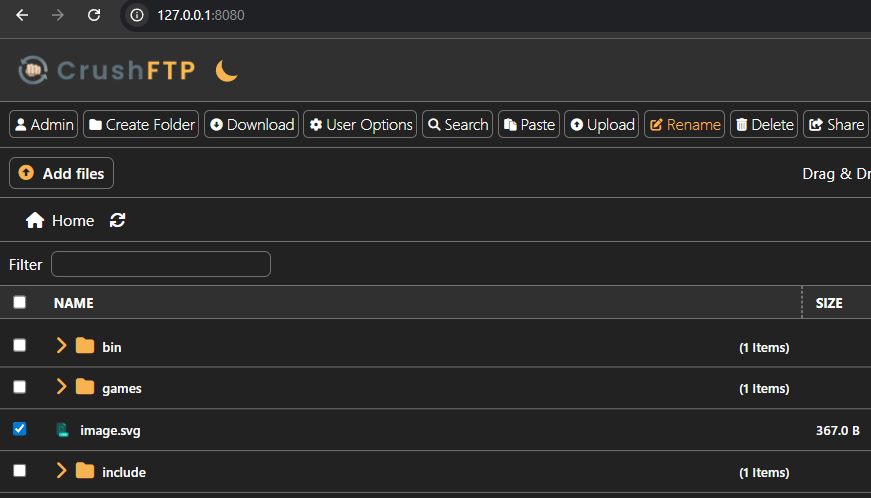
CrushFTP 11.3.7_60 より前のバージョンは HTML インジェクションに対して脆弱です。Web ベースサーバーにはユーザーがファイルを共有できる機能があり、この機能はファイル名をサニタイズせずにメール本文フィールドに反映するため、HTML インジェクションにつながります。
CWE-79 — Web ページ生成時の入力の不適切な中和(クロスサイトスクリプティング)
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N
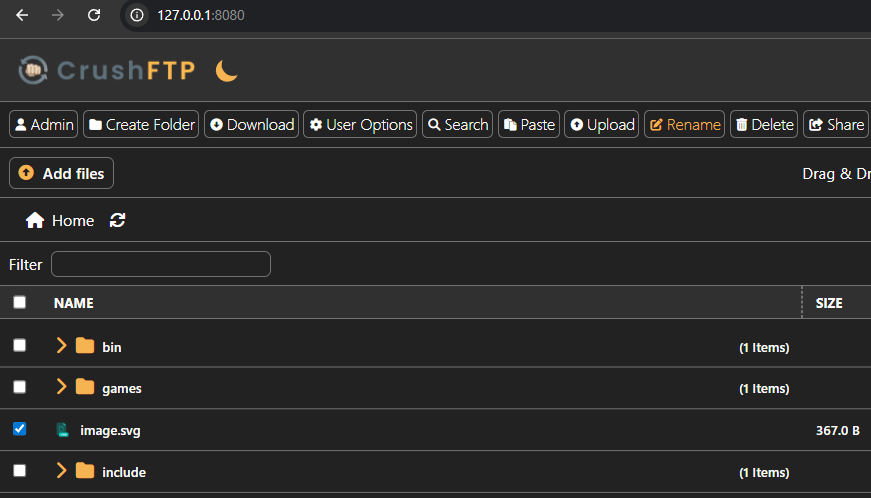
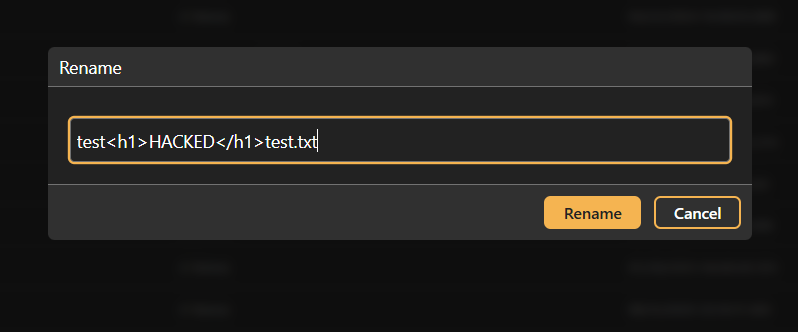
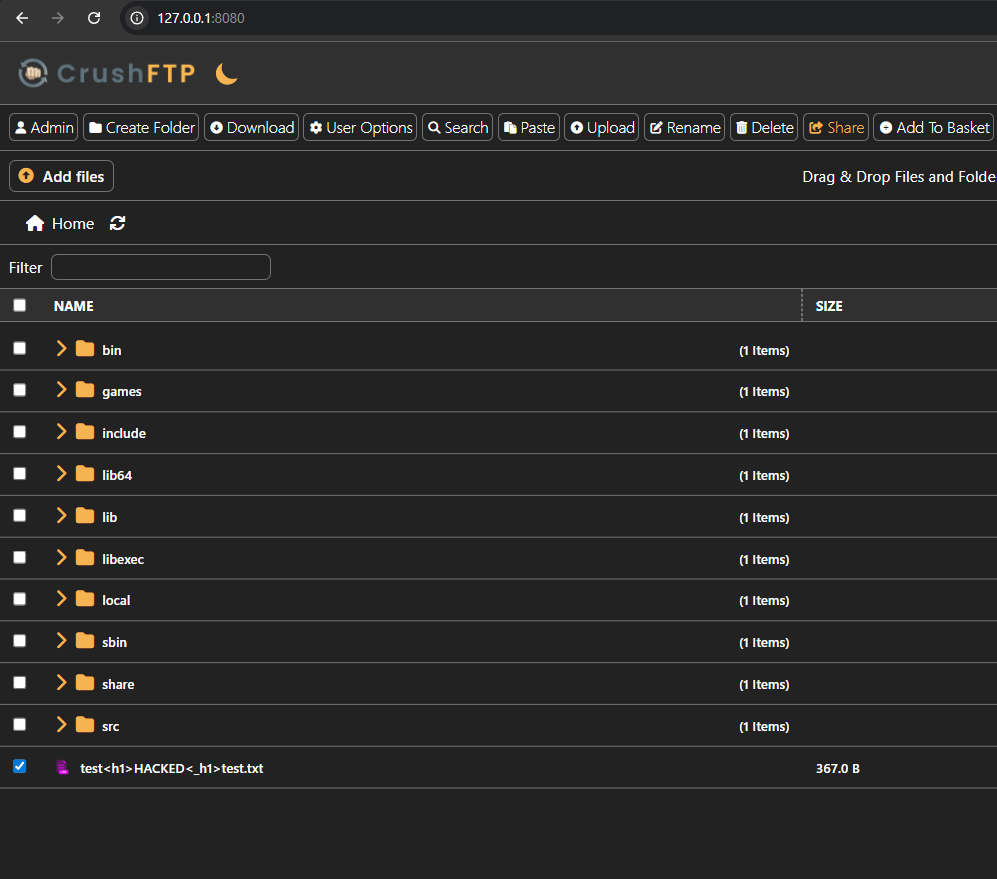
CrushFTP の Web ベースサーバーにはユーザーがファイルを共有できる機能があり、この機能はファイル名をサニタイズせずにメール本文フィールドに反映するため、HTMLi につながります。この機能は意図的に限定的な HTML コードの使用をサポートしていますが、サニタイズの欠如によりこのインジェクションは意図しないものとなり、低い完全性への影響を引き起こします。
test<h1>HACKED</h1>test.txt

Muntadhar Ahmed