
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-32463 — Linux の Sudo chroot を介した Root へのローカル権限昇格 | Kitploit

ツール/GitHubGitHub/mgunturg/cve-2025-32463
特権昇格脆弱性分析エクスプロイトポストエクスプロイトペネトレーションテストレッドチーミング
GitHubmgunturg/cve-2025-32463

CVE-2025-32463

Linux の Sudo chroot を介した Root へのローカル権限昇格

リポジトリを見る
261年前未レビュー
共有

CVE-2025-32463

Linux の Sudo chroot を介した root へのローカル権限昇格

これは何?

ニュースはこちらで読めます:

  • https://www.helpnetsecurity.com/2025/07/01/sudo-local-privilege-escalation-vulnerabilities-fixed-cve-2025-32462-cve-2025-32463/

TL;DR と CMIIW sudo は、コマンドを管理者/root として実行するためのコマンドです。ユーザーが sudoers グループに属している場合にのみ、sudo を実行できます。しかし、sudo バイナリには、通常ユーザーが sudo を実行する権限がなくても、root としてユーザーを切り替えられるようにするバグがあります。

そのバグは、sudo コマンドの --chroot オプションに存在する脆弱性です。この chroot は、一時的なディレクトリ内でコマンドを実行することを可能にします。問題は、sudo が、そのユーザーが sudo を実行できるかどうかを確認する前に、その一時ディレクトリ内の設定ファイルをチェックしてしまうことです。

この設定ファイルを何らかの方法で編集し、root アクセスを得るために改変されたコードへ誘導できれば、認証や sudoer への登録なしで root アクセスを取得できます。なぜなら、その情報を取得する過程で、システムはコマンドを (一時的に) root として昇格させるからです。

その設定ファイルとは何でしょうか? /etc/nsswithc.conf です。この設定ファイルは、システムが、例えばこのユーザーがどのグループに属しているかなどを把握するために使用されます。この nsswitch ファイルの中身はおおよそ次のようになります:

<database> <source1> <source2> ... <sourcen>

passwd  files systemd
group   files systemd
shadow  files
gshadow files
...

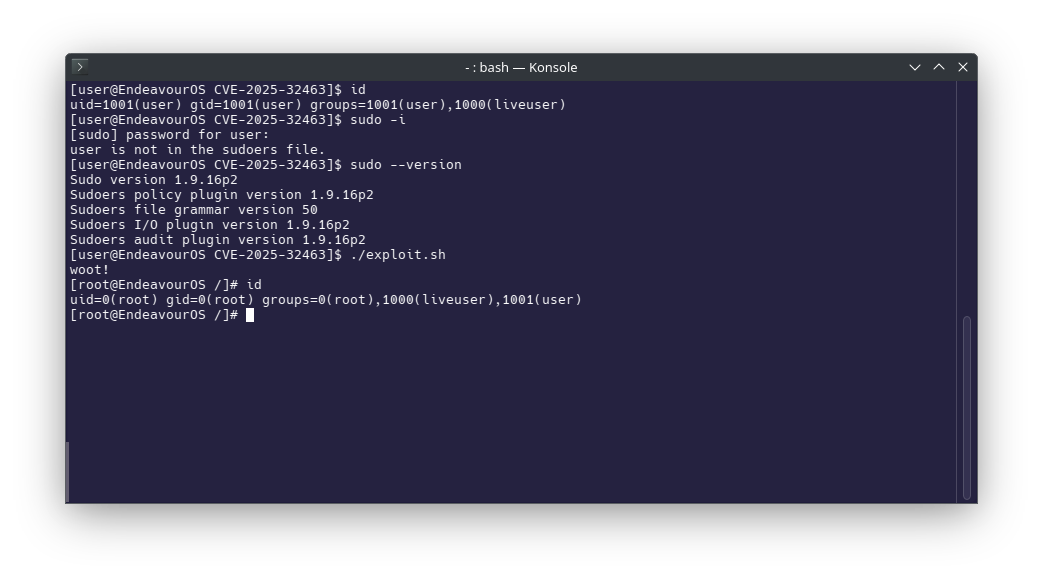
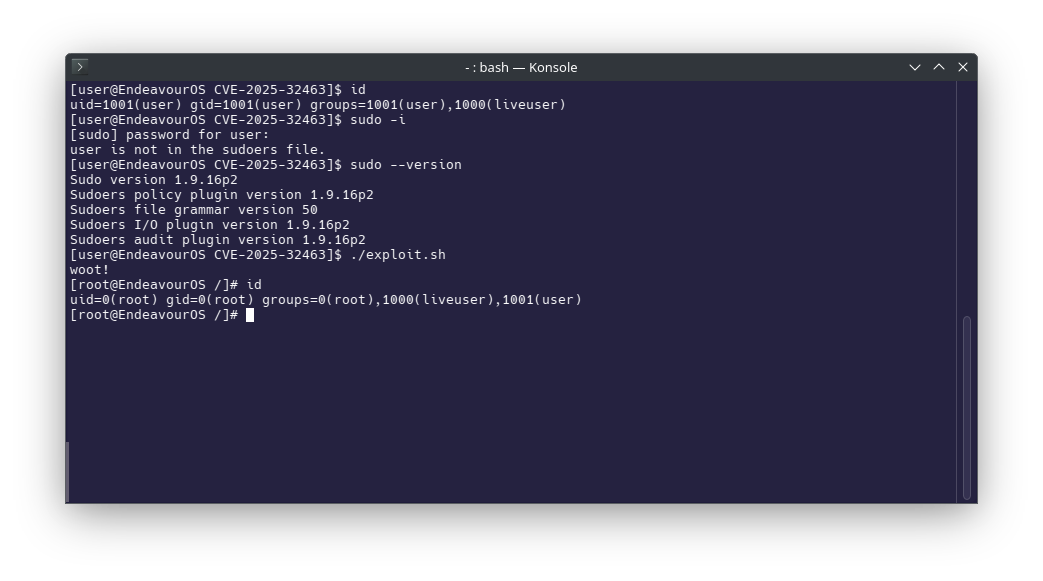
さて! 使用されるデータソースが files の場合、nss は libnss_files.so.2 というライブラリを呼び出します。このファイルには C コードが含まれており、これを編集すると root アクセスを獲得できる可能性が非常に高くなります。なぜなら、コマンドが sudoers ユーザーによって実行されなくても、システムはこれを root として実行するからです。exploit.sh ファイルで確認できます。

まとめ:

  • 偽の設定ファイル、つまり /etc/nsswitch.conf を自分が制御するフォルダに作成する。

  • chroot を使って sudo をそのフォルダへ向ける。
  • sudo に、root アクセスを得るためのコードを仕込んだライブラリをロードさせる。

POC

POC

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →