
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PoC-CVE-2026-21858 — CVE-2026-21858(ni8mare)の概念実証エクスプロイト。n8n バージョン 1.121.0 未満に影響します。 | Kitploit

ツール/GitHubGitHub/masterwok/poc-cve-2026-21858
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育
GitHubmasterwok/poc-cve-2026-21858

PoC-CVE-2026-21858

CVE-2026-21858(ni8mare)の概念実証エクスプロイト。n8n バージョン 1.121.0 未満に影響します。

リポジトリを見る
347ヶ月前未レビュー
共有

PoC-CVE-2026-21858

n8nはオープンソースのワークフロー自動化プラットフォームです。バージョン1.65.0以降かつ1.121.0未満では、特定のフォームベースのワークフローを実行することで、攻撃者が基盤となるサーバー上のファイルにアクセスできるようになります。脆弱なワークフローは、認証されていないリモート攻撃者にアクセスを許可し、システムに保存されている機密情報の漏洩につながる可能性があり、デプロイ構成やワークフローの使用方法によってはさらなる侵害を可能にする可能性があります。この問題はバージョン1.121.0で修正されています。

https://nvd.nist.gov/vuln/detail/CVE-2026-21858

使用方法

❯ python CVE-2026-21858.py -h
usage: CVE-2026-21858.py [-h] --command COMMAND form

PoC exploit: CVE-2026-1357

positional arguments:
  form               Target form URL

options:
  -h, --help         show this help message and exit
  --command COMMAND  Command to run on target

例

このPoCは、単純なファイル変換フローを模擬するための最小限のn8nワークフローに対して作成されました:
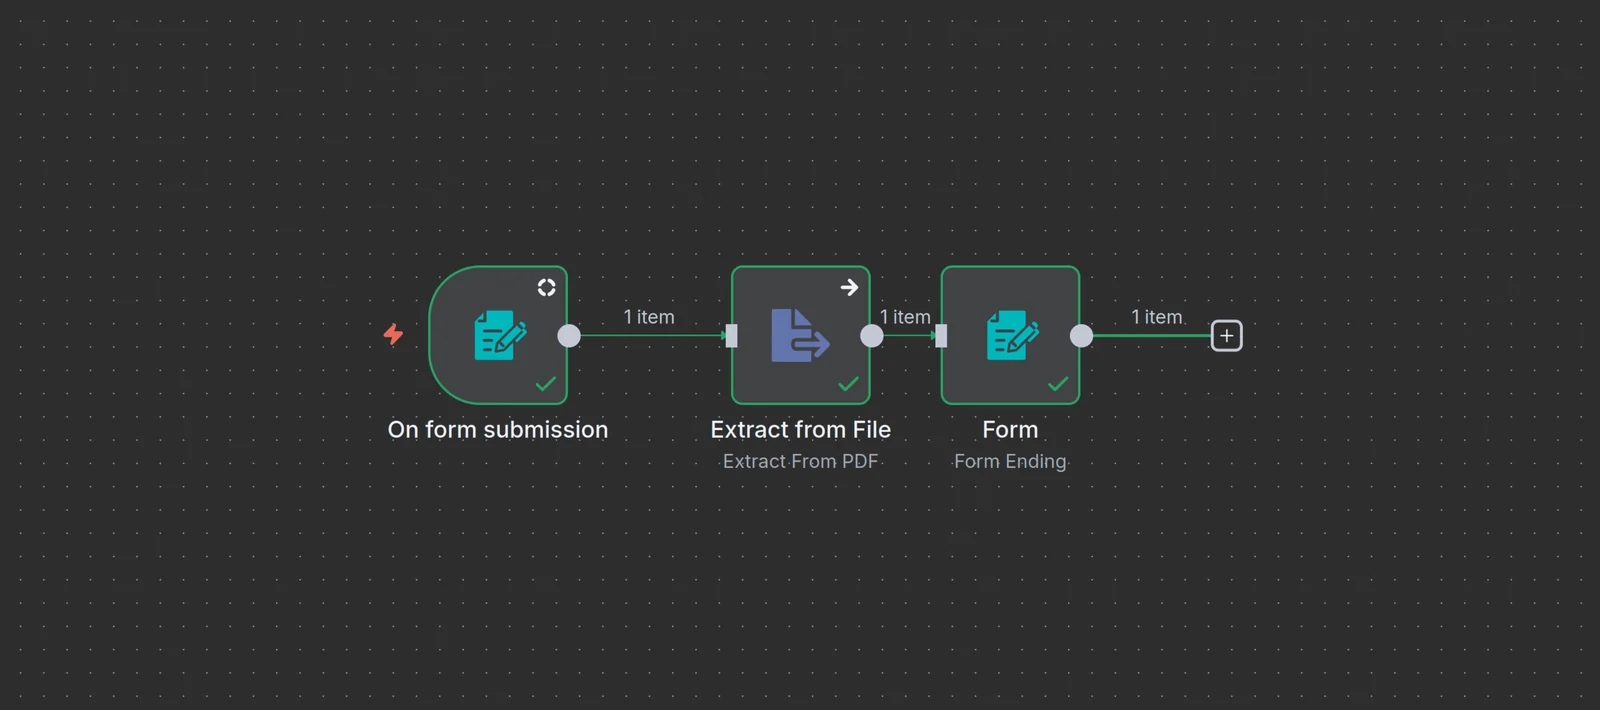
Example workflow

リポジトリをクローンし、脆弱なdockerインスタンスを作成します:

mkdir n8n-data
sudo chown -R 1000:1000 n8n-data
docker-compose up -d

インスタンスが作成されたら、上記のスクリーンショットに示されているワークフローを作成します。Extract from Fileステップでは、ワークフローが完了できるようにOn Error設定をContineに設定する必要があります。さらに、ツールバーでフローをActiveに設定します。

フローを作成したら、依存関係をインストールしてエクスプロイトを起動します:

pip install -r requirements.txt

python CVE-2026-21858.py http://localhost:5678/form/1d6de4f6-23dc-4163-ad39-a69252189d5e --command "uname -a"
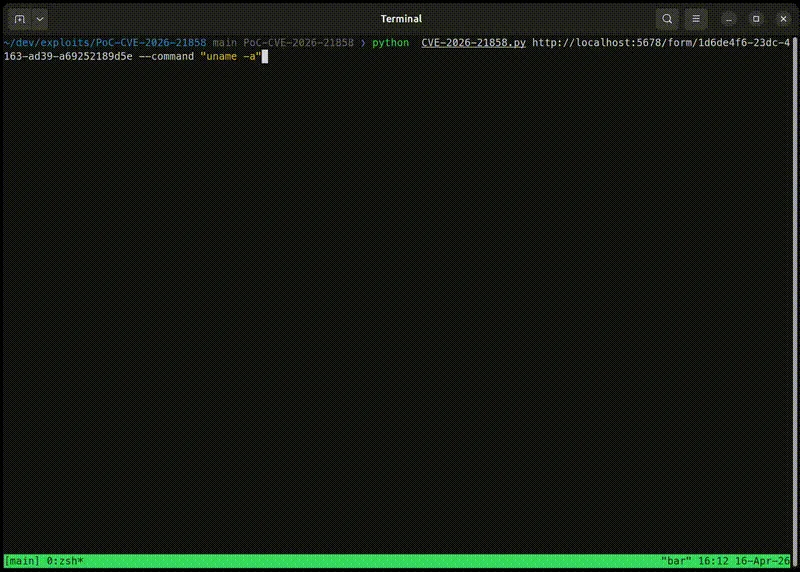
Example output


このプロジェクトは教育および研究目的のみで提供されています。著者は、このコードの誤用または損害について責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





