Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/marinafabregat/cve-2025-41089
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ論文と研究
GitHubmarinafabregat/cve-2025-41089

CVE-2025-41089

Xibo Signage の Xibo CMS v4.1.2 における、ユーザー入力の適切な検証が欠如していることに起因する、反射型クロスサイトスクリプティング(XSS)。

リポジトリを見る
4401年前未レビュー
共有

CVE-2025-41089: Xibo CMSにおける反射型XSS

私はXibo CMS v4.1.2に**反射型クロスサイトスクリプティング(XSS)**の脆弱性を発見しました。この問題は、テンプレートエディタ内の特定のウィジェットにおける「Configuration Name」フィールドで、アプリケーションがユーザー提供の入力を適切にサニタイズしていないことに起因します。

攻撃者は、特別なリンクを作成したり、悪意のあるスクリプトをこのフィールドに注入するアクションをトリガーしたりすることができます。ユーザーが影響を受けるページを操作すると、スクリプトがサーバーから反射され、被害者のブラウザで実行されます。


概念実証(PoC)

この脆弱性をトリガーするには、認証済みユーザーが以下の手順を実行する必要があります:

  1. デザイン > テンプレートセクションに移動し、新しいテンプレートを作成します。
  2. 「Clock」ウィジェットなど、**「Configuration Name」**フィールドを含むウィジェットを追加します。
  3. (左側のパネルにある)**「Configuration Name」**フィールドに、悪意のあるXSSペイロード(例:<script>alert(1337)</script>)を挿入します。
  4. フォームが送信されるか、このデータがURLまたはPOST本文に含まれた状態でページが再読み込みされると、サーバーはペイロードをブラウザに反射し、スクリプトが実行されます。

悪用と影響

保存型XSSとは異なり、反射型XSSペイロードはデータベースに保存されません。以下の画像は、侵害されたコンポーネントを示しています:
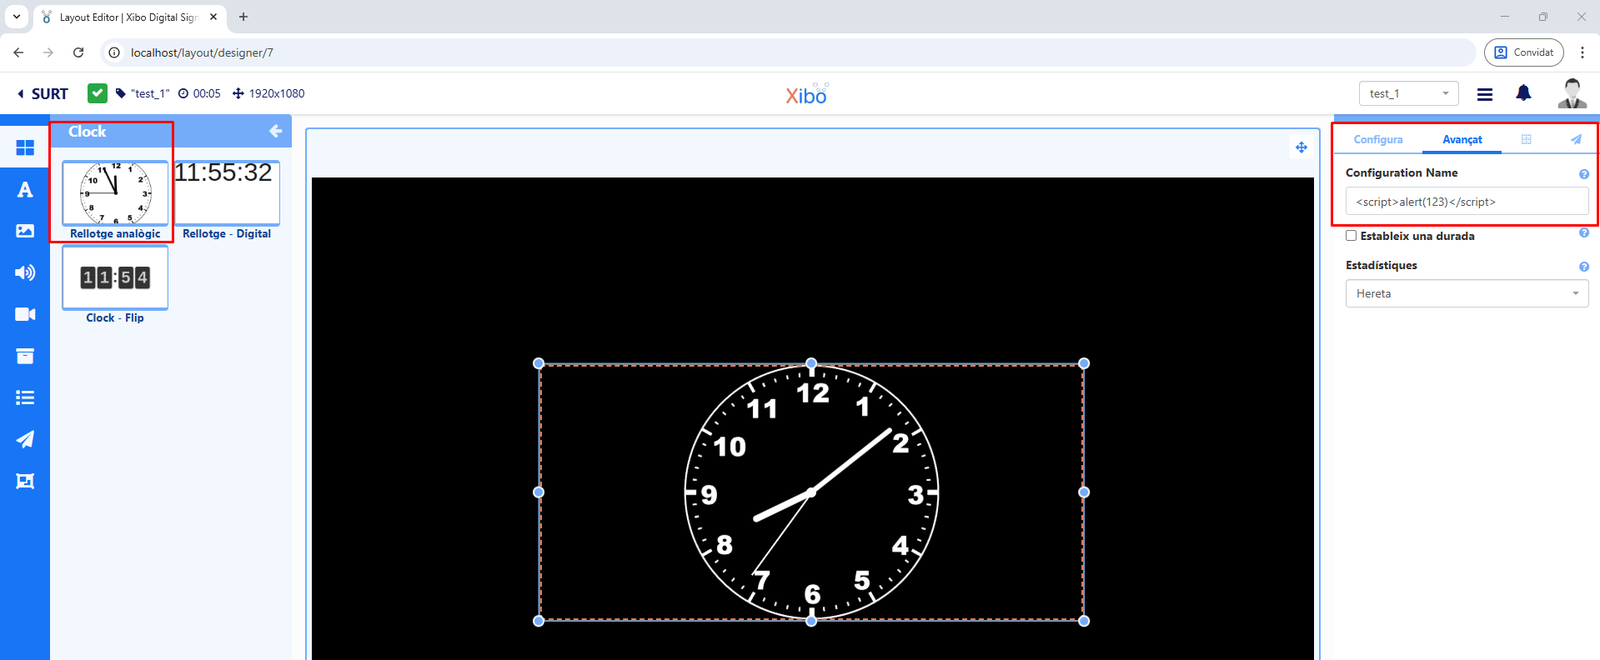
Script_Location_2

ペイロードは保存されないため、通常通りページを訪問する他のユーザーには影響しません。以下の画像は最終結果を示しています:
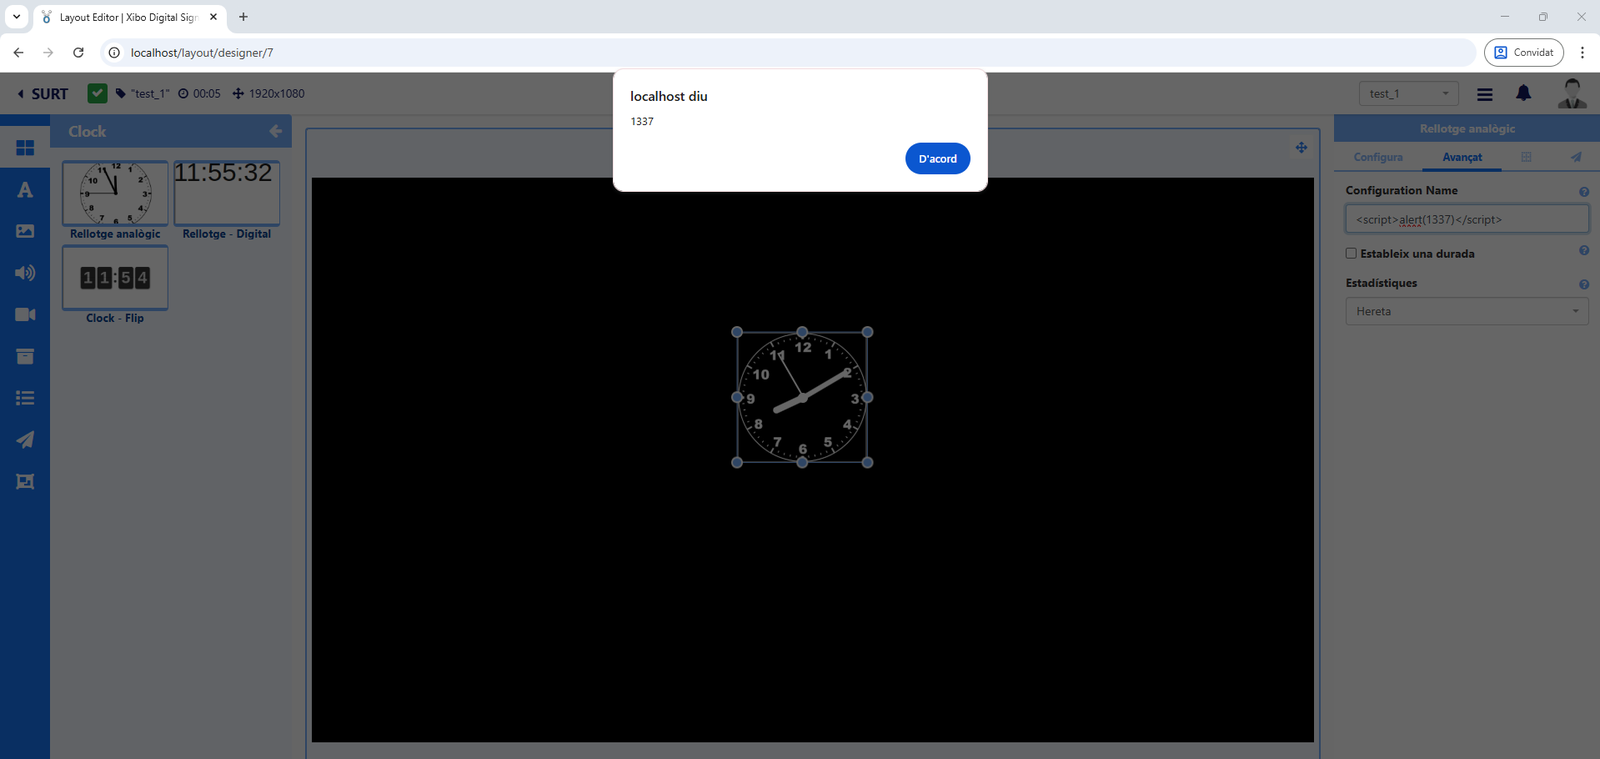
Result

参考情報

  • INCIBE-CERT(スペイン語): Múltiples vulnerabilidades en Xibo CMS
  • INCIBE-CERT(英語): Multiple vulnerabilities in Xibo CMS

免責事項

この情報は教育および研究目的のみで提供されています。私は、この情報によって引き起こされる誤用や損害について一切の責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →