
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-4577 — CVE-2024-4577 PHP CGI引数インジェクション脆弱性のスキャナおよびエクスプロイト。影響を受けるPHPアプリケーションを検出し、認可されたセキュリティテスト用のカスタマイズ可能なペイロードを介して任意のコードを実行します。 | Kitploit
ツール/GitHubGitHub/longhoangth18/cve-2024-4577
脆弱性スキャナーペイロード生成エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHublonghoangth18/cve-2024-4577

CVE-2024-4577

CVE-2024-4577 PHP CGI引数インジェクション脆弱性のスキャナおよびエクスプロイト。影響を受けるPHPアプリケーションを検出し、認可されたセキュリティテスト用のカスタマイズ可能なペイロードを介して任意のコードを実行します。

リポジトリを見る
51392年前未レビュー
共有

🚀 CVE-2024-4577: PHP CGI 引数インジェクションスキャナおよびエクスプロイト

License: MIT Python 3.6+ CVSS Score

🛡️ 概要

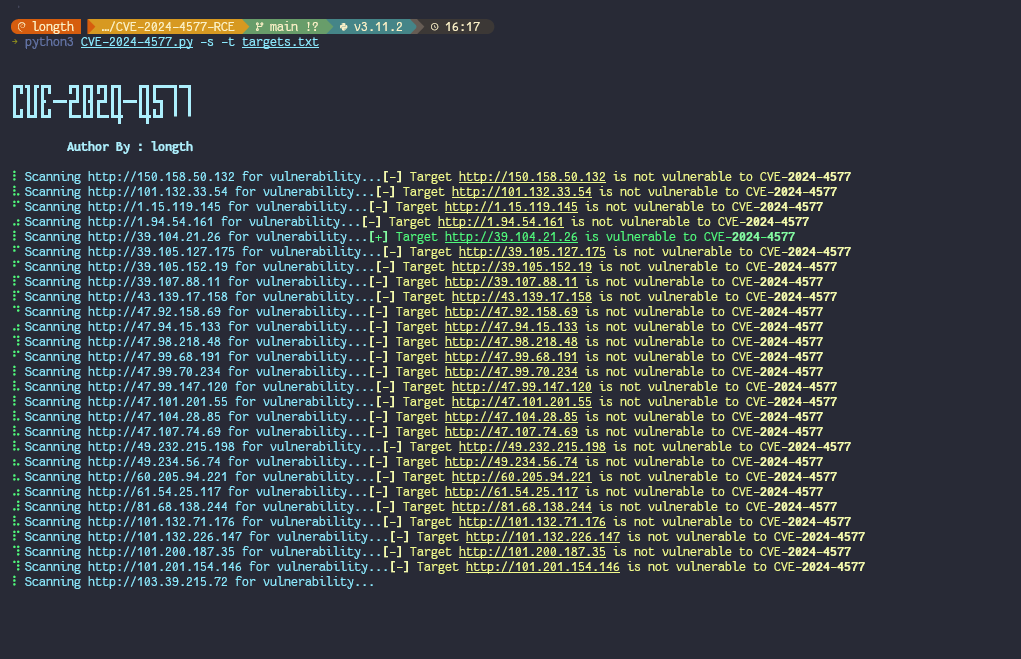
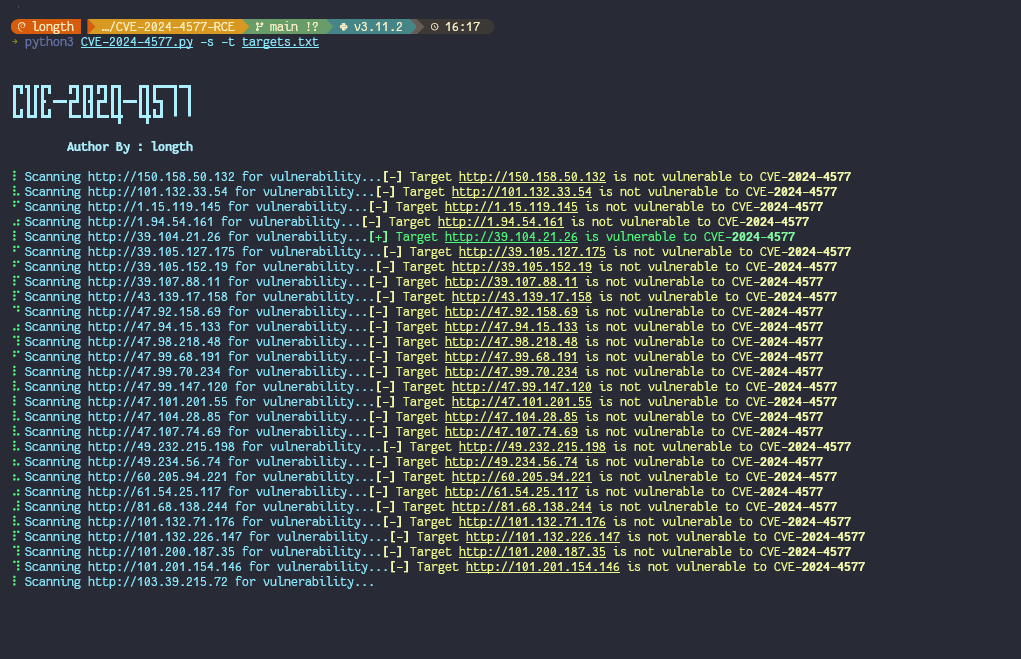
image

CVE-2024-4577 は、Common Gateway Interface (CGI) を利用する PHP アプリケーションに影響を与える重大な脆弱性です。このツールはスキャナおよびエクスプロイトの両方として機能し、サイバーセキュリティ専門家に以下を可能にします:

  • PHP CGI 引数インジェクションの欠陥を検出します
  • リモートコード実行 (RCE) につながる脆弱性を悪用します
  • 脆弱なシステム上で任意の PHP コードを実行します

🔑 主な機能

  • 🔍 脆弱性検出: 影響を受けやすい PHP アプリケーションを特定する堅牢なスキャンプロセス
  • 💥 エクスプロイト機能: 標的型の脆弱性悪用のためのカスタマイズ可能なペイロード
  • 🔧 柔軟なペイロード管理: エクスプロイト後の実行用に PHP ペイロードファイルを指定
  • 👥 ユーザーフレンドリーなインターフェース: 明確で実用的な出力を備えたシンプルなコマンドラインオプション

📦 インストール

# Clone the repository
git clone https://github.com/your-username/CVE-2024-4577-scanner.git

# Navigate to the project directory
cd CVE-2024-4577-scanner

# Install required dependencies
pip install -r requirements.txt

📖 使用方法

Python 3 がシステムにインストールされていることを確認してください。次のコマンド構造を使用します:

python3 CVE-2024-4577.py [-h] -t TARGET_FILE [-s] [-e] [-p PAYLOAD_FILE]

引数:

  • -h, --help: ヘルプメッセージを表示して終了
  • -t TARGET_FILE, --target-file TARGET_FILE: ターゲット URL を含むファイル(必須)
  • -s, --scan: 脆弱性スキャンのみを実行
  • -e, --exploit: 脆弱性の悪用を試行
  • -p PAYLOAD_FILE, --payload-file PAYLOAD_FILE: エクスプロイト用の PHP ペイロードファイル

例:

python3 CVE-2024-4577.py -t targetsite.txt -e -p rev_shell.php

🔍 脆弱なホストの検出

強力な検索エンジンを活用して、潜在的に脆弱なホストを特定します:

🌐 Shodan クエリ

PHP バージョン 8.1、8.2、8.3 を実行しているサーバーを検索:

server: PHP 8.1, server: PHP 8.2, server: PHP 8.3, html:"phpinfo"

🌐 FOFA クエリ

protocol="http" && (header="X-Powered-By: PHP/8.1" || header="X-Powered-By: PHP/8.2" || header="X-Powered-By: PHP/8.3")

⚠️ 免責事項

このツールは、許可されたセキュリティテストおよび研究目的のみを対象としています。所有していない、またはテストする権利がないシステムをスキャンまたは悪用する前に、明示的な許可を得てください。

📞 サポート

問題が発生した場合や質問がある場合は、GitHub のイシュートラッカーにイシューを登録してください。


人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード