
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-0708-scan — CVE-2019-0708 (BlueKeep) RDP脆弱性のバッチスキャナー。WindowsおよびLinuxに対応し、rdpscanとカスタムCscanを使用して大規模IP範囲検出を行います。 | Kitploit
ツール/GitHubGitHub/lisinan988/cve-2019-0708-scan
偵察脆弱性スキャナーエクスプロイト情報収集ネットワークセキュリティペネトレーションテスト
GitHublisinan988/cve-2019-0708-scan

CVE-2019-0708-scan

CVE-2019-0708 (BlueKeep) RDP脆弱性のバッチスキャナー。WindowsおよびLinuxに対応し、rdpscanとカスタムCscanを使用して大規模IP範囲検出を行います。

リポジトリを見る
264年前未レビュー
共有

マイクロソフト3389リモート脆弱性CVE-2019-0708バッチ検出ツール

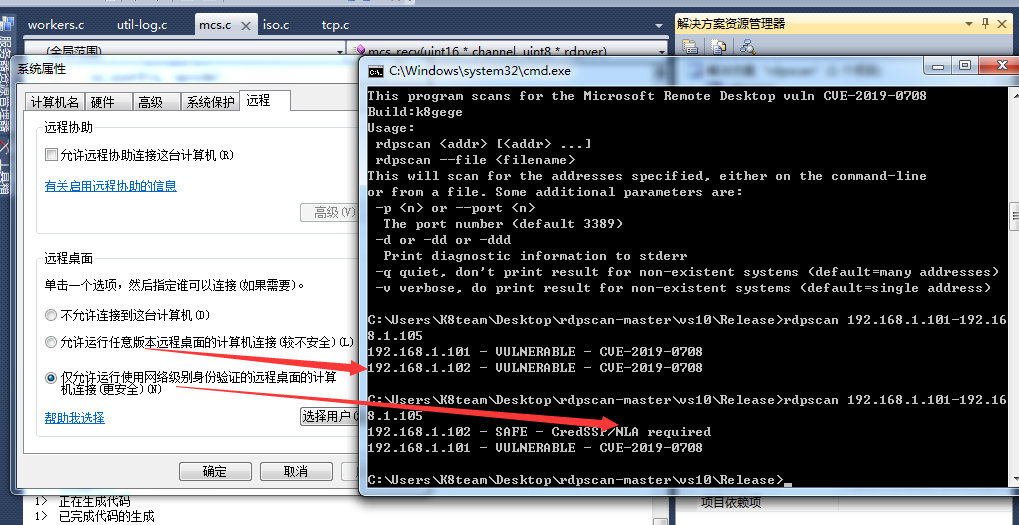
0x001 Windowsでの検出

https://github.com/robertdavidgraham/rdpscan

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release のディレクトリ

2019/06/02 02:11 <DIR> . 2019/06/02 02:11 <DIR> .. 2019/06/02 01:55 2,582,016 libcrypto-1_1.dll 2019/06/02 01:57 619,520 libssl-1_1.dll 2019/06/02 02:04 172,032 rdpscan.exe 3 個のファイル 3,373,568 バイト 2 個のディレクトリ 2,462,433,280 利用可能バイト

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.101 - VULNERABLE - CVE-2019-0708 192.168.1.102 - VULNERABLE - CVE-2019-0708

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.102 - SAFE - CredSSP/NLA required 192.168.1.101 - VULNERABLE - CVE-2019-0708

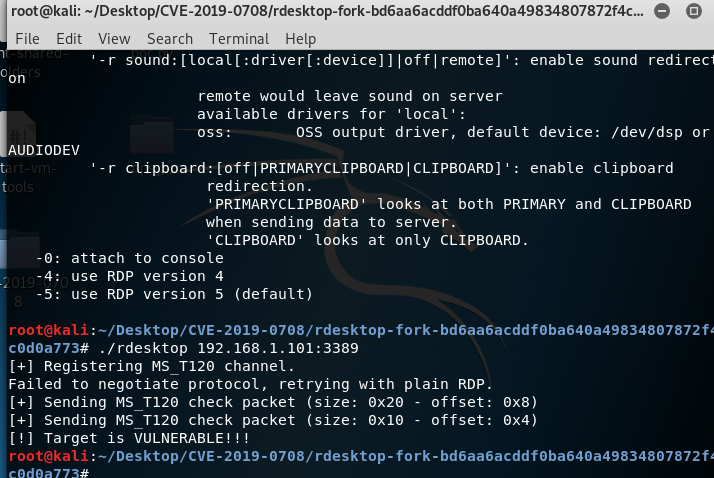
0x002 Linuxでの検出

https://github.com/SugiB3o/Check-vuln-CVE-2019-0708

root@kali:~/Desktop# ./rdesktop 192.168.1.101:3389 ERROR: Failed to open keymap en-us [+] Registering MS_T120 channel. Failed to negotiate protocol, retrying with plain RDP. [+] Sending MS_T120 check packet (size: 0x20 - offset: 0x8) [+] Sending MS_T120 check packet (size: 0x10 - offset: 0x4) [!] Target is VULNERABLE!!!
 

0x003 Cscanバッチ検出

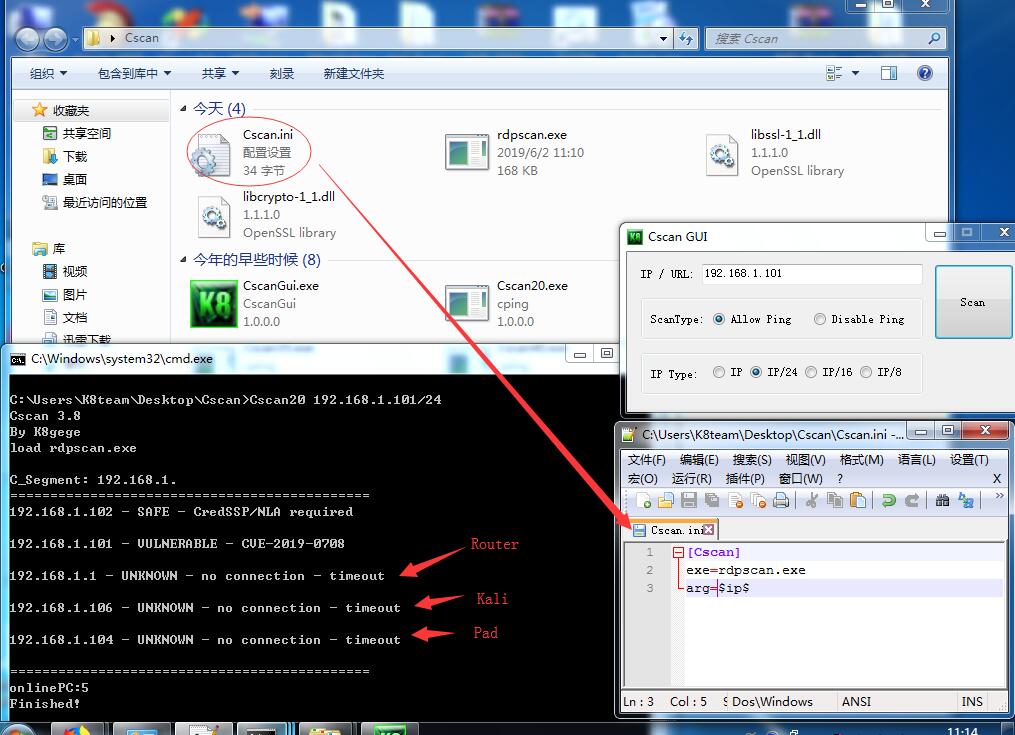
rdpscan.exeとdllファイルをCscanディレクトリにコピーし、Cscan.iniファイルを作成します。内容は以下の通りです。

[Cscan]
exe=rdpscan.exe
arg=$ip$

 バッチスキャン

Cscan.exe 192.168.1.101/24  (単一Cセグメントをスキャン、複数のCセグメントまたはBセグメントはCscanの説明を参照)

ローカルではGUIを使用可能(.NET 2.0のみ、自身または対象PCの.NETバージョンに応じてCscanバージョンを選択してください)
0x004 Binダウンロード

Windowsでのコンパイルは面倒な場合があるため、ここではコンパイル済みのバイナリを提供します。

それぞれWin7 x86のexeです。もちろん64ビットシステムでも使用できます。

Kali 2019 x64の実行可能ファイルです。他のバージョンは自分でコンパイルしてください。

POC:  https://github.com/k8gege/CVE-2019-0708

Cscan: https://www.cnblogs.com/k8gege/p/10519321.html

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





