Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-26211 — CVE-2026-26211の公開開示と概念実証。Ekushey Project Manager CRM v5.0における保存型XSS脆弱性であり、技術的詳細と影響分析を含む。 | Kitploit
ツール/GitHubGitHub/lindhunt/cve-2026-26211
脆弱性分析エクスプロイトウェブセキュリティ論文と研究学習と教育
GitHublindhunt/cve-2026-26211

CVE-2026-26211

CVE-2026-26211の公開開示と概念実証。Ekushey Project Manager CRM v5.0における保存型XSS脆弱性であり、技術的詳細と影響分析を含む。

リポジトリを見る
1231ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE バッジ CWE バッジ 深刻度 ステータス

CVE-2026-26211: Ekushey Project Manager CRM における格納型 XSS

製品: Ekushey Project Manager CRM
バージョン: 5.0
脆弱性: 格納型クロスサイトスクリプティング (XSS)
CWE: CWE-79
研究者: LINDAN TRI SAPUTRA
初回報告: 2026年8月1日


概要

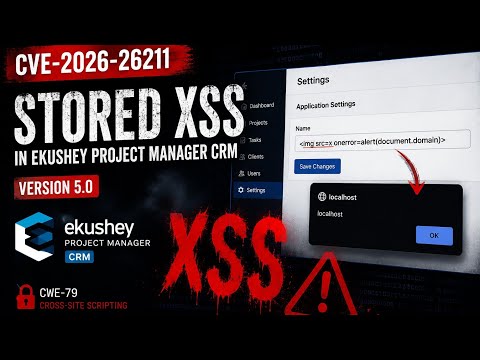
Ekushey Project Manager CRM バージョン 5.0 において、格納型クロスサイトスクリプティング (XSS) 脆弱性が確認されました。この問題はアプリケーション設定、具体的には Name フィールドに存在します。ユーザーが制御可能な HTML 入力が適切なサニタイズや出力エンコーディングなしで保存されるため、ページがレンダリングされた際に任意の JavaScript が実行されます。


影響を受けるコンポーネント

設定 → Name

  • 設定されたアプリケーション名はデータベースに保存されます。
  • その後、適切なエスケープ処理なしでアプリケーションのインターフェースに表示されます。
  • レンダリングされた名前を閲覧するすべての認証済みユーザー (管理者、スタッフ、またはクライアント) がこの脆弱性の影響を受けます。

実証コード (PoC)

  1. 管理者としてアプリケーションにログインします。
  2. 設定 に移動します。
  3. システムの Name フィールドを特定します。
  4. 以下の無害な XSS テストペイロードを挿入します:
  1. 設定を保存します。
  2. 設定したアプリケーション名が表示される任意のページ(例:ダッシュボード、ヘッダー、メール)を開きます。

保存された値がレンダリングされると、JavaScriptが実行されます。


影響

ペイロードがアプリケーション内に保存されるため、この問題は最初に設定を変更した管理者だけでなく、すべてのユーザーに影響します。アプリケーション名がレンダリングされる場所と、それらのページにアクセスできるユーザーに応じて、保存されたペイロードはスタッフ、クライアント、その他の認証済みユーザーのブラウザで実行される可能性があります。

想定される影響は次のとおりです:

  • 影響を受けるユーザーのブラウザでの任意のJavaScript実行
  • アプリケーションUIの改ざん(例:ページの改ざん、偽の通知)
  • 信頼されたアプリケーションのオリジン内でのフィッシングやなりすまし
  • 被害者の認証済みアプリケーションコンテキスト内での操作の実行(セッションハイジャック、CSRFバイパス)

動画による概念実証

CVE-2026-26211のデモ動画は以下でご覧いただけます:

PoC動画のサムネイル
画像をクリックするとYouTubeでPoCを視聴できます

直接リンク: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh


開示タイムライン

日付出来事
2026年8月1日脆弱性をVulnCheckに提出
2026年8月VulnCheckが提出内容を検証し、CVE割り当ての対象となることを確認
2026年8月CVE-2026-26211を割り当て
2026年8月25日VulnCheckの要請に従い、公開技術開示を公開

研究者

LINDAN TRI SAPUTRA
独立系セキュリティ研究者
GitHub: https://github.com/LindHunt


参考資料

  • CVE-2026-26211: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-26211
  • CWE-79: ウェブページ生成時の入力の中和の不備(XSS)
    https://cwe.mitre.org/data/definitions/79.html

免責事項

本レポートは教育およびセキュリティ意識向上の目的でのみ提供されています。特定された脆弱性は、公開前にベンダーまたは関連する調整機関(VulnCheck)へ責任ある方法で開示されています。この脆弱性の不正な悪用は違法かつ非倫理的です。


開発者向けの推奨事項

この脆弱性を修正するには:

  • ユーザー制御の入力をレンダリングする際に、コンテキストに応じた出力エンコーディングを適用する。
  • すべての設定フィールドに対して厳格な入力検証とサニタイズを実装する。
  • XSSリスクを軽減するためにContent Security Policy(CSP)ヘッダーを使用する。
  • リッチテキスト入力のフィルタリングにはHTML Purifierまたは同様のライブラリの使用を検討する。

安全を保ち、警戒を怠らないでください。

ツールをダウンロード