
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-55182-exploit — React Server Componentsの重大な認証なしRCEであるCVE-2025-55182の概念実証エクスプロイト。脆弱なNext.js/Reactバージョンに対する悪意のあるHTTPリクエストの作成を実証するPythonスクリプトを含む。 | Kitploit
ツール/GitHubGitHub/legus-yeung/cve-2025-55182-exploit
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHublegus-yeung/cve-2025-55182-exploit

CVE-2025-55182-exploit

React Server Componentsの重大な認証なしRCEであるCVE-2025-55182の概念実証エクスプロイト。脆弱なNext.js/Reactバージョンに対する悪意のあるHTTPリクエストの作成を実証するPythonスクリプトを含む。

リポジトリを見る
1711ヶ月前未レビュー
共有

CVE-2025-55182 エクスプロイト

このリポジトリには、React Server Components における重大なリモートコード実行(RCE)脆弱性である CVE-2025-55182 用のシンプルなエクスプロイトが含まれています。

脆弱性の概要

CVE-2025-55182 は、React Server Components における認証不要のリモートコード実行脆弱性です(CVSS 10.0)。この脆弱性は、React が React Server Function エンドポイントに送信されたペイロードをデコードする方法に影響を及ぼし、攻撃者が悪意のある HTTP リクエストを作成してサーバー上でリモートコード実行を達成することを可能にします。

影響を受けるバージョン

  • react-server-dom-webpack: 19.0, 19.1.0, 19.1.1, 19.2.0
  • react-server-dom-parcel: 19.0, 19.1.0, 19.1.1, 19.2.0
  • react-server-dom-turbopack: 19.0, 19.1.0, 19.1.1, 19.2.0

修正済みバージョン

  • react-server-dom-webpack: 19.0.1, 19.1.2, 19.2.1
  • react-server-dom-parcel: 19.0.1, 19.1.2, 19.2.1
  • react-server-dom-turbopack: 19.0.1, 19.1.2, 19.2.1

エクスプロイトスクリプト

exploit.py スクリプトは、攻撃者が React Server Function エンドポイントに対して悪意のある HTTP リクエストを作成することで、この脆弱性を悪用する方法を示しています。

注記: このエクスプロイトは、脆弱なバージョンの Next.js および React に対してのみ機能します。パッチ適用済みバージョンに更新すると、このエクスプロイトは機能しなくなります。

デモンストレーション

更新前(脆弱な状態)

脆弱な Next.js アプリケーションを対象としたエクスプロイトスクリプト:
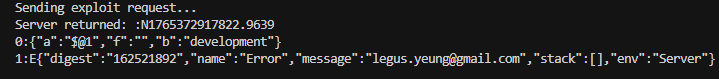
更新前のエクスプロイトスクリプト

更新後(パッチ適用済み)

Next.js と React の更新後における同じエクスプロイトスクリプト — エクスプロイトは機能しなくなります:

更新後のエクスプロイトスクリプト

デプロイログ

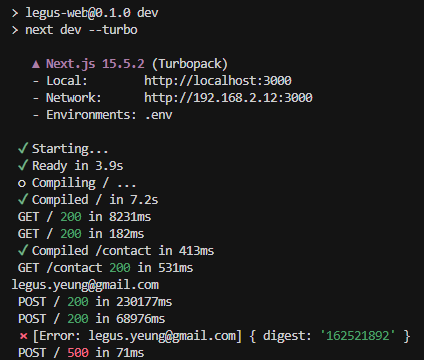
エクスプロイトの動作を示す出力例:

デプロイログ

影響

この脆弱性により、脆弱なバージョンの React Server Components を実行しているサーバー上で、認証不要のリモートコード実行が可能になります。アプリケーションが React Server Function エンドポイントを明示的に実装していない場合でも、React Server Components をサポートしていれば、この脆弱性の影響を受ける可能性があります。

対策

直ちに対応が必要です: 以下の最新のパッチ適用済みバージョンにアップグレードしてください:

Next.js

npm install next@latest

React

npm install react@latest react-dom@latest react-server-dom-webpack@latest

免責事項

このエクスプロイトは、教育およびセキュリティ研究目的のみで提供されています。所有していないシステムや、テストする明示的な許可を得ていないシステムに対して、このコードを使用しないでください。コンピュータシステムへの不正アクセスは違法です。


参考情報

  • React Server Components における重大なセキュリティ脆弱性
  • CVE-2025-55182
  • 報告者: Lachlan Davidson(2025年11月29日)

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    376
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    326
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    321

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード




