

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Cortex-XDR-Config-Extractor — Parses Cortex XDR agent database lock files to extract agent settings, uninstall password hash/salt, and security exclusions for red team assessments and configuration auditing. | Kitploit
ツール/GitHubGitHub/laokoon-security/cortex-xdr-config-extractor
パスワードクラッキング構成監査ペネトレーションテストレッドチーミング
GitHublaokoon-security/cortex-xdr-config-extractor

Cortex-XDR-Config-Extractor

Parses Cortex XDR agent database lock files to extract agent settings, uninstall password hash/salt, and security exclusions for red team assessments and configuration auditing.

リポジトリを見る
共有
14124353年前Kitploit レビュー済み

Cortex XDR 設定抽出ツール

⚠️ 詳細については、https://laokoon-security.com/cortex-xdr-config-exctractor/ をご覧ください(現在はドイツ語のみ)

このツールは、レッドチーム評価中やXDR設定の監査のために使用することを目的としています。

このツールを使用すると、Palo Alto NetworksのCortex XDR Agentのデータベースロックファイルを解析し、エージェント設定、アンインストールパスワードのハッシュとソルト、および可能な除外設定を抽出できます。
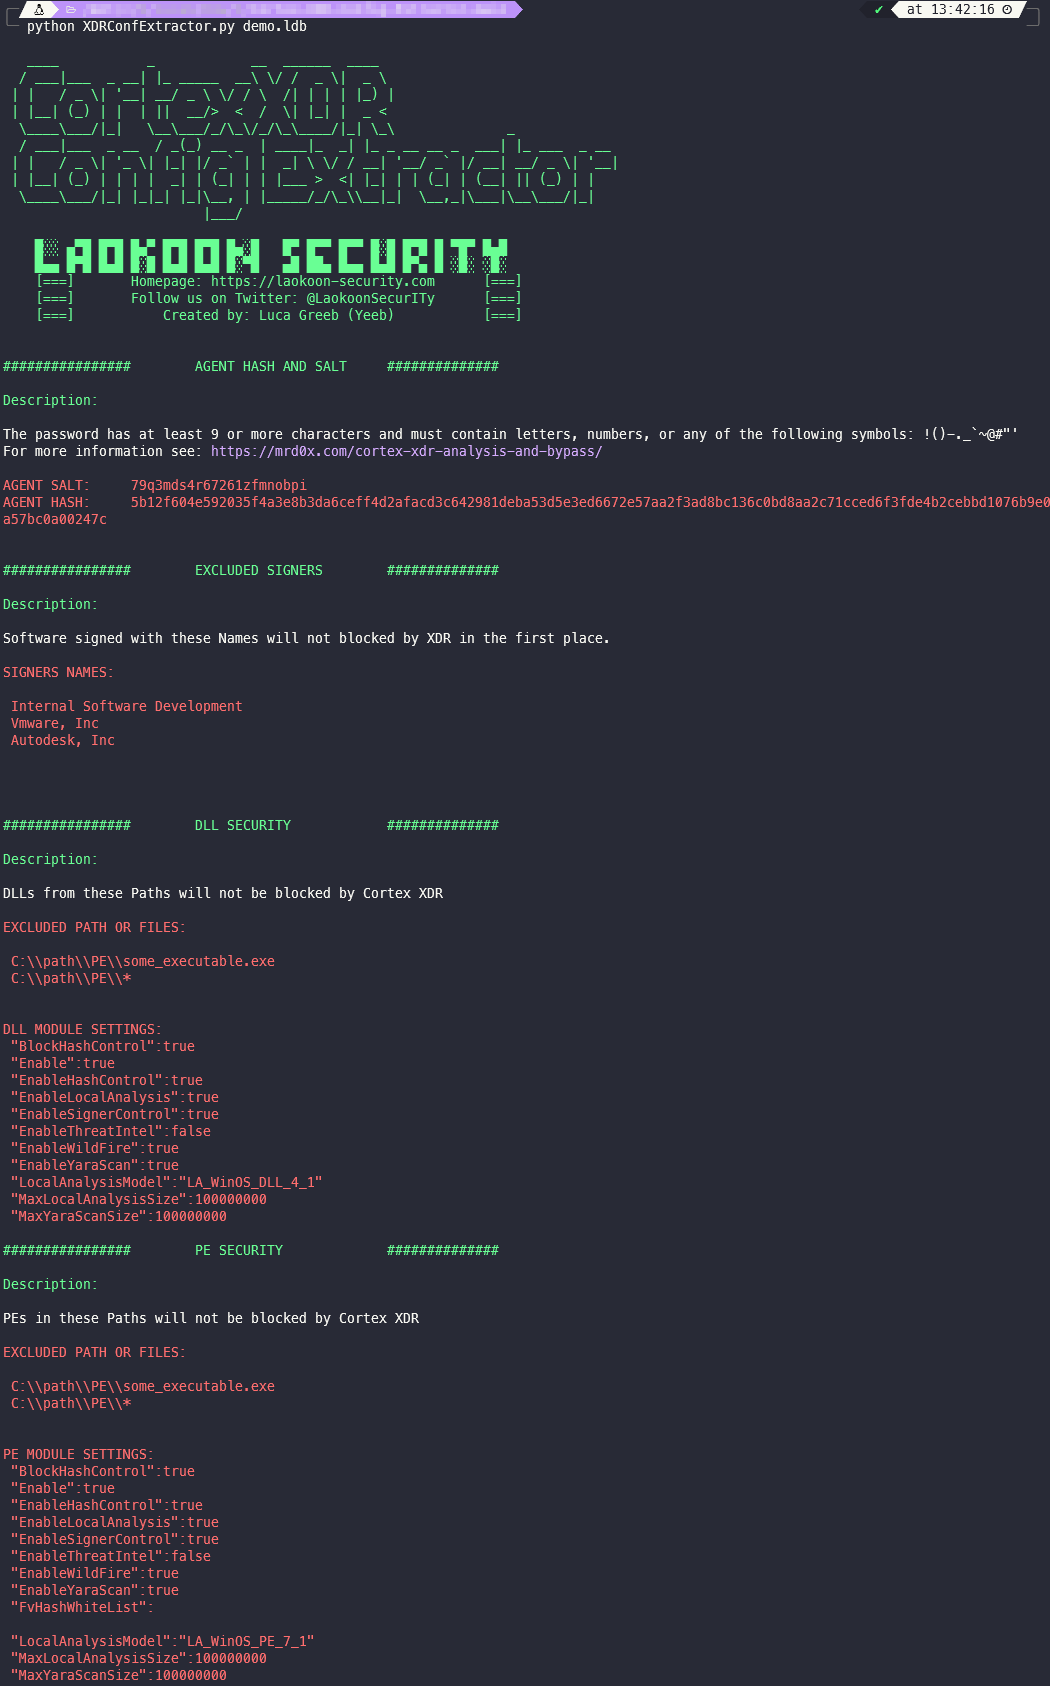
対応抽出項目

  • アンインストールパスワードのハッシュとソルト
  • 除外された署名者名
  • DLLセキュリティ除外と設定
  • PEセキュリティ除外と設定
  • Officeファイルセキュリティ除外と設定
  • 資格情報収集モジュール除外
  • Webシェル保護モジュール除外
  • 子プロセス実行チェーン除外
  • 振る舞い脅威モジュール除外
  • ローカルマルウェアスキャンモジュール除外
  • メモリ保護モジュールステータス
  • グローバルハッシュ除外
  • ランサムウェア保護モジュールのモードと設定

使用方法

Usage = ./XDRConfExtractor.py [Filename].ldb
Help  = ./XDRConfExtractor.py -h

データベースロックファイルの入手方法

エージェントバージョン <7.8

7.8より前のエージェントバージョンでは、認証済みユーザーはシステムトレイのCortex XDRコンソールからWindows上でサポートファイルを生成できます。 データベースロックファイルはZIP内にあります:

logs_[ID].zip\Persistence\agent_settings.db\
エージェントバージョン ≥7.8

バージョン7.8以降を実行しているエージェントのサポートファイルは暗号化されていますが、Windowsマシンで昇格された権限を持っている場合、ファイルは暗号化されずに以下のディレクトリから直接コピーできます。

方法I

C:\ProgramData\Cyvera\LocalSystem\Persistence\agent_settings.db\

方法II

生成されたサポートファイルは定期的に削除されないため、以下のフォルダに古い暗号化されていないサポートファイルが見つかる可能性があります:

C:\Users\[Username]\AppData\Roaming\PaloAltoNetworks\Traps\support\

エージェントバージョン >8.1

噂によれば、エージェントバージョン8.1以降、ロックファイルからデータを抽出することはできなくなったはずです。これはまだテストされていません。

クレジット

このツールは、2022年4月にmr.d0xによって最初に公開された技術に依存しています。 https://mrd0x.com/cortex-xdr-analysis-and-bypass/

法的免責事項

Cortex-XDR-Config-Extractorを事前の相互同意なしに攻撃対象に使用することは違法です。適用されるすべての地域、州、連邦法を遵守するのはエンドユーザーの責任です。開発者は一切の責任を負わず、このプログラムによって引き起こされた誤用や損害について責任を負いません。教育目的のみで使用してください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




