
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Bin-Finder — プロセスの読み込み済みモジュールを検査してEDRの例外を検出する | Kitploit
ツール/GitHubGitHub/kudaes/bin-finder
偵察ペネトレーションテストレッドチーミング敵対的攻撃
GitHubkudaes/bin-finder

Bin-Finder

プロセスの読み込み済みモジュールを検査してEDRの例外を検出する

リポジトリを見る
13319373年前Kitploit レビュー済み
共有

説明

このツールは、特定のバイナリがロードされているプロセス、またはロードされていないプロセスを検索します。これは以下のシナリオで役立ちます。

  • 特定のEDR/AV DLLがロードされていないプロセスを検出できます。これにより、EDRの例外検出につながる可能性があります。
  • 最小限のプロセス間アクティビティで特定のプロセスのPIDを取得できます(例:c:\windows\sytem32\lsass.exe がロードされたプロセスを検索すると、LsassのPIDが得られます)。
  • 実行中の各svchostプロセスを反復処理することなく、サービスまたはRPC/COMサーバーのPIDを取得できます。

おそらく、このツールの他の有用な使い方も見つかるでしょう。これらの結果は、システム内のすべてのプロセスを反復処理せずに、ノイズを減らして取得されます。

このツールは、FileProcessIdsUsingFileInformation フラグを指定して NtQueryInformationFile を呼び出すことで、特定のバイナリがロードされているすべてのプロセスを取得します。その後、必要な場合にのみ EnumProcesses を呼び出してすべてのプロセスのPIDを取得し、最終的に両方の結果を比較して最終的なPIDリストを取得します。ツールがクワイエットモードで実行されていない場合、最終的なPIDはプロセスのメインモジュールの完全修飾パスに変換されます。

プロセス間アクティビティを減らしたい場合は、quiet モード(--quiet または -q)を使用してください。この場合、プロセスハンドルは開かれませんが、ツールはPIDのみを取得し、完全修飾パスは取得しません。

このツールは、Win10以降およびWindows Server 2016以降と完全に互換性があります。古いOSバージョンの場合、OpenProcess(src::main.rs:108 行)の呼び出しには、PROCESS_QUERY_LIMITED_INFORMATION だけでなく PROCESS_QUERY_INFORMATION と PROCESS_VM_READ が必要です(または、プロセスハンドルを開かないクワイエットモードを使用することもできます)。

コンパイル

文字列リテラルを難読化するために LITCRYPT プラグインを使用しているため、コードをコンパイルする前に環境変数 LITCRYPT_ENCRYPT_KEY を設定する必要があります。

C:\Users\User\Desktop\bin_finder\bin_finder> set LITCRYPT_ENCRYPT_KEY="yoursupersecretkey"

その後、コードをコンパイルしてツールを実行するだけです。

C:\Users\User\Desktop\Bin-Finder> cargo build --release
C:\Users\User\Desktop\Bin-Finder\target\release> bin_finder.exe -h

使い方

Bin-finderには2つの異なる使用モードがあります。デフォルトモードでは、指定されたバイナリがロードされていないすべてのプロセスを検索します。例えば、CrowdStrike DLLがロードされていないすべてのプロセスを検索できます。
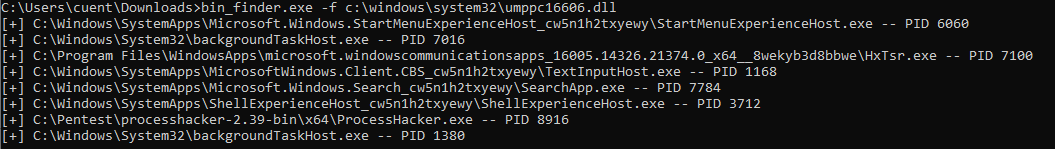
CSなしのすべてのプロセス。

これは、EDRの例外リスト内のディレクトリ/プロセスを探している場合に非常に便利です。

プロセス間アクティビティを減らしたい場合は、クワイエットモードを使用してPIDのみを取得できます。
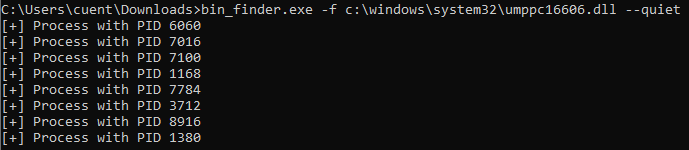
CSなしのすべてのプロセス。

また、探しているDLLの名前やパスがわからない場合は、-l または --list フラグを使用して、通常のプロセスにロードされているモジュールを一覧表示してみることもできます(これはEDRが存在するかどうかを確認するのにも役立ちます)。
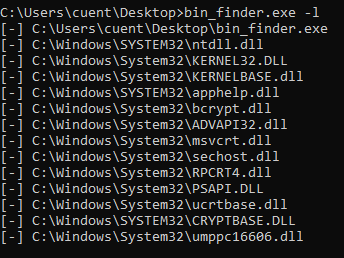
モジュールの一覧表示。

2つ目の使用モードは逆引きルックアップ(フラグ -r または --reverse)で、指定されたバイナリを現在ロードしているすべてのプロセスを検索します。例えば、StorSvcサービスを実行しているプロセスのPIDを取得したい場合があります。その場合は、そのサービスが使用するRPCサーバーを実装しているDLLに対して逆引きルックアップを実行するだけです。

逆引きルックアップ。

この逆引きルックアップは、システム内のすべてのプロセスを反復処理する必要なく、メインモジュールの完全なパス(通常は.exeファイル)を指定してプロセスのPIDを直接取得するためにも使用できます。次は、実行中のすべてのchrome.exeのPIDを取得する方法です。
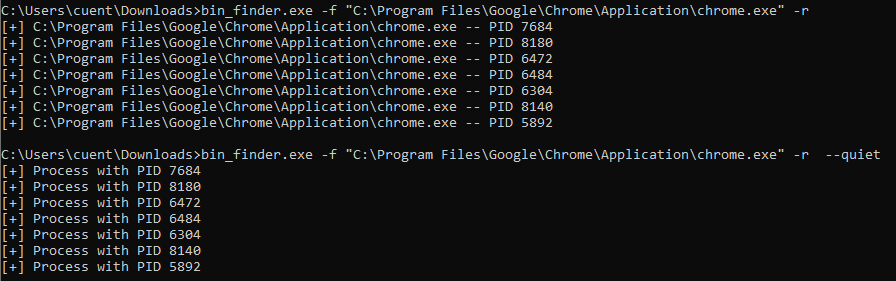

EXE逆引きルックアップ。

クレジット

  • このツールを作成するきっかけとなったこの素晴らしいスクリプトを提供してくれた@ShitSecureに感謝します。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






