
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
MSTeams---Vulnerability---Remediation — PowerShellを使用したCVE-2025-53783(Teams RCE)の自動修復 | Kitploit
ツール/GitHubGitHub/ksgassama-lab/msteams---vulnerability---remediation
脆弱性スキャナー脆弱性分析スクリプトと自動化学習と教育ラボと実践
GitHubksgassama-lab/msteams---vulnerability---remediation

MSTeams---Vulnerability---Remediation

PowerShellを使用したCVE-2025-53783(Teams RCE)の自動修復

リポジトリを見る
3810ヶ月前未レビュー
共有

🛡️ CVE-2025-53783 の修復: Microsoft Teams RCE

📝 プロジェクト概要

このプロジェクトは、脆弱性管理ワークフロー を示しています。Azure VM を使用して、Microsoft Teams の高深刻度の「リモートコード実行」(RCE) の脆弱性を特定し、PowerShell でその存在を確認し、Windows Package Manager を使用してプログラムによる修正を展開しました。

問題

Microsoft Teams for Desktop (バージョン 25122.1415.3698.6812 より前) には、ヒープベースのバッファオーバーフローの脆弱性が存在しました。これにより、不正な攻撃者がネットワーク経由で悪意のあるコードを実行でき、実質的にシステムへの「バックドア」を提供していました。

🚨 発見

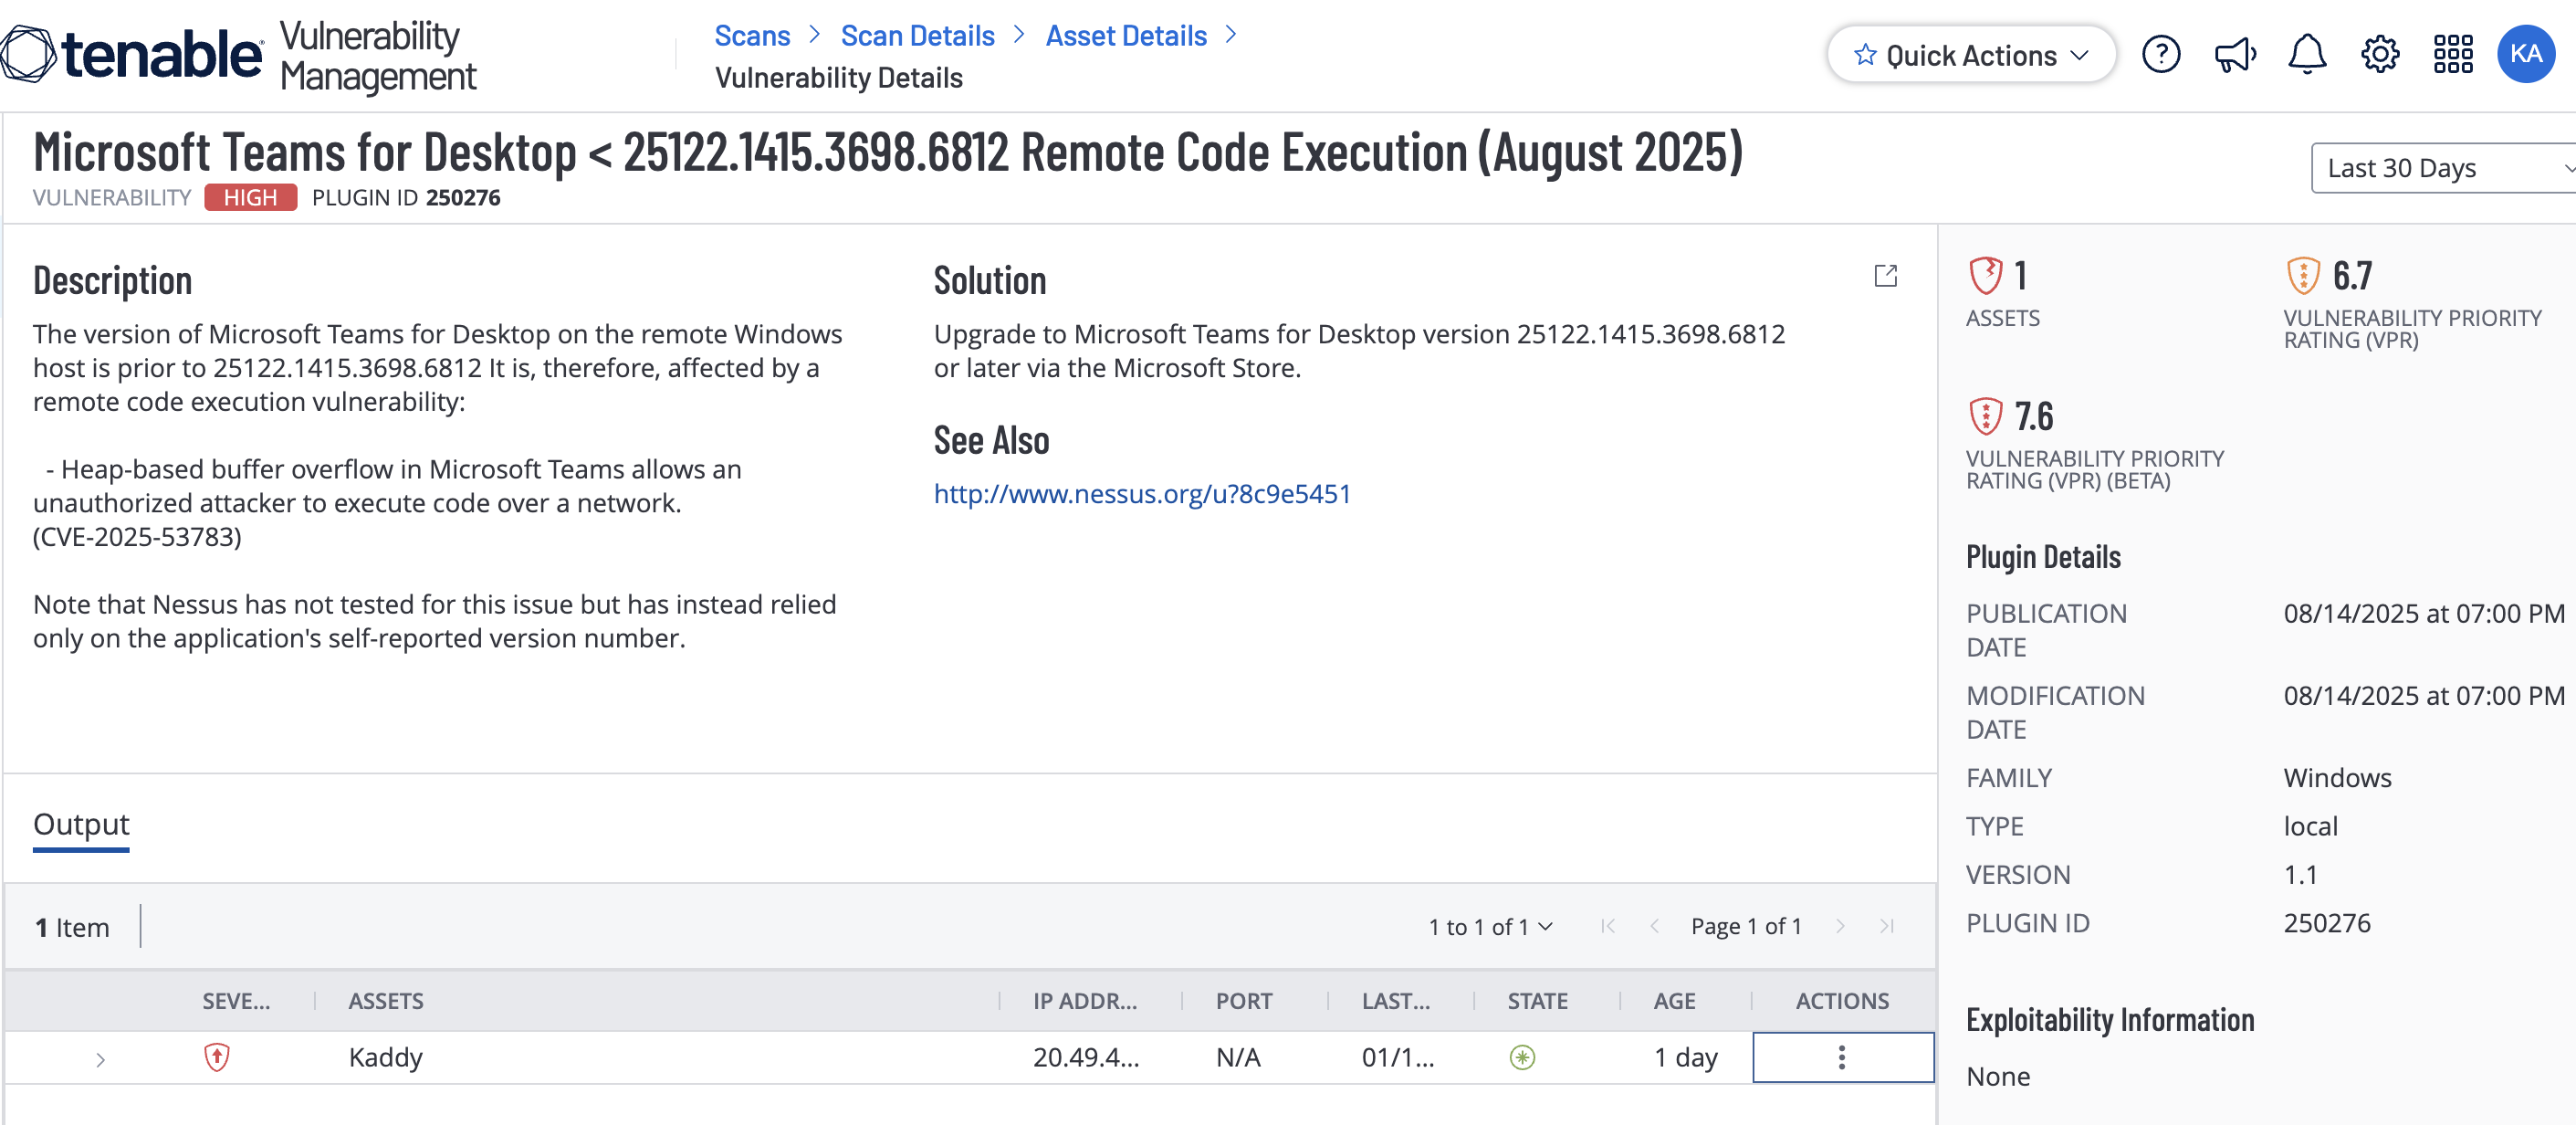
まず、Azure VM で Tenable スキャンを実行しました。スキャンでは、Teams のバージョンが大幅に古かったため、リモートコード実行 (RCE) の脆弱性がフラグされました。
Alt text

🔍 調査

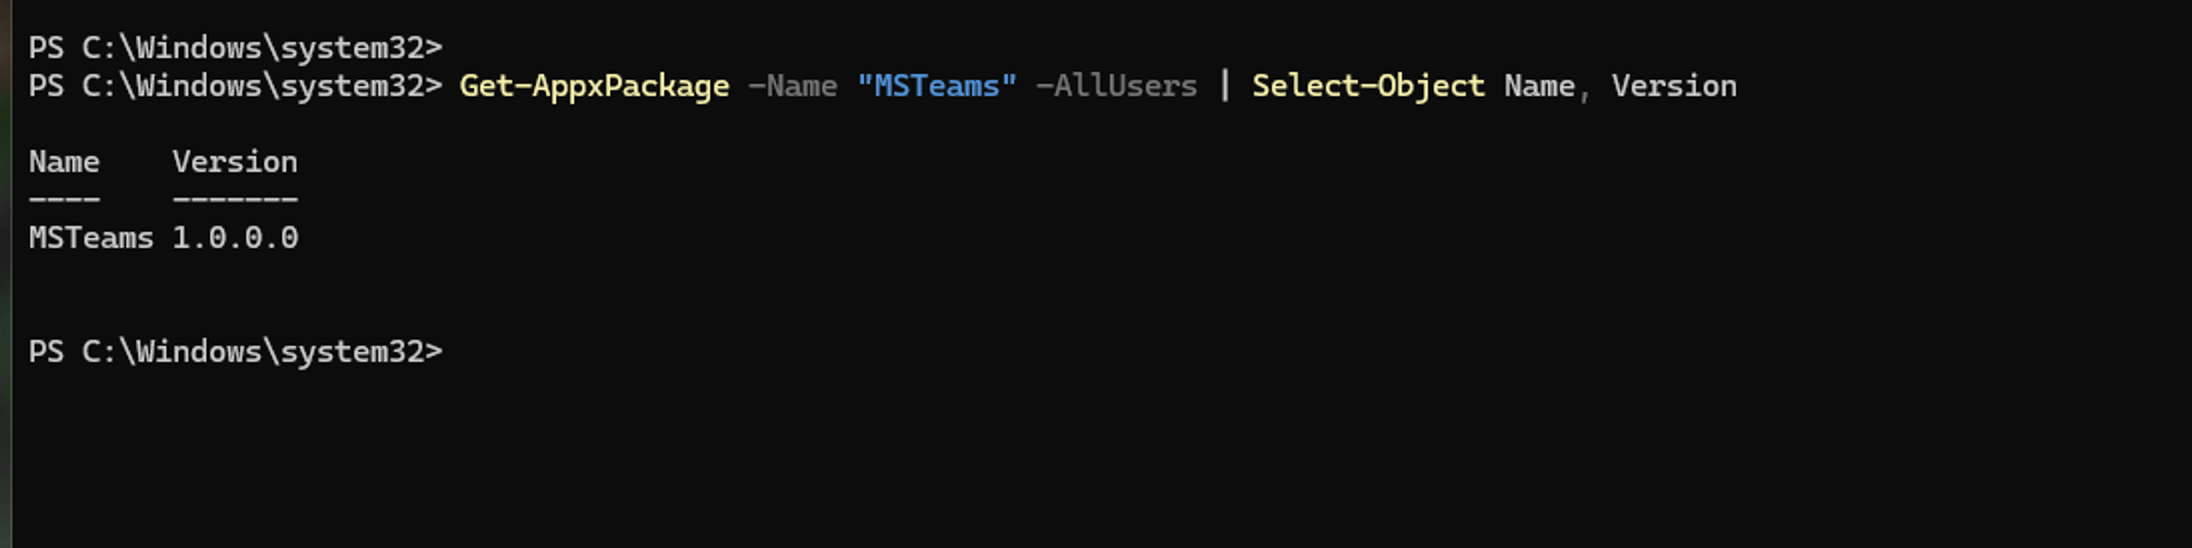
PowerShell コマンドを実行して、「New Teams」クライアントのバージョンを確認しました。バージョンは 1.0.0.0 で、明らかに脆弱な状態でした!
Alt text

🛠️ 修復

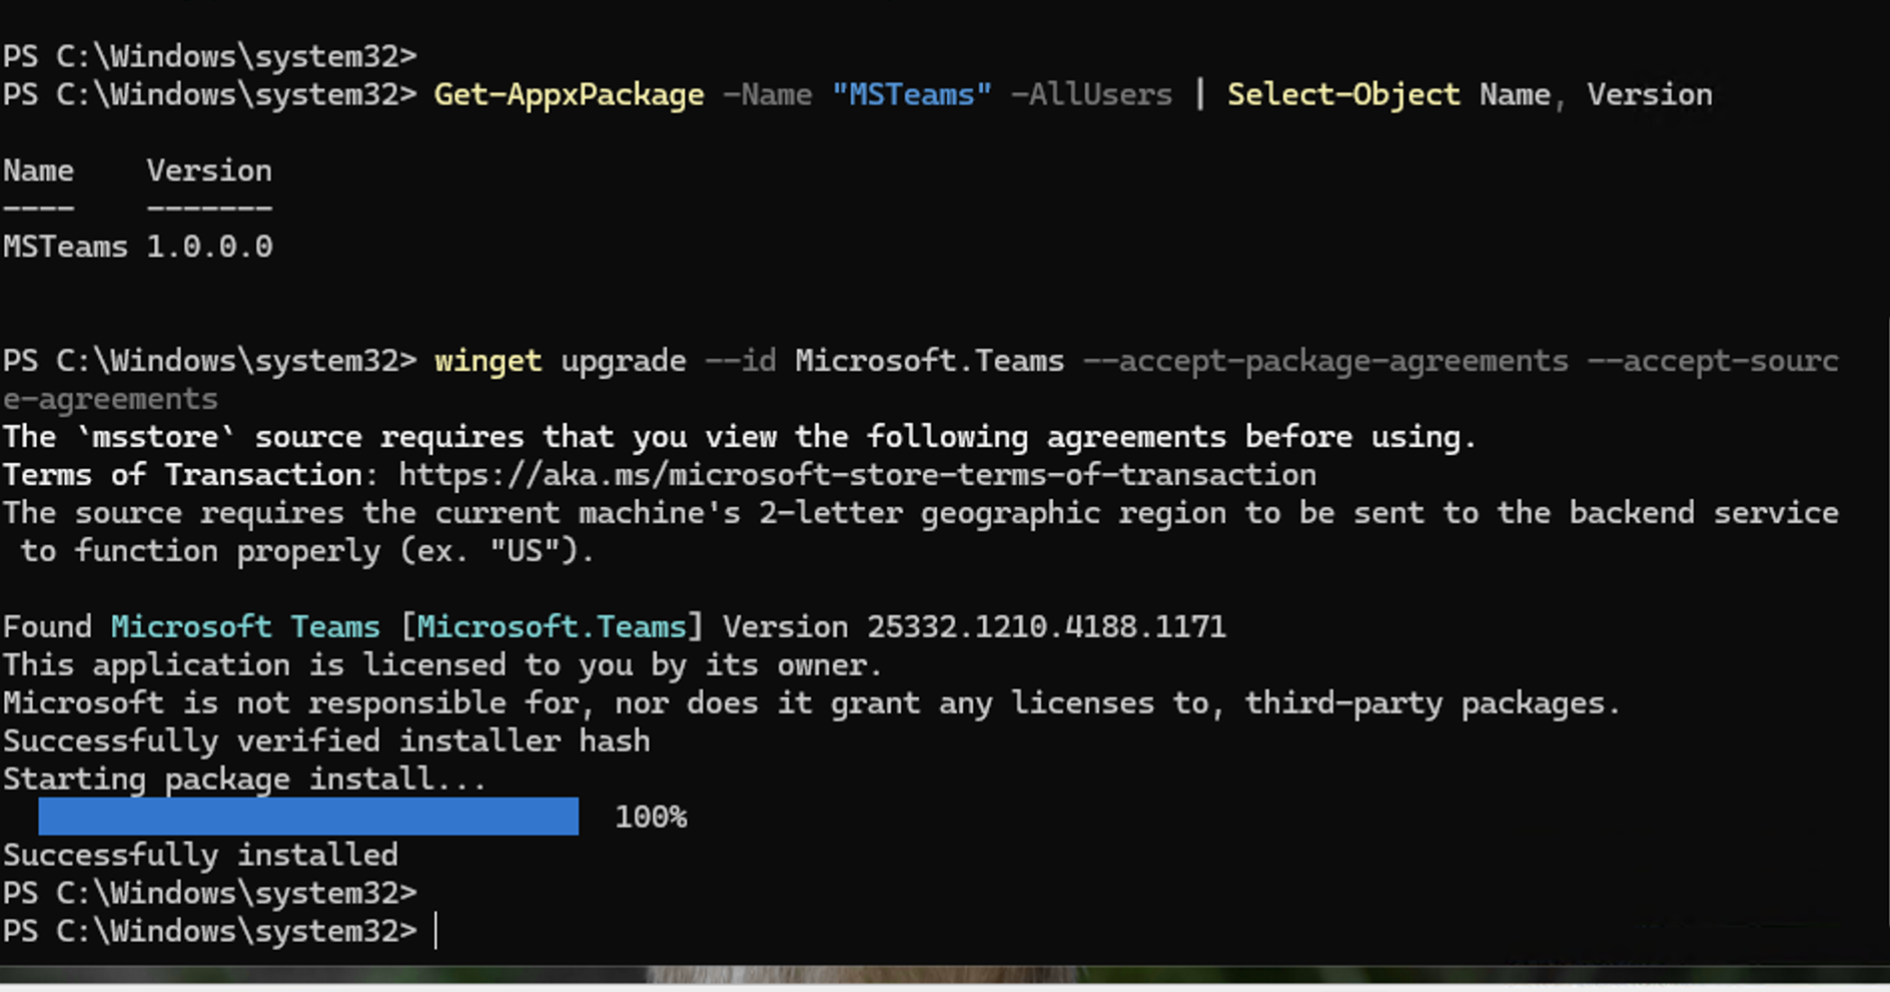
私は PowerShell スクリプトを使用して対処しました。これは高速で、修正が必要なコンピューターが数百台あっても機能します。winget を使用して、Microsoft から直接最新のセキュアなバージョンを取得しました。

使用したコマンド: winget upgrade --id Microsoft.Teams
Alt text

✅ ミッション達成

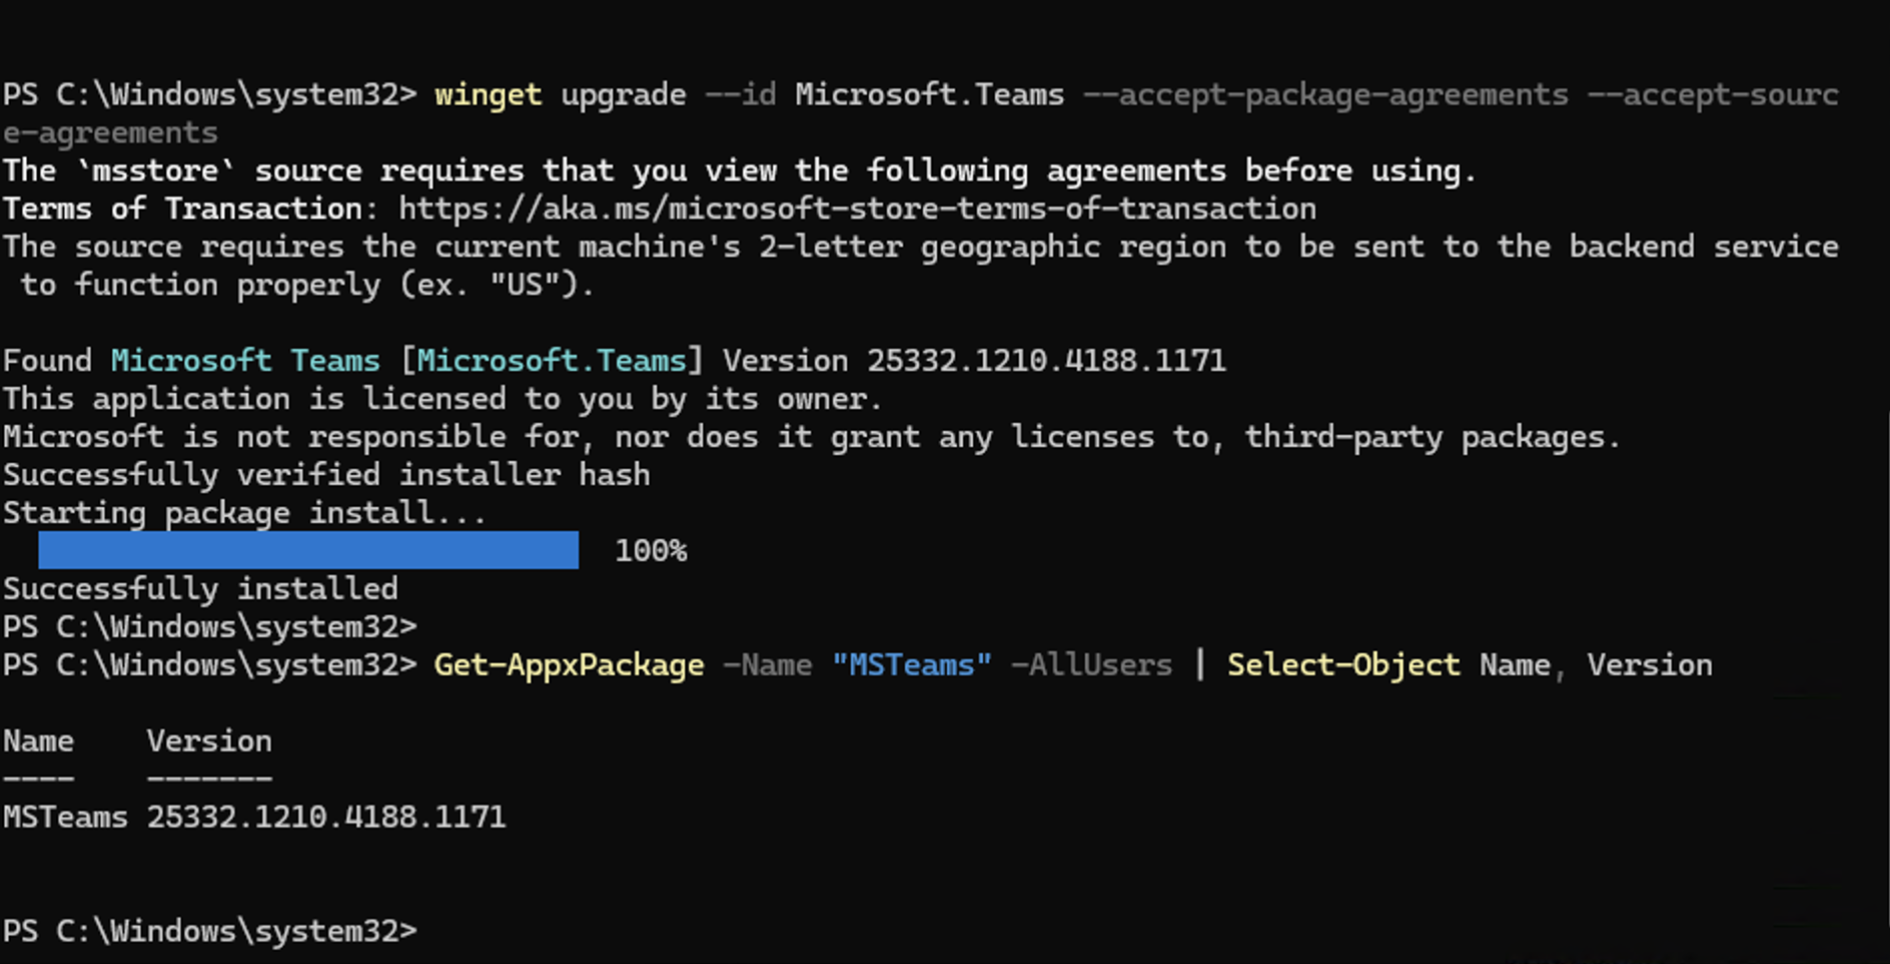
スクリプトが完了した後、バージョン確認を再度実行しました。下記のとおり、バージョンは更新され、「穴」は塞がれました!
Alt text

要点と学んだ教訓 プレースホルダーのリスク: 新しくデプロイされた Azure VM には、「デフォルトで脆弱な」アプリスタブ (v1.0.0.0) が含まれていることがよくあります。セキュリティチームは、デプロイ時にこれらを直ちにパッチ適用する必要があります。

スクリプト > GUI: PowerShell と winget を使用すると、「サイレント」修復が可能になり、手動クリックが選択肢にないプロフェッショナルな IT 環境では不可欠です。

継続的モニタリング: セキュリティは循環です。このプロジェクトは、特定 → 検証 → 修正 → 監査 という業界標準のループに従いました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







