
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-16898-EXP-POC — CVE-2020-16898 の概念実証(PoC)エクスプロイト。Windows TCP/IP のリモートコード実行(RCE)脆弱性です。ペネトレーションテスト用に IPv6 アドレスを標的とした Python ベースのエクスプロイトスクリプトを含みます。 | Kitploit
ツール/GitHubGitHub/komomon/cve-2020-16898-exp-poc
脆弱性分析エクスプロイトネットワークセキュリティペネトレーションテストリモートアクセスツールペイロード開発
GitHubkomomon/cve-2020-16898-exp-poc

CVE-2020-16898-EXP-POC

CVE-2020-16898 の概念実証(PoC)エクスプロイト。Windows TCP/IP のリモートコード実行(RCE)脆弱性です。ペネトレーションテスト用に IPv6 アドレスを標的とした Python ベースのエクスプロイトスクリプトを含みます。

リポジトリを見る
51286年前未レビュー
共有

CVE-2020-16898

CVE-2020-16898 Windows TCP/IP リモートコード実行脆弱性 EXP&POC

再現

forforever:https://www.cnblogs.com/forforever/p/13846077.html

POC

CVE-2020-16898_Checker-poc

コマンド:

管理者として PowerShell/CMD を起動

Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1

EXP

cve-2020-16898-exp2

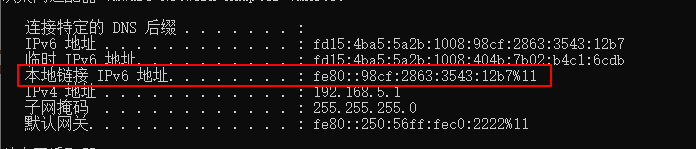
条件:ターゲットと通信可能であり、ターゲットのリンクローカル IPv6 アドレスを知っていること

使用方法

コード内の dst パラメータをターゲットのリンクローカル IPv6 アドレスに変更
その後、攻撃機で実行
python3 CVE-2020-16898.py
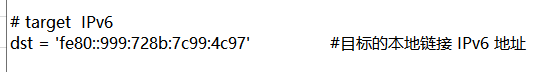
image-20201020130144332

img

CVE-2020-16898-exp1.py

ターゲットの「IPv6 アドレス」または「一時 IPv6 アドレス」と、自身のリンクローカル IPv6 アドレスが必要

v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	# ターゲットマシンの IPv6 アドレス または 一時 IPv6 アドレスに変更
v6_src = "fe80::501a:49b7:b7d:5362%12"				      # 攻撃者のリンクローカル IPv6 アドレス

しかし、テスト中にターゲットのリンクローカル IPv6 アドレスを指定しても動作することがわかりました。ローカルテストのためか、または送信元 IPv6 アドレスが偽装可能なのかは不明です。

変更後、直接実行

python3 CVE-2020-16898-exp1.py

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    343
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    295

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード