Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
DLL_Injection_On_VLC — DLLインジェクションとCVE-2010-3124 | Kitploit
ツール/GitHubGitHub/kobukovui/dll_injection_on_vlc
脆弱性分析エクスプロイト学習と教育ペイロード開発バイナリエクスプロイト
GitHubkobukovui/dll_injection_on_vlc

DLL_Injection_On_VLC

DLLインジェクションとCVE-2010-3124

リポジトリを見る
1662年前未レビュー
共有

DLLインジェクションとCVE-2010-3124


概要 🌱

このプロジェクトでは、DLL(ダイナミックリンクライブラリ)インジェクションのトピックを探求し、特にCVE-2010-3124に焦点を当てています。

_CVE-2010-3124_は、VLC Media Playerバージョン1.1.3以前に見つかった信頼できない検索パスの脆弱性を指します。

このプロジェクトの概要をより深く理解するための重要なポイントは以下の通りです:

  • 脆弱性: VLC Media Playerがダイナミックリンクライブラリ(DLL)を読み込む際に使用する安全でない検索パスが原因で問題が発生します。
  • 攻撃シナリオ: 攻撃者は、無害に見える.mp3ファイルと同じフォルダに悪意のあるトロイの木馬wintab32.dllを配置します。
  • 悪用: VLC Media Playerが.mp3ファイルを読み込もうとすると、誤って悪意のあるDLLを読み込み、攻撃者が任意のコードを実行できるようになります。
  • 影響: 悪用に成功すると、任意のコードが実行され、攻撃者が影響を受けるシステムを制御できる可能性があります。

注意 ⚠️ ⚠️ ⚠️

このリポジトリ内のコード、ドキュメント、その他の追加リソースを自由に探索してください。この知識を責任を持って倫理的に使用することを忘れないでください。ハッピーハッキング!
🚀🔍🔐

DLLインジェクションとCVE-2010-3124とは? 📁

DLL

DLLはDynamic Link Libraryの略で、DLLファイルは他のプログラムやDLLが使用できる関数とデータを含むモジュールです。DLLファイルにより、プログラムは共通の機能を共有し、メモリ使用量を削減できます。また、プログラムがWindowsオペレーティングシステムやそのコンポーネントと対話することも可能にします。
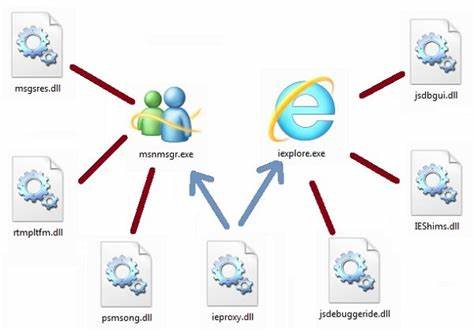
DLLeg

DLLインジェクション

DLLインジェクションは、別のプロセスのアドレス空間内でコードを実行するために、そのプロセスに悪意のあるダイナミックリンクライブラリ(DLL)を強制的にロードさせる手法です。DLLインジェクション攻撃では、攻撃者はターゲットプロセスの脆弱性を悪用して悪意のあるDLLを注入します。注入に成功すると、悪意のあるDLLは、機密情報の窃取、アプリケーションの動作の変更、さらなる攻撃の促進など、さまざまな悪意のあるアクションを実行できます。
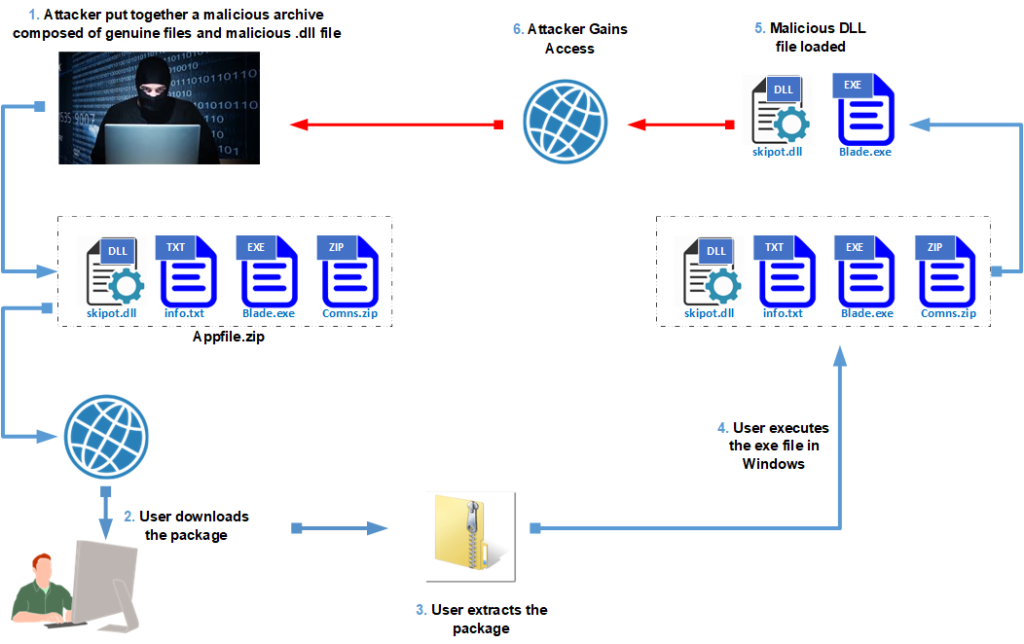
DLLExplanation

CVE-2010-3124

VLC Media Player 1.1.3以前のbin/winvlc.cにおける信頼できない検索パスの脆弱性により、ローカルユーザー、および場合によってはリモートの攻撃者が、.mp3ファイルと同じフォルダに配置されたトロイの木馬wintab32.dllを介して、任意のコードを実行し、DLLハイジャック攻撃を行うことが可能です。このCVEの詳細はこちらをご覧ください。
VLCeg

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    352
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →