Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
RedditC2 — Reddit APIを悪用してC2トラフィックをホストする。 | Kitploit
ツール/GitHubGitHub/kleiton0x00/redditc2
エクスプロイトコマンド&コントロールレッドチーミングペイロード開発
GitHubkleiton0x00/redditc2

RedditC2

Reddit APIを悪用してC2トラフィックをホストする。

リポジトリを見る
277471423年前Kitploit レビュー済み
共有

RedditC2

Reddit APIを悪用してC2トラフィックをホストする。ブルーチームのメンバーの多くがRedditを使用しているため、トラフィックを正当に見せかける優れた方法になるかもしれません。

🚫 [免責事項]: このプロジェクトの使用は教育/テスト目的のみです。許可されていないマシンでの使用は固く禁じられています。もし誰かがこれを違法/悪意のある目的で使用した場合、リポジトリの作者は一切の責任を負いません。


必要条件

python3でPRAWライブラリをインストール:

pip3 install praw

クイックスタート

すぐに始める方法については、クイックスタートガイドを参照してください。

デモ

https://user-images.githubusercontent.com/37262788/206015879-589614d5-1a7a-4c21-a342-75bdfc677a61.mp4

ワークフロー

チームサーバー

  1. 特定のReddit投稿に移動し、コマンド("in: <暗号化されたコマンド>")を含む新しいコメントを投稿する。
  2. 「out:」という単語を含む新しいコメントを読む。
  3. そのようなコメントが見つからない場合は、ステップ2に戻る。
  4. コメントを解析し、復号化して出力を読み取る。
  5. 再実行を避けるために、既存のコメントを"executed"に編集する。

クライアント

  1. 特定のReddit投稿に移動し、「in:」を含む最新のコメントを読む。
  2. 新しいコメントが検出されない場合は、ステップ1に戻る。
  3. コメントからコマンドを解析し、復号化してローカルで実行する。
  4. コマンドの出力を暗号化し、該当するコメントに返信する("out: <暗号化された出力>")。

以下は、理解を目的としたXOR暗号化C2トラフィックのデモです:
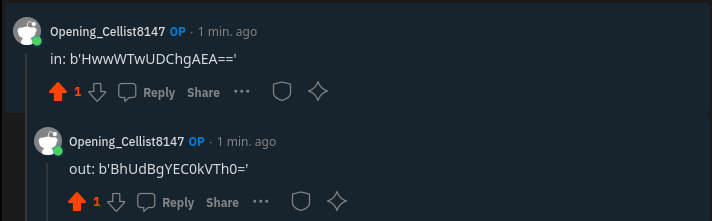
Screenshot from 2022-12-15 10-58-34

スキャン結果

カスタムC2インプラントであるため、動作が完全に正当であるため、どのAVにも検出されません。

今後の予定

  • チームサーバーとエージェントがWindows/Linuxで互換性あり
  • トラフィックを暗号化
  • アップロード/ダウンロード機能の追加
  • 永続化機能の追加
  • エージェントを動的に生成(チームサーバーから)
  • タブの自動補完

クレジット

@T4TCH3R氏との協力と本プロジェクトへの貢献に特に感謝します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








