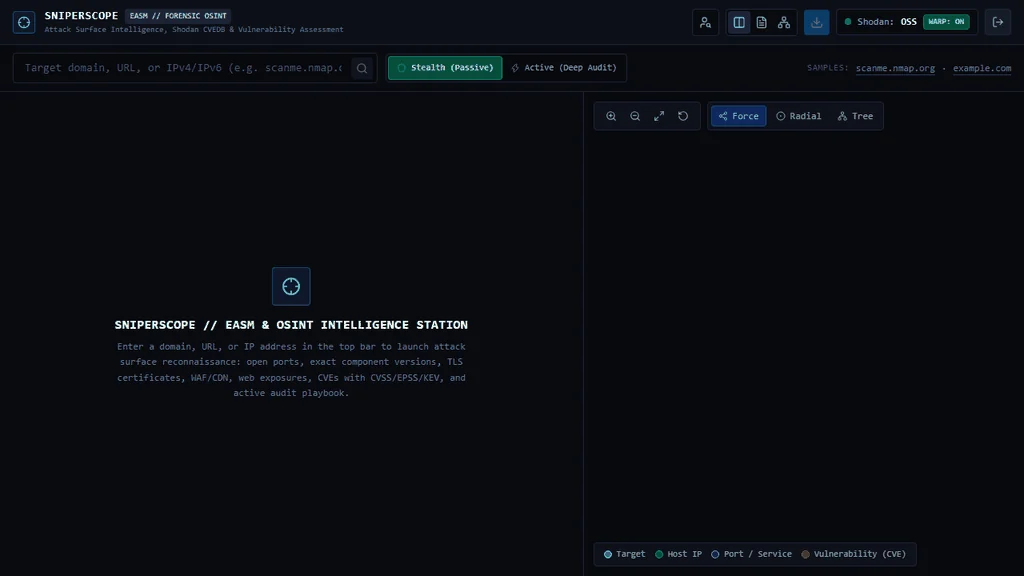


DNS、証明書透明性、Shodan、CVEDB、TLS、OSINTのデータを相関させ、リスクスコア付きのフォレンジックレポートを生成する外部攻撃対象領域管理ワークステーション。




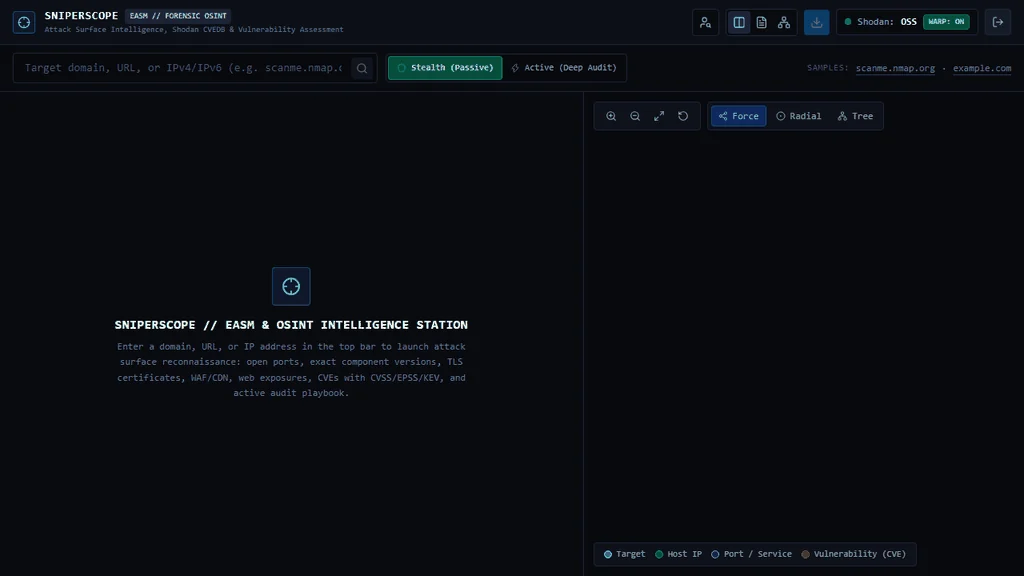
SniperScope は、サイバーセキュリティ監査人、SOCアナリスト、ペネトレーションテスター向けに設計された、高性能な外部攻撃対象領域管理(EASM)、パッシブ/アクティブOSINTインテリジェンス、およびフォレンジックレポート作成ワークステーションです。
単一のターゲット(ドメイン名、完全なURL、またはIPv4/IPv6アドレス)から、SniperScopeは複数のインテリジェンスエンジンを並列でオーケストレーションします:
.log)。flowchart LR
subgraph Auth["🔐 Operator Access (Gatekeeper)"]
direction TB
LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
end
subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
direction TB
TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
end
subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
direction TB
Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
end
subgraph IntelSources["🌐 External Intelligence Providers"]
direction TB
DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
end
Auth --> Frontend
TargetInput -->|GET /api/scan| Sanitizer
WarpToggle -->|GET /api/health| OutboundProxy
FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
Sanitizer --> ParallelEngine
ParallelEngine --> OutboundProxy
OutboundProxy --> IntelSources
DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
RiskCalc --> RawTrace
RawTrace -->|JSON Payload| Dossier
RawTrace -->|Nodes & Edges| Cytoscape
RawTrace -->|Trace & Findings| Exporter
| レイヤー | コンポーネント | SniperScopeでの実装 |
|---|---|---|
| フロントエンドUI | React 19 + Vite 8 | サブミリ秒のローカル状態遷移とLANバインディング (0.0.0.0) を備えた高密度リアクティブなシングルページアプリケーション。 |
| スタイリング & テーマ | Tailwind CSS v4 + Lucide React | モノスペースの技術的タイポグラフィとバッジインジケーターを備えた、ダークフォレンジックHUDの美学 (#07090e / #0f131c / #38bdf8)。 |
| トポロジーエンジン | Cytoscape.js | 衝突回避を備えたマルチレイアウトのインタラクティブな攻撃対象領域グラフ: Force-Directed (cose)、Concentric Radial (concentric)、Hierarchical Tree (breadthfirst)。 |
| バックエンドAPI | FastAPI + Uvicorn (Python 3.11+) | 高並行非同期ランタイム (asyncio)、入力正規化、動的リスク計算、リアルタイムServer-Sent Events (SSE)。 |
| アクセスゲートキーパー | 定数時間HMAC-SHA256 | パブリックまたは企業ネットワーク全体でAPIエンドポイントを保護する、安全なオペレーター認証 (sniperadmin)。 |
| アウトバウンドトランスポート | HTTPX / オプションのローカルプロキシ | ローカルフォワードプロキシ (127.0.0.1:40000) 経由でのクエリルーティングをオプションでサポートする標準の非同期HTTPクライアント。 |
| HTTP、TLS & 稼働時間 | HTTPX + Python ssl / socket | ノンブロッキングTLSハンドシェイク検査 (X.509チェーン、SHA-256フィンガープリント、シリアル)、応答レイテンシ、メタタグ、セキュリティヘッダー。 |
| 技術監査 (SCA) | 正規表現 & シグネチャエンジン | フロントエンド/バックエンドスタック (Astro、React、Vue、Next.js、WordPress、Nginx、Apacheなど) のヒューリスティック検出と、既知のCVEおよびPoCとの相関。 |
| DNS & アンチスプーフィング | dnspython (dns.resolver) | 自動化されたメールセキュリティ診断を伴う包括的なレコード列挙 (A、AAAA、MX、NS、TXT、CAA、SPF、DMARC)。 |
| 脅威インテリジェンス | Shodan SDK + InternetDB + CVEDB | CVEスコアリングと組み合わせたゼロパケットのホスト偵察: CVSS v3/v2、EPSS悪用確率、CISA KEVステータス、ランサムウェアタグ。 |
/.git/HEAD、/.env、/swagger.json) を実行し、包括的なアクティブCLIプレイブックを解放します。