
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-34832 — CVE-2024-34832の概念実証エクスプロイト:CubeCart管理パネルのディレクトリトラバーサルにより、巧妙に細工された`_g`パラメータとアップロードされた`.inc.php`ファイルを介してリモートコード実行につながります。 | Kitploit
ツール/GitHubGitHub/julio-cfa/cve-2024-34832
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubjulio-cfa/cve-2024-34832

CVE-2024-34832

CVE-2024-34832の概念実証エクスプロイト:CubeCart管理パネルのディレクトリトラバーサルにより、巧妙に細工された`_g`パラメータとアップロードされた`.inc.php`ファイルを介してリモートコード実行につながります。

リポジトリを見る
312年前未レビュー
共有

CubeCart - ディレクトリトラバーサルによるRCEの可能性 (CVE-2024-34832)

TL;DR

管理パネルでは、_g や node といったパラメータが、.inc.php ファイルを含めるためのパス構築やPHPコードの実行に使用されます。サーバ上の任意の場所に .inc.php ファイルをアップロードできる悪意のあるユーザーは、パストラバーサル脆弱性を悪用してそれらのファイルをインクルードし、悪意のあるコードを実行できます。

前提条件

  • 管理パネルへのアクセス権(権限は一切不要を含め、どのような権限でも動作します)
  • サーバ上の任意の場所に .inc.php 拡張子のファイルをアップロードできること(例:FTPへのアクセス、同じサーバ上の別のアプリケーションでファイルアップロードが可能な場合、CubeCartのアップロード機能における新たな脆弱性など)

悪用方法

CubeCartがインストールされているサーバと同じサーバ上でFTPサーバが動作しており、ユーザーが特定の場所にファイルをアップロードできると仮定します。ここでは、FTP経由でアップロードされたファイルはすべて /opt/FTP_Example に格納されるものとします。

さらに、このユーザーが path_traversal.inc.php というファイルをFTP経由でアップロードし、その内容が以下のPHPコード <?php system('whoami;id;hostname;ls') ?> であるとします。

image

最初はこのファイルをアップロードしても危険はありません。実行されることもなく、ApacheなどのWebサーバのディレクトリ内にもないためです。

同じユーザーはCubeCartの管理パネルで非常に限られた権限、あるいはまったく権限がない可能性もありますが、それでもログインは可能です。例えば、まったく権限のない julio というユーザーを作成しました。
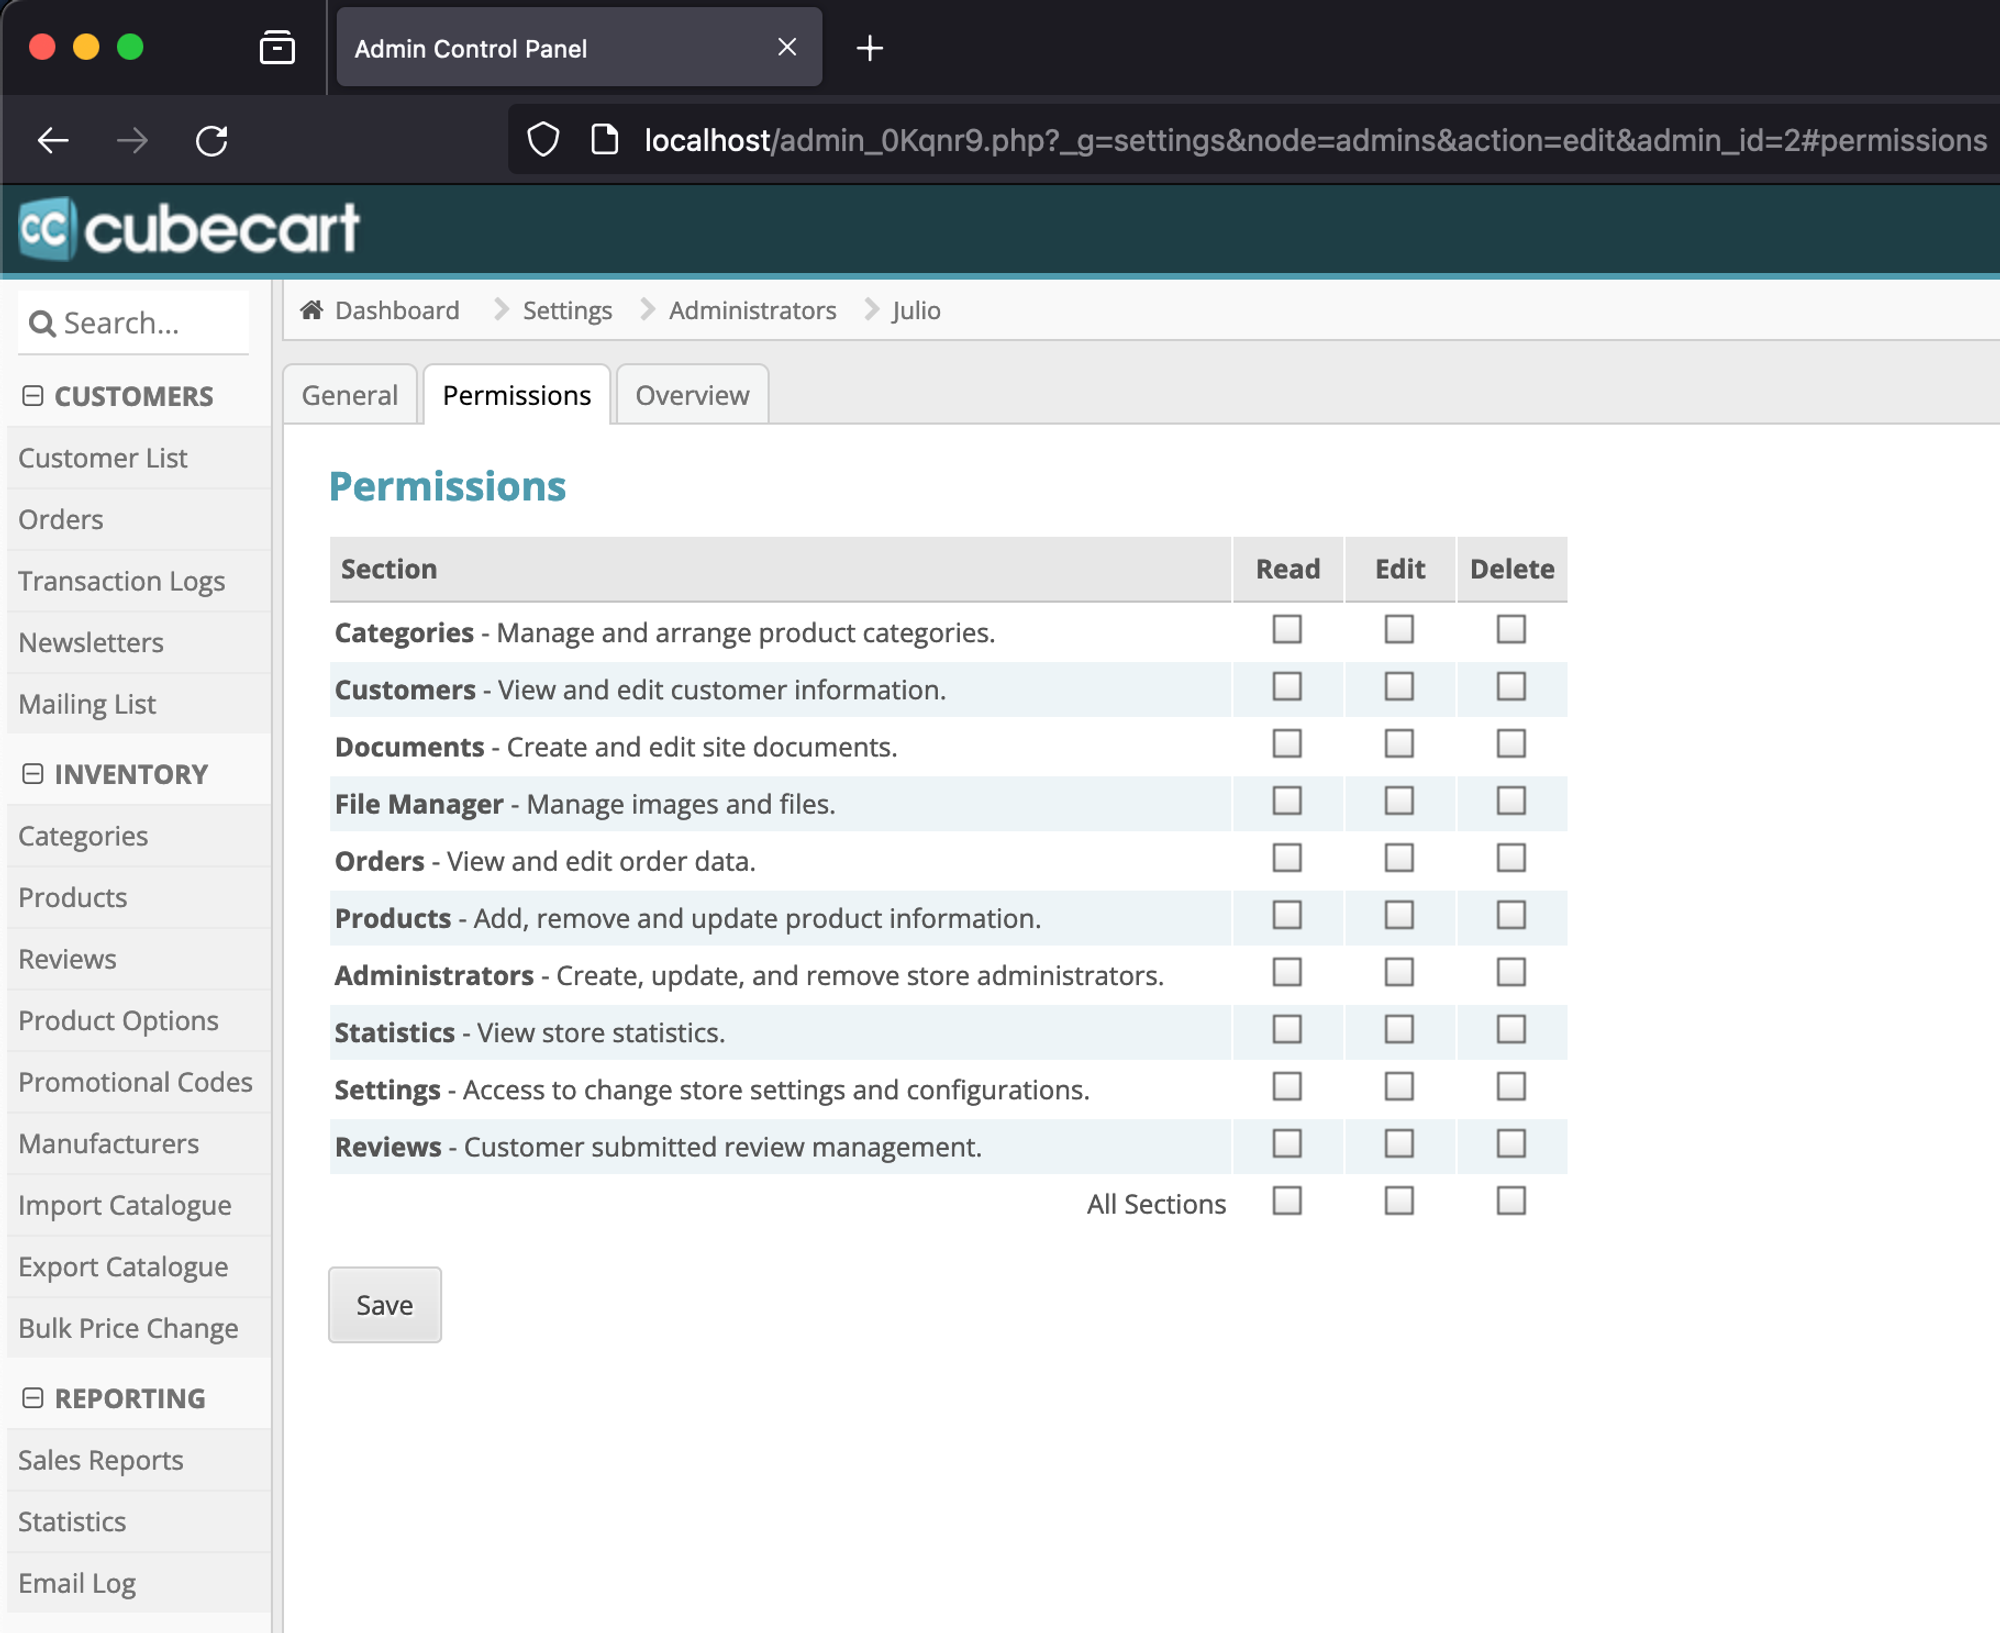
image

julio としてアプリケーションにログインした後、_g パラメータと node パラメータをテストしました。これらのパラメータはパスの末尾に自動的に .inc.php を追加し、そのファイルに対して include() を使用してPHPコードを実行しているようです。

以下のように、ファイルが見つからない場合、次のエラーメッセージが返されます。

image

そこで、パスをトラバースしてサーバ上の別のディレクトリ(FTPフォルダなど)にある .inc.php ファイルに到達できないかと考えました。

/opt/FTP_Example フォルダに path_traversal.inc.php というファイルがあったので、ルートディレクトリに到達するまで ../../../ を多数追加してみました。その後、/opt/FTP_Example/path_traversal を追加すると、アプリケーションが自動的にパスの末尾に .inc.php を追加しました。

以下のように、コードが正常に実行されました。

image

結論

node パラメータは実際にはスラッシュ (/) をエスケープしますが、_g はエスケープしないことがわかりました。パス構築に使用されるすべてのパラメータは、パストラバーサル脆弱性を防ぐためにスラッシュをエスケープする必要があります。

この脆弱性の悪用には前提条件があり、リスクが大幅に軽減されますが、それでもパッチを適用する利点があります。CubeCartの作成者がこの脆弱性をどのように修正したかを参考文献で確認し、公式リリースでパッチが適用されるまで、ご自身のCubeCartインスタンスに修正を適用できます。


参考文献

  • https://github.com/cubecart/v6/issues/3586
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




