
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-66850 — LibreNMSルーティングモジュールの反射型XSS脆弱性(CVE-2025-66850)の概念実証と技術分析。バージョン22.9.0から24.9.1に影響します。 | Kitploit

ツール/GitHubGitHub/joelatplay/cve-2025-66850
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubjoelatplay/cve-2025-66850

CVE-2025-66850

LibreNMSルーティングモジュールの反射型XSS脆弱性(CVE-2025-66850)の概念実証と技術分析。バージョン22.9.0から24.9.1に影響します。

リポジトリを見る
21219ヶ月前未レビュー
共有

発見

「LibreNMS」アプリケーション内で、反射型クロスサイトスクリプティング(XSS)の脆弱性を発見しました。この脆弱性はルーティングモジュールのprotocolパラメータに存在し、攻撃者が被害者のブラウザで悪意のあるJavaScriptを実行させる可能性があります。 この脆弱性はバージョン22.9.0(2022年9月)から24.9.1(2024年9月)までのすべてのバージョンに影響します。この脆弱性はバージョン24.10.0(2024年11月)で、その後のCVEや公開開示なしに密かに修正されました。 この未公開の修正により、多くの組織が自身の露出に気づかず、必要なアップデートを適用していない可能性があります。 現在のテスト環境のセットアップを以下の図に示します。
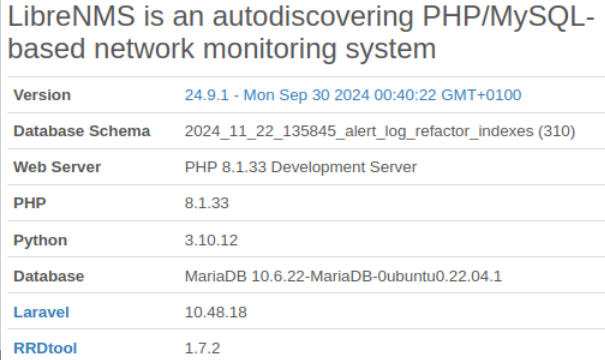
LibreNMSのバージョン画面

技術概要

反射型クロスサイトスクリプティングの脆弱性により、リモートの攻撃者が特別に細工されたURLを介して、認証済みのLibreNMSユーザーのブラウザに任意のJavaScriptコードを注入できる可能性があります。これにより、セッションCookieの取得、管理者バックドアの作成、またはユーザーを攻撃者が制御するドメインにリダイレクトするなどの攻撃が可能になります。 XSSの証拠を以下の画像に示します。
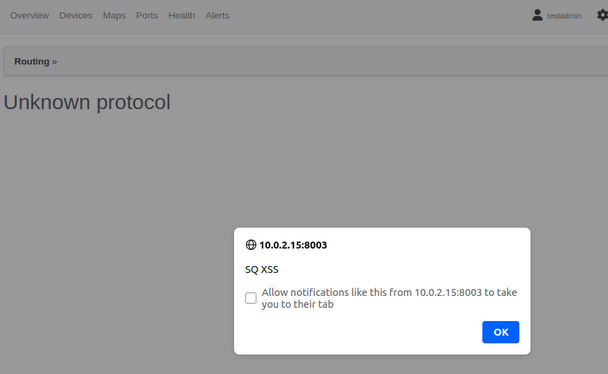
XSSの証拠画像

このセキュリティ上の欠陥は、「/routing」エンドポイントの「protocol」パラメータにおける入力検証の不十分さに起因します。アプリケーションは「basename()」属性による基本的なサニタイズを適用し、ディレクトリトラバーサルを防止しますが、入力をページに反映する前にHTMLエンティティエンコーディングを行わないため、攻撃者が基本的なセキュリティ制御をバイパスして悪意のあるコードを注入することを可能にします。

影響を受ける製品情報

製品: LibreNMS
影響を受けるバージョン: <= 24.9.1
修正バージョン: 24.10.0 (2024年11月5日)
脆弱性タイプ: CWE-79 (Improper Neutralization of Input During Web Page Generation)

脆弱なコンポーネント

モジュール: Routing
エンドポイント: /routing
パラメータ: protocol
ファイル: includes/html/pages/routing.inc.php

再現手順

LibreNMS 24.9.1 をセットアップする
「/routing/protocol=」エンドポイントに移動する
以下のPoCセクションのペイロードを注入する

実証コード(PoC)

http://[librenms-instance]/routing/protocol=<script>alert(‘SecQuest XSS’)<!-->

研究者情報

発見者: Joel Olivier, Leo Cook
組織: SecQuest
発見日: 2025年11月18日

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





