
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Open-Redirect-Finder — Open Redirect Finder は、URL 上のオープンリダイレクトの脆弱性を検出するために使用される自動化ツールです。 | Kitploit

ツール/GitHubGitHub/jenderal92/open-redirect-finder
脆弱性スキャナー脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubjenderal92/open-redirect-finder

Open-Redirect-Finder

Open Redirect Finder は、URL 上のオープンリダイレクトの脆弱性を検出するために使用される自動化ツールです。

リポジトリを見る
2275ヶ月前未レビュー
共有

Open-Redirect-Finder

Open Redirect Finder は、URL 上のオープンリダイレクトの脆弱性を検出するための自動化ツールです。
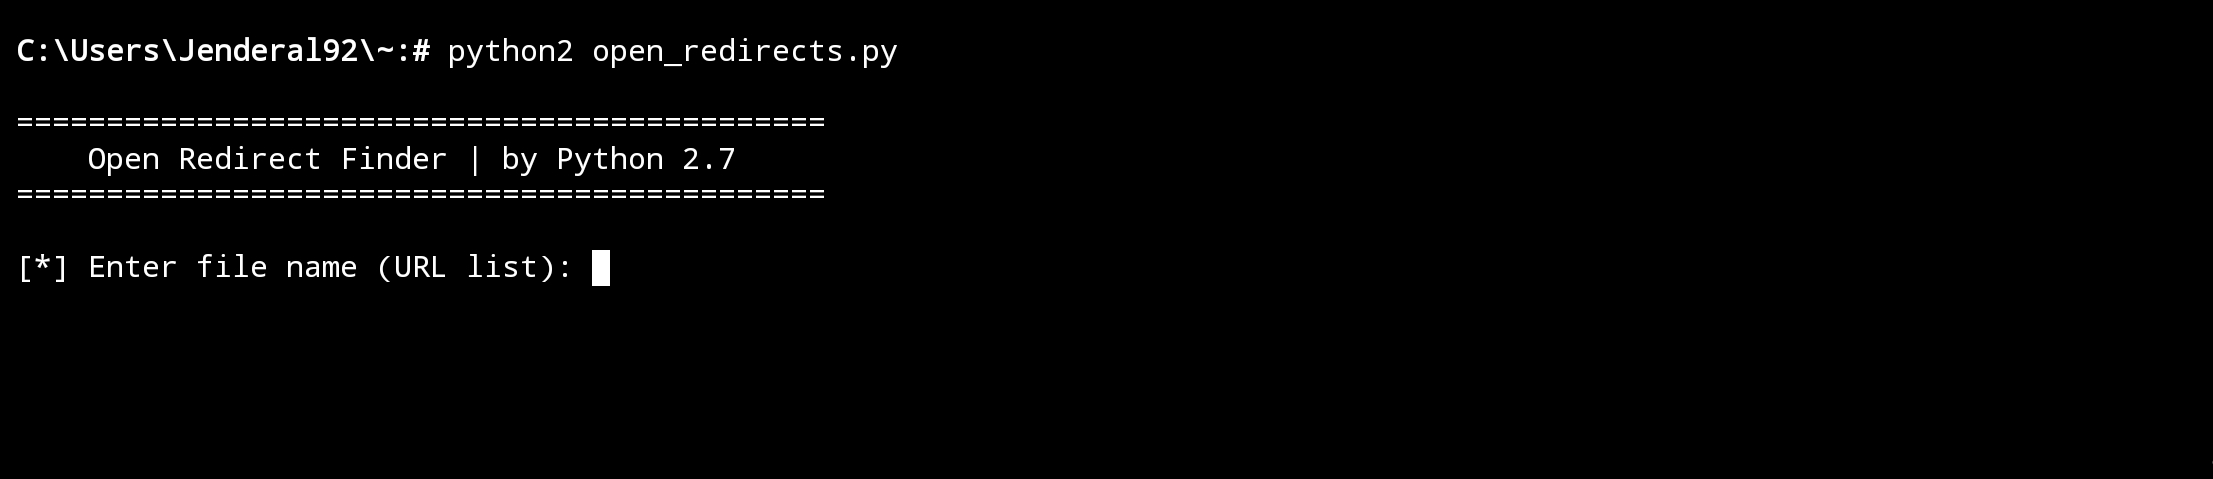
Open-Redirect-Finder Jenderal92

機能

  • バッチ処理: 入力ファイルから複数のURLを一度にテストできます。
  • 自動検証: 入力されたURLがオープンリダイレクトに対して脆弱かどうかをチェックします。
  • ペイロードオプション:

  • デフォルトペイロード (オプション1): コード内で提供されているペイロードのみを使用します。
  • カスタムペイロード (オプション2): ユーザーが custom.txt ファイルを通じて入力したカスタムペイロードを使用します。
  • デフォルトとカスタムのペイロードを組み合わせる (オプション3): デフォルトとカスタムの両方のペイロードを組み合わせて使用します。

使い方

  1. Python のダウンロードとインストール

    システムに Python 2.7 がインストールされていることを確認してください。公式 Python ウェブサイトからダウンロードできます: https://www.python.org.

  2. 必要なモジュールのインストール

    以下のコマンドを実行して、requests ライブラリをインストールします:

    pip install requests
  3. 対象URLファイルの準備

    対象URLのリストを含むテキストファイルを準備します (例: urls.txt)。各URLは別々の行に記載してください。

  4. ペイロードオプションの選択

    使用したいペイロードオプションを選択してください:

    • オプション1: ツールが既に提供しているデフォルトのペイロードを使用します。

    • オプション2: 自分で作成したカスタムペイロードを使用します。例: custom.txt ファイルから。

    • オプション3: デフォルトとカスタムのペイロードを組み合わせて、より包括的なテストを行います。

  5. 結果を確認する

    ペイロードを選択してテストを開始した後、ターミナルに表示される結果を確認してください。オープンリダイレクトの脆弱性が見つかった場合、脆弱なURLと、それを発見するために使用されたペイロードが表示されます。

  6. テスト結果の保存

    テスト結果は results.txt ファイルに保存されます。このファイルには、オープンリダイレクトの脆弱性を悪用するために使用されたペイロードとともに、脆弱なURLのリストが含まれます。

免責事項 !!!

免責事項は Jenderal92 のカバーに記載しています。こちら !!! で確認できます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





