Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
livewire-vuln-scanner — 脆弱なLivewireインストールを検出するシンプルなスキャナー。 | Kitploit
ツール/GitHubGitHub/jenderal92/livewire-vuln-scanner
偵察脆弱性スキャナーウェブ脆弱性スキャナー脆弱性分析情報収集ウェブセキュリティ
GitHubjenderal92/livewire-vuln-scanner

livewire-vuln-scanner

脆弱なLivewireインストールを検出するシンプルなスキャナー。

リポジトリを見る
425ヶ月前未レビュー
共有

Livewire Passive Vulnerability Scanner

livewire-vuln-scanner

Livewire Passive Vulnerability Scanner は、Webサイトが使用している Livewire バージョンをパッシブに検出 し、バージョン比較に基づいて潜在的な脆弱性を特定するために設計された Python 2.7 ツールです。

このスキャナは、いかなる脆弱性も悪用しません。公開されているページコンテンツ(HTML/JavaScript)のみを分析して、検出された Livewire バージョンを特定します。


特徴

  • パッシブな脆弱性検出(非侵入型)
  • パフォーマンス向上のためのマルチスレッドスキャン
  • 脆弱性のある結果のリアルタイム保存
  • URL の自動正規化(http / https)
  • シンプルでクリーンな出力(ドメインベース)
  • Python 2.7 互換

検出ロジック

次の場合、ターゲットは 脆弱(VULNERABLE) と判定されます:


Livewire version < 3.6.4

3.6.4 以上のバージョンは 安全(SAFE) と判定されます。


必要条件

  • Python 2.7
  • 必要なライブラリ:
    • requests

依存関係のインストール:

pip install requests

使用方法

  1. ターゲットリストファイルを用意します(例: list.txt):

    example.com
    https://targetsite.com
    sub.domain.com
    
  2. スキャナを実行します:

    python livewire_scan.py list.txt
    
  3. 脆弱性のあるターゲットは以下に保存されます:

    vuln.txt
    

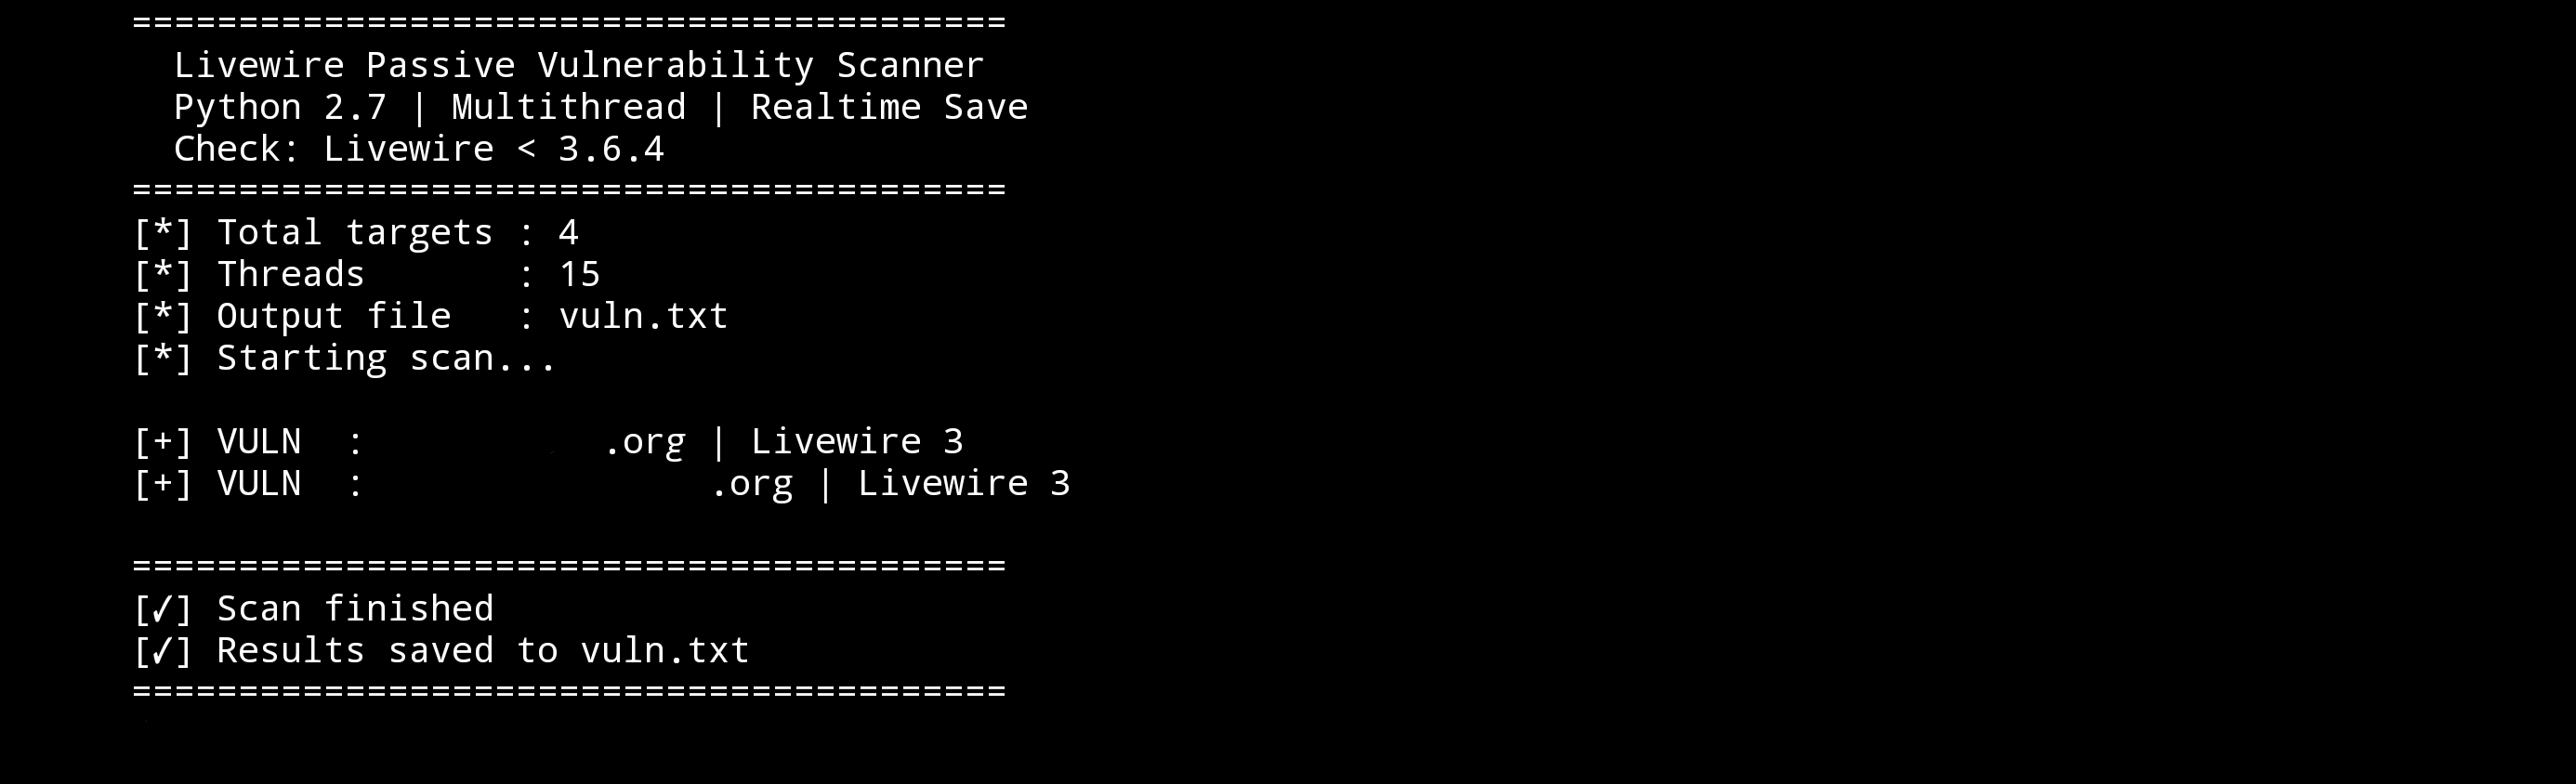
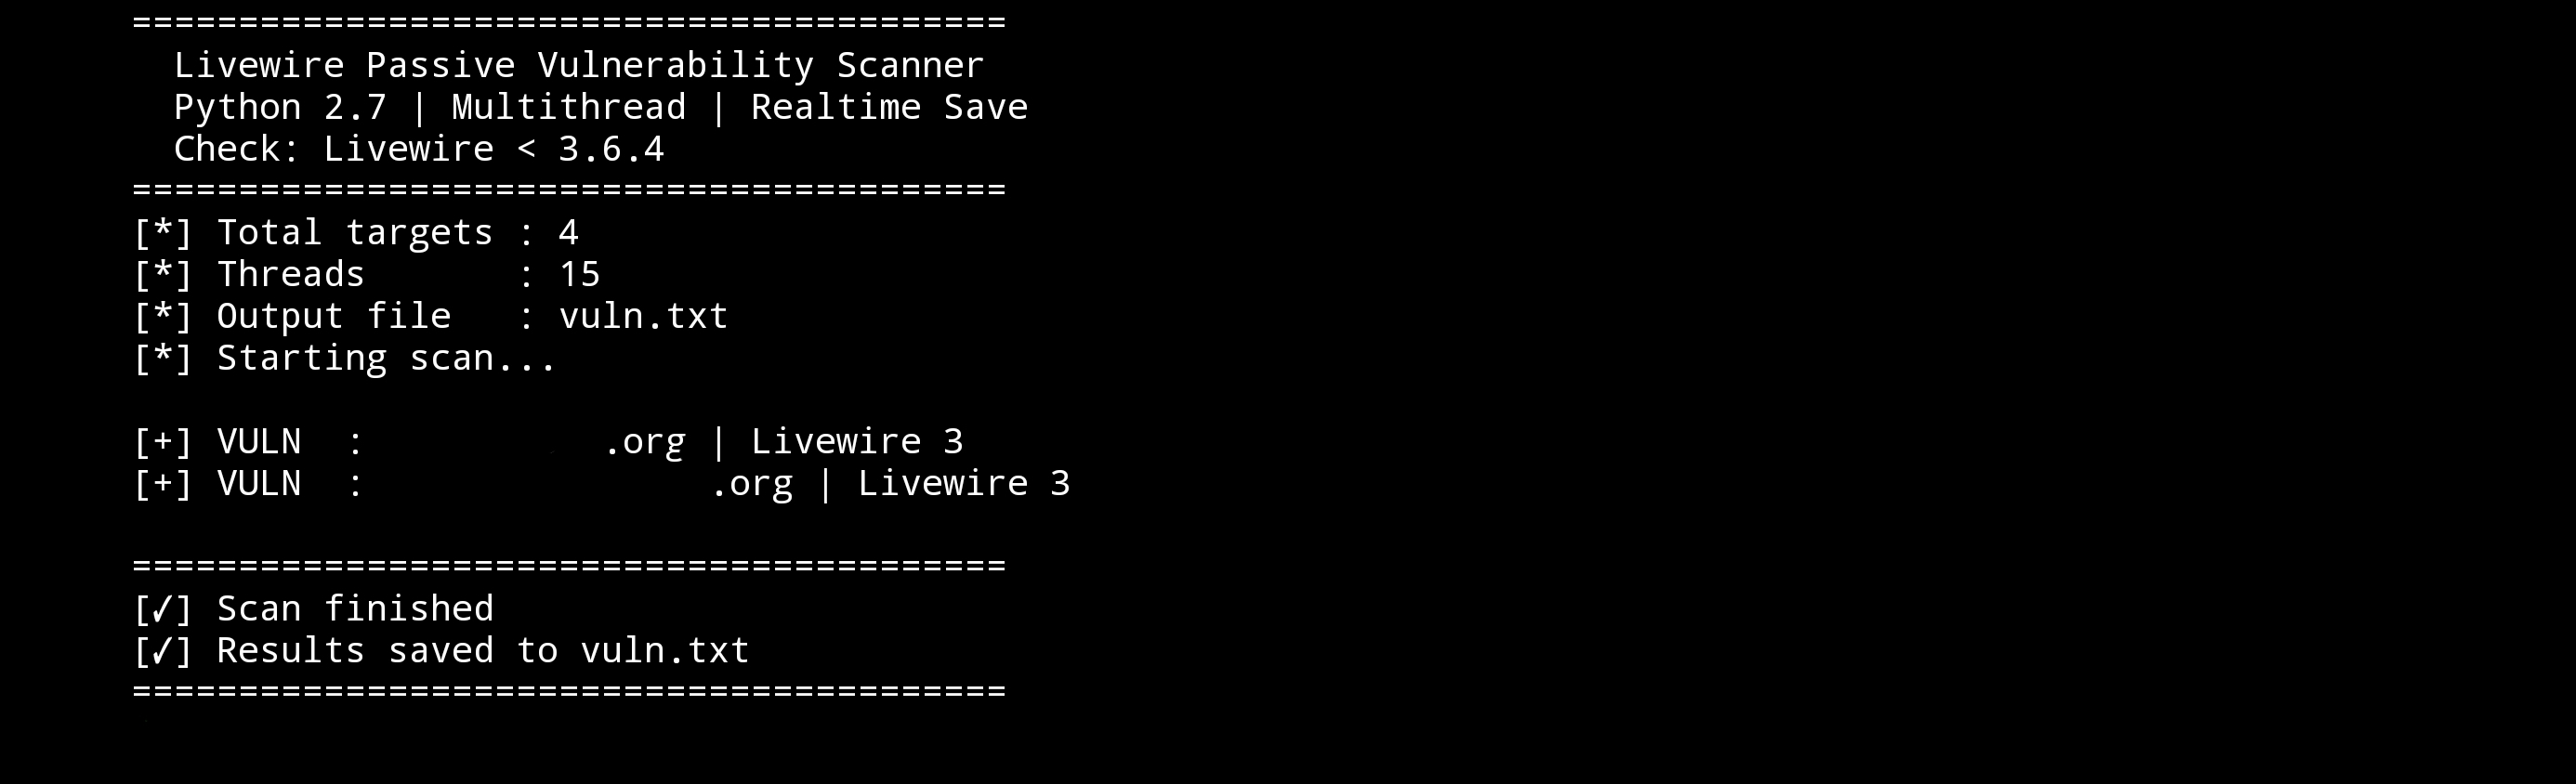
出力例

ターミナル出力:

[+] VULN  : example.com | Livewire 3.5.2
[-] SAFE  : targetsite.com | Livewire 3.6.4
[!] ERROR : timeoutsite.com

保存ファイル(vuln.txt):

example.com
another-vulnerable-site.com

免責事項

このツールは教育目的および許可されたセキュリティテスト目的のみで提供されます。

  • 所有している、またはテストする明示的な許可を得ているシステムでのみこのツールを使用してください
  • 作者は、誤用または違法行為について一切の責任を負いません

その他の免責事項は、Jenderal92 のカバーで確認できます。ここ !!! で確認してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →