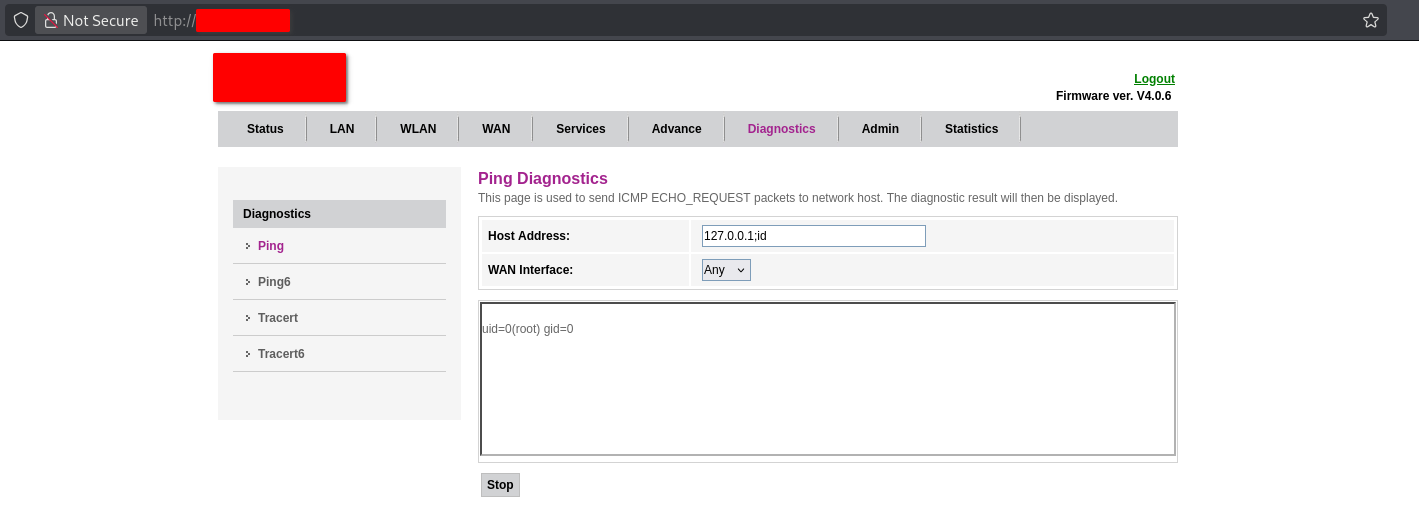
ONT-4GE-RFDWのWeb Ping診断機能における認証済みOSコマンドインジェクションのアドバイザリおよび概念実証。デフォルトのsuperadmin認証情報を利用して悪用可能です。

ONT-4GE-RFDW の Web 管理インターフェースの Ping 診断ツールに、認証済みの OS コマンドインジェクション脆弱性が存在します。superadmin として認証されたユーザーは、ホスト/IP 入力フィールドを通じて任意の OS コマンドを注入でき、その結果、基盤となるオペレーティングシステム上でコマンドが実行されます。
この問題は、superadmin アカウントがデフォルトの認証情報(superadmin:superadmin)で出荷されているという事実によって大幅に悪化しています。その結果、管理インターフェースへのネットワークアクセスを持つ攻撃者は、この脆弱性を悪用するために必要な権限レベルを容易に取得でき、工場出荷時のデフォルト設定のまま放置されたデバイスでは、悪用への実質的な障壁がほぼゼロになります。
superadmin としての認証済みセッション(デフォルトの認証情報 superadmin:superadmin で出荷されるデフォルトアカウント)ping コマンド)に渡されます。これにより、; などのシェルメタ文字を使用して意図されたコマンドを終了させ、攻撃者が制御する任意のコマンドを追加でき、それらが Web 管理プロセスの権限で実行されます。影響: デフォルトの superadmin 認証情報を使用して認証した攻撃者は、デバイスの基盤 OS 上で任意のコマンドを実行できます。これにより、以下につながる可能性があります:
デフォルト認証情報の問題と組み合わさることで、デフォルト設定のまま放置されたあらゆるデバイスに対する悪用の障壁が大幅に低下し、通常であれば事前の侵害や認証情報の窃取を必要とする攻撃チェーンが、手間のかからない攻撃チェーンへと変わります。
基本スコア: 7.1 (High)
ベクター: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| 指標 | 値 | 根拠 |
|---|---|---|
| 攻撃元区分 (AV) | ネットワーク (N) | デバイスの Web 管理インターフェースを介してネットワーク経由でリモートから悪用される |
| 攻撃条件の複雑さ (AC) | 低 (L) | 細工された HTTP リクエストを送信する以外に特別な条件は不要。ペイロードは単純かつ確実 |
| 必要な特権レベル (PR) | 高 (H) | CVSS は脆弱性自体が要求する特権レベルを評価し、これはデバイス上の最高特権階層(superadmin)である |
| ユーザ関与レベル (UI) | 不要 (N) | 攻撃者以外のユーザによる操作は不要 |
| スコープ (S) | 変更なし (U) | 影響は脆弱なコンポーネント/デバイス自体に限定される。ここではスコープ変更は評価されていないが、現実世界での LAN ピボットは影響の考慮事項として別途記載している |
| 機密性への影響 (C) | 高 (H) | 任意のコマンド実行により、保存された認証情報および設定への完全な読み取りアクセスが可能になる |
| 完全性への影響 (I) | 高 (H) | 任意のコマンド実行により、デバイスの状態/設定の完全な変更が可能になる |
| 可用性への影響 (A) | 高 (A) → 高 (H) | 任意のコマンド実行により、サービス拒否やデバイスの文鎮化(ブリック化)が可能になる |
現実世界のリスクとベーススコアに関する重要な注意: CVSSのPrivileges Requiredメトリクスは、脆弱な関数に到達するために技術的にはsuperadminレベルのアクセスが必要であることを反映しています。これがPRがNoneではなくHighと評価されている理由です。しかし、これは影響を受けるデバイスにおける現実世界での悪用可能性を反映していません。superadmin:superadminはデバイスに同梱されたデフォルトかつポリシーで変更不可能な認証情報のペアであるため、未設定または工場出荷時設定のデバイスにおける悪用への_実効的な_障壁は、未認証の脆弱性と同等です。組織は、デフォルト認証情報が変更されていないデバイスにおいては、この問題の実用的リスクをCriticalに近いものとして扱うべきです。
デフォルトのsuperadmin:superadmin認証情報を使用して、ONT-4GE-RFDWのWeb管理インターフェースにログインします。
Diagnostics → Pingに移動します。
**「Host Address」**フィールドに、想定されるIP/ホスト名入力の後にOSコマンドを追加するペイロードを入力します。例えば:
127.0.0.1;id
フォームを送信します(WAN Interfaceフィールドはデフォルト値のまま、例えばAnyで構いません)。
診断出力パネルを確認します。標準のping出力の代わりに(またはそれに加えて)、インジェクトされたコマンドの結果が表示されます。例えば:
uid=0(root) gid=0
これにより、Web経由で公開されたPing診断フィールドを通じてのみトリガーされ、基盤となるオペレーティングシステム上でrootレベルの権限で任意のOSコマンドが実行されることが確認されます。
スクリーンショット:
Host Addressフィールドにペイロード
127.0.0.1;idを送信したPing Diagnosticsページと、診断結果パネルに表示されたコマンド出力(uid=0(root) gid=0)を示すスクリーンショット。
;区切り文字の後に他のコマンドを置き換えることで、さらなる影響を実証できます(例: cat /etc/passwd、設定ファイルの読み取り、外部接続の確立など)。ただし、デバイスの基盤となるシェル環境と利用可能なバイナリの制約を受けます。
| 影響領域 | 説明 |
|---|---|
| 機密性 | デバイス設定、保存された認証情報、およびOSプロセスからアクセス可能なあらゆる機密データの完全な開示 |
| 整合性 | デバイス設定、ファームウェアの動作(書き込み可能な場合)、およびネットワーク設定を完全に変更する能力 |
| 可用性 | 破壊的なコマンドによるデバイスの文鎮化を含め、デバイス機能を妨害または無効化する能力 |
| 横展開 | デバイスはネットワークエッジ(ONT/ルーターの役割)に位置するため、接続されたLANへの価値の高いピボットポイントとなる |
| 悪用への障壁 | 出荷時の設定であるデフォルトのsuperadmin認証情報を使用しているデバイスでは、実質的に無視できる |
発見者: PL41NT3XT (FX3ND)