Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/j4k0m/cve-2018-18925
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツールペイロード開発
GitHubj4k0m/cve-2018-18925

CVE-2018-18925

CVE-2018-18925 のエクスプロイト: セッション処理におけるディレクトリトラバーサルによる Gogs のリモートコード実行。セッションバイパスと管理者アクセスを可能にし、git フックを介したその後の RCE を実現します。

リポジトリを見る
72335年前未レビュー
共有

CVE-2018-18925

Git のセルフホスト型ツール Gogs に対するリモートコード実行(Remote Code Execution)である CVE-2018-18925 の悪用。

Gogs は Macaron フレームワークをベースにしています。セッション管理に使用されるシステムは、PHP の仕組みと非常によく似ています。Cookie 内のセッション識別子は、ファイルシステム上のファイルにマッピングされます。Web サーバーは、セッション識別子(Cookie として)を含むリクエストを受信すると、ファイルシステム上のファイルを検索します。

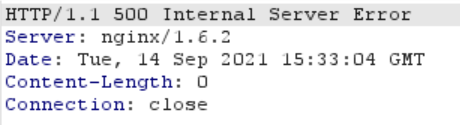
この脆弱性は、ファイルシステム上でセッションに使用されるファイルを取得する際の、単純なディレクトリトラバーサルです。たとえば、i_like_gogits Cookie を ../../../../../../etc/passwd に設定すると、サーバーからエラーが返されます。
image

悪用:

セッションバイパスを悪用するには、特別に細工したファイルをアップロードする手段が必要です。次に、このファイルをセッション ID として使用します。独自に細工したセッション ID ファイルは、https://github.com/RyouYoo/CVE-2018-18925/blob/main/main.go を使用して作成できます。

使用方法:

go run main.go

悪意のあるファイルのアップロードと管理者としてのログイン

リポジトリのコピーをローカルに作成するとき、Gogs はファイルを /data/gogs/data/tmp/local-repo/[REPO_ID]/[FILENAME] に配置します(このリポジトリは、「Upload file」機能を使用した場合にのみ作成されます)。

image

ここで、[FILENAME] はアップロードするファイルの名前であり、[REPO_ID] は Fork リンクを使用して確認できるリポジトリ識別子です:

image

ここで、5 はリポジトリ ID です。

デフォルトでは、セッションは /data/gogs/data/sessions/ に保存されます。したがって、セッション ID には次の相対パスを使用できます: ../tmp/local-repo/[REPO_ID]/[FILENAME]。このパスを i_like_gogits Cookie で使用すると、administrator としてログインできます。

133289399-47f6692b-7cfa-443d-89d3-caa5b9828250

リモートコード実行:

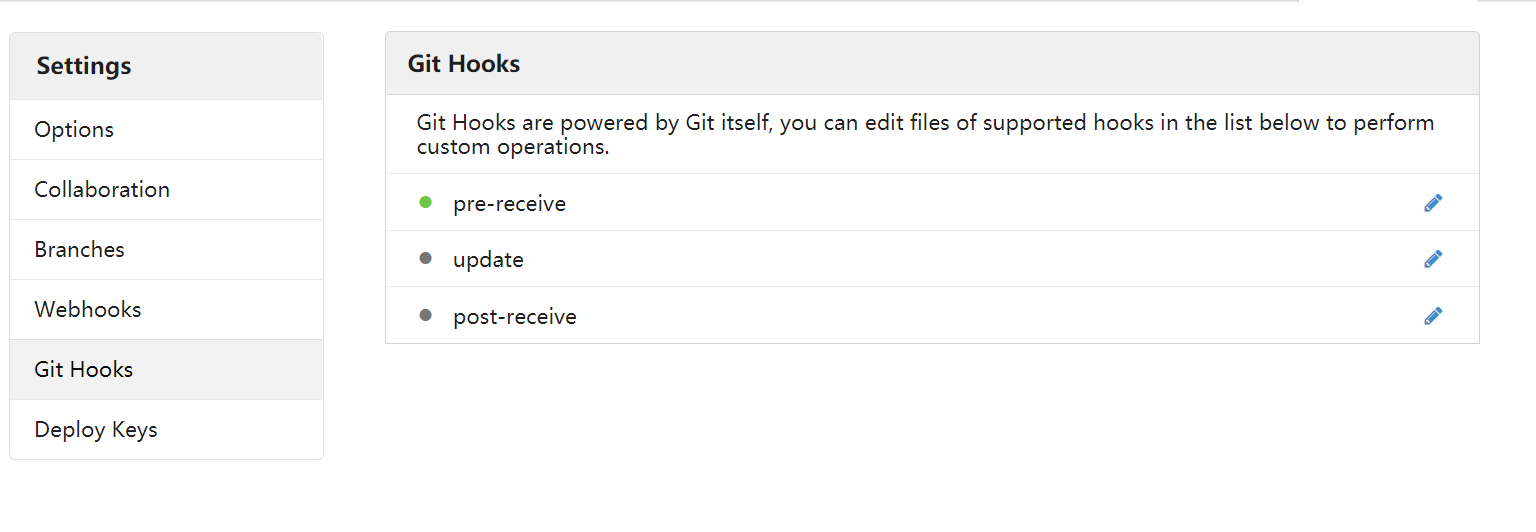
RCE を達成するには、特定のリポジトリの git hooks 機能を使用してシェルスクリプトを実行できます。
image

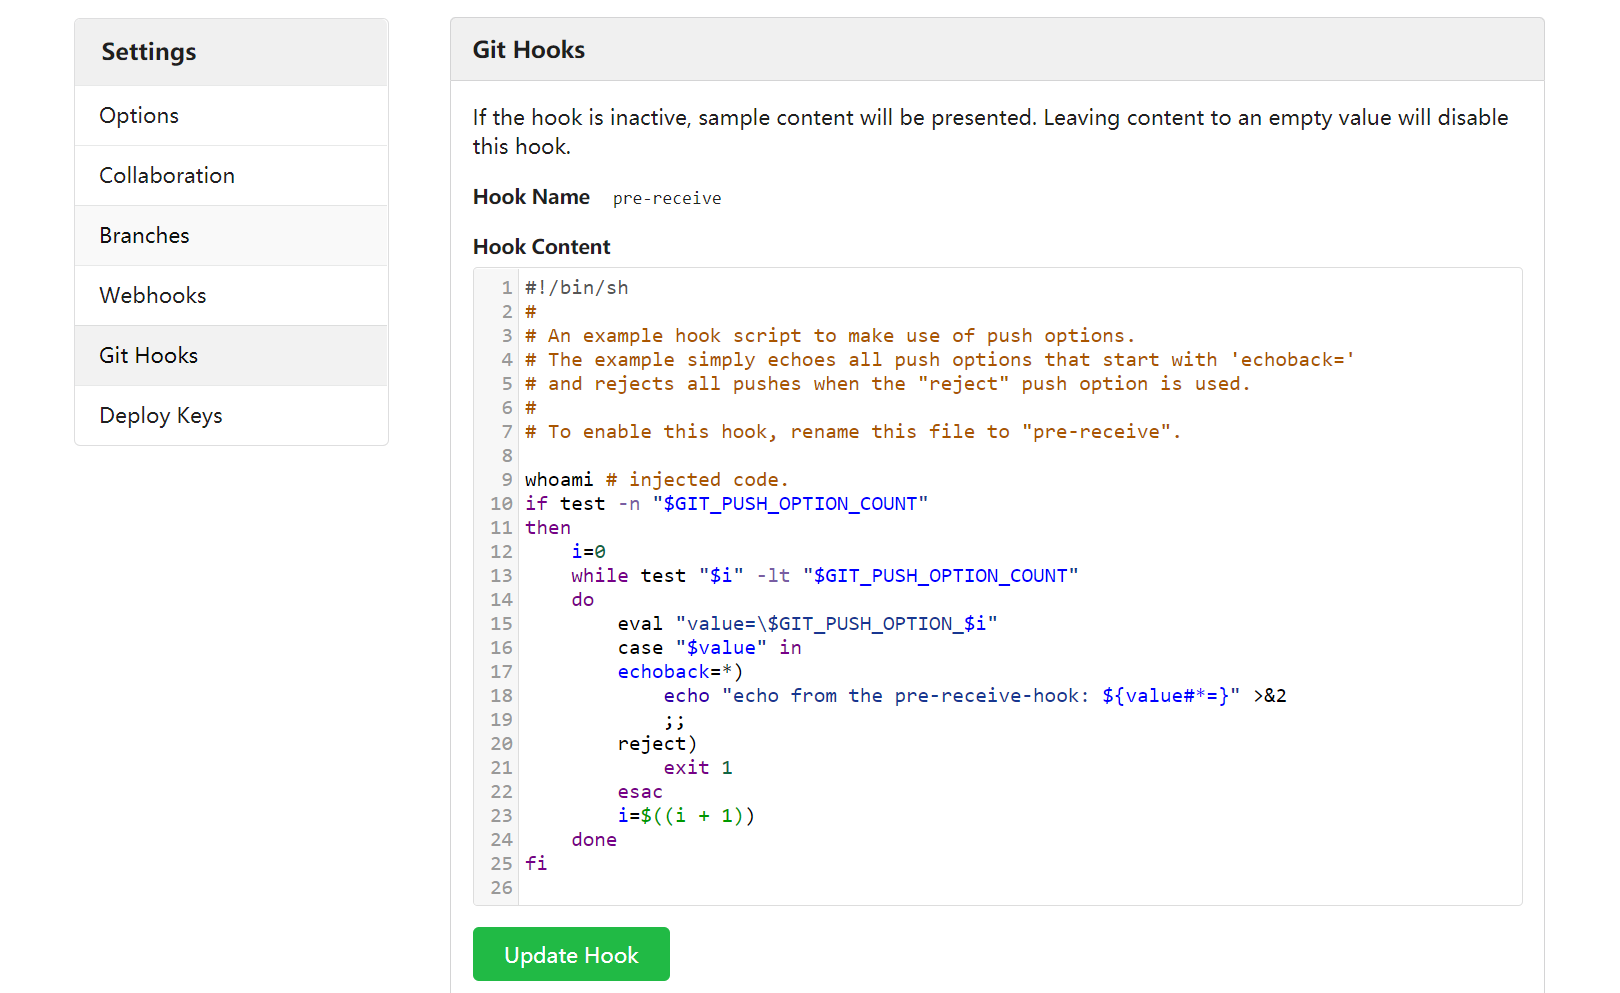
pre-receive にコードを注入します:

image

その後、git またはファイル作成機能を使用してプッシュを行い、フックを実行させます。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    353
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    288

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード