 ioncodes/smbghost
CVE-2020-0796 用スキャナー - SMBv3.1.1 + SMB圧縮RCE

このリポジトリには、お使いのサーバーがSMBv3.1.1を使用し、SMB圧縮が有効になっているかどうかを確認できるスキャナスクリプトが含まれています。つまり、あなたがCVE-2020-0796に対して脆弱であることを意味します。現時点ではセキュリティパッチがリリースされているため、必ず更新してください!
また、SMBプロトコルを対象としたさらなる調査に利用できる、完全に文書化されたパケット構造も提供します。
このスキャナは、SMBv3.1.1とSMB圧縮が有効かどうかのみを通知することに注意してください。パッチ適用済みのシステムも脆弱としてマークされます!
このモジュールは広範なログ出力を備えており、ライブラリ hexdump が必要です。pip3 install --user hexdump でインストールできます。ログ出力が不要な場合は、logless_scanner.py のスクリプトを使用できます。
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
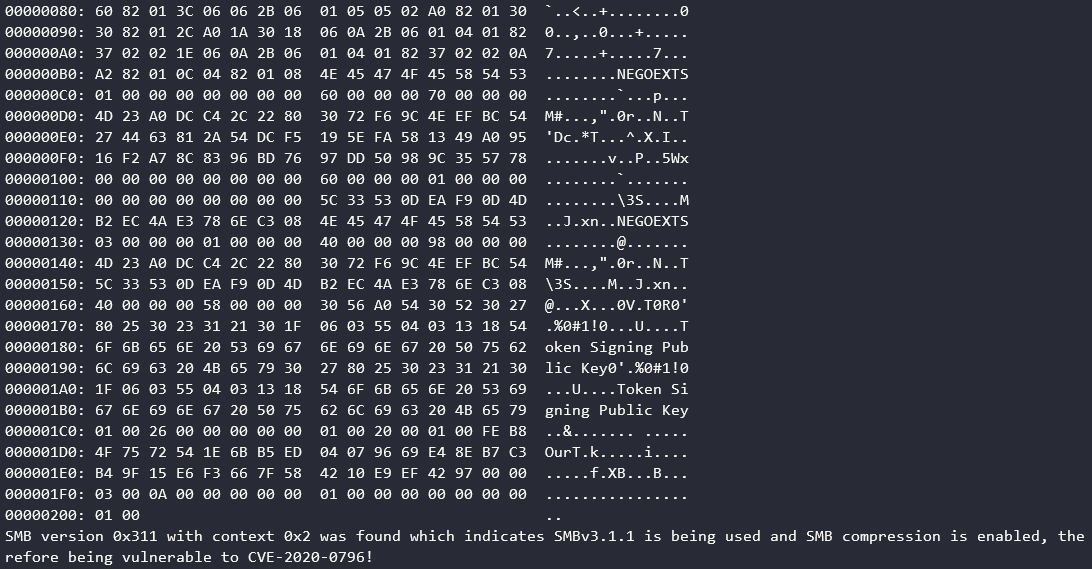
一部の出力は、READMEをより簡潔にするために省略されています。脆弱な場合、スクリプトは次のテキストを出力します:
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
Microsoftが提供するセキュリティパッチをインストールできない場合は、次のコマンドを使用してSMB圧縮を無効にすることを検討してください:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
ただし、これは、悪用されたマシンに接続するクライアントである場合に、あなたが悪用から保護されるわけではありません。






