

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
AD-Attack-Defense — 最新のポストエクスプロイテーションにおける敵対者のトレードクラフト活動を用いてActive Directoryを攻撃・防御する | Kitploit
ツール/GitHubGitHub/infosecn1nja/ad-attack-defense
防御ツール特権昇格偵察永続化メカニズム横移動ポストエクスプロイトペネトレーションテスト学習と教育レッドチーミング厳選リソース厳選リソース 第20位
4.8k1.1k451年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
GitHubinfosecn1nja/ad-attack-defense

AD-Attack-Defense

最新のポストエクスプロイテーションにおける敵対者のトレードクラフト活動を用いてActive Directoryを攻撃・防御する

リポジトリを見る

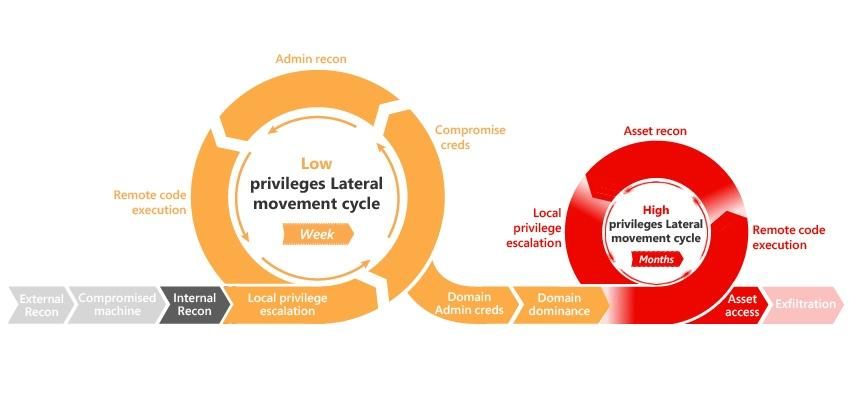
Active Directory キルチェーン攻撃と防御

image

概要

このドキュメントは、攻撃者がActive Directoryを侵害するために利用している具体的な戦術、技術、手順(TTP)と、緩和、検出、予防のためのガイダンスを理解したい人々にとって有用な情報資産となるように設計されています。また、Active Directoryキルチェーン攻撃と現代のポストエクスプロイテーションにおける敵対者のトレードクラフト活動を理解するためのものです。

目次

  • 発見
  • 権限昇格
  • 防御回避
  • 資格情報ダンプ
  • 横移動
  • 永続化
  • 防御と検知

発見

SPN スキャン

  • SPN スキャン – ネットワークポートスキャンなしのサービス検出
  • Active Directory: 使用されているすべてのSPNを一覧表示するPowerShellスクリプト
  • 権限を使用せずにサービスアカウントを発見する

データマイニング

  • データハンティングの概要
  • 押して、押して、本当にうまくやれ
  • PowerUpSQLを使用してドメインのSQLサーバー上の機密データを見つける
  • MailSniperを使用した電子メール内の機密データ発見
  • 機密ファイルのリモート検索
  • 私はシステム管理者をハントする - harmj0y

ユーザーハンティング

  • 隠れた管理アカウント:BloodHoundの助け
  • 管理者権限なしのActive Directory偵察
  • Active Directory PowerShellモジュールを使用したADデータの収集
  • PowerShellの制約付き言語モードからActiveDirectoryモジュールを使用したドメイン列挙
  • PowerUpSQL Active Directory偵察機能
  • 派生的ローカル管理者
  • 自動化された派生管理者検索
  • Active Directoryドメイン情報のダンプ – PowerUpSQLで!
  • ローカルグループ列挙
  • BloodHoundを使った攻撃マッピング
  • 状況認識
  • ドメインネットワーク侵害のためのコマンド
  • グループスコーピングのペンテスター向けガイド

LAPS

  • Microsoft LAPS セキュリティとActive Directory LAPS構成の偵察
  • PowerViewでLAPSを実行する
  • RastaMouse LAPS パート1 & 2

AppLocker

  • AppLocker構成の列挙

Active Directory フェデレーションサービス

  • 118 PowerShellでADFSエンドポイントを攻撃する - Karl Fosaaen
  • PowerShellを使用したフェデレーションドメインの特定
  • LyncSniper: Skype for BusinessおよびLync展開のペネトレーションテスト用ツール
  • Troopers 19 - 私はAD FS、あなたもできる

権限昇格

BadSuccessor

  • BadSuccessor: dMSAを悪用してActive Directoryで権限を昇格する
  • BadSuccessorの運用: ドメイン権限昇格のためのdMSAの悪用

sAMAccountName スプーフィング

  • sAMAccountName スプーフィング
  • CVE-2021-42287/CVE-2021-42278 の武器化

Active Directory 証明書サービスの悪用

  • Certified Pre-Owned
  • AD CS ドメイン昇格

PetitPotam

  • PetitPotam
  • 見知らぬ人からDAへ // PetitPotamを使ってNTLMリレーでドメイン管理者になる

Zerologon

  • Cobalt Strike ZeroLogon-BOF
  • CVE-2020-1472 POC
  • Zerologon: Netlogon暗号を破って即座にドメイン管理者になる (CVE-2020-1472)

SYSVOLとグループポリシー基本設定のパスワード

  • SYSVOLでパスワードを見つけてグループポリシー基本設定を悪用する
  • 現実世界のペネトレーションテスト: グループポリシーのPwnage

MS14-068 Kerberos脆弱性

  • MS14-068: (Active Directory) Kerberosの脆弱性により特権昇格が可能になる
  • MS14-068の詳細、悪用と防御
  • MS14-068から完全侵害まで – ステップバイステップ

DNSAdmins

  • Active Directoryでの権限昇格のためにDNSAdmins権限を悪用する
  • DNSAdminsからドメイン管理者へ、DNSAdminsが単なるDNS管理以上のものである場合

Kerberos委任

  • 委任プリミティブを使ったKerberos攻撃の構築
  • シェル不要 - ImpacketとKerberosを使ってDAへの委任を達成するチュートリアル
  • CVE-2020-17049: Kerberos Bronze Bit攻撃 – 概要

制約なし委任

  • ドメインコントローラーのプリントサーバー + 制約なしKerberos委任 = Active Directoryフォレストの侵害
  • Active Directoryセキュリティリスク#101: Kerberos制約なし委任(または単一サーバーの侵害がドメイン全体の侵害につながる方法)
  • 制約なし委任の権限
  • 信頼?築くのに数年、壊すのに数秒
  • Active Directoryでのハンティング: 制約なし委任とフォレスト信頼
  • 制約なし委任の悪用

制約付き委任

  • 委任についてもう一言
  • KekeoからRubeusへ
  • S4U2Pwnage
  • Kerberos委任、SPNなど...

リソースベースの制約付き委任

  • Wagging the Dog: リソースベースの制約付き委任を悪用してActive Directoryを攻撃する
  • Kerberosリソースベースの制約付き委任: コンピューターオブジェクトの乗っ取り
  • リソースベースの制約付き委任
  • Wagging the Dogのケーススタディ: コンピューターの乗っ取り
  • BloodHound 2.1の新しいコンピューター乗っ取り攻撃
ツールをダウンロード