
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/imbyter/imbyter-winrar_cve-2023-38831
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubimbyter/imbyter-winrar_cve-2023-38831

imbyter-WinRAR_CVE-2023-38831

PoCエクスプロイト for WinRAR CVE-2023-38831。Pythonスクリプトを使用して、偽装されたファイル拡張子を介して任意のコードを実行する悪意のあるアーカイブを生成します。

共有
リポジトリを見る
262年前未レビュー

💥 WinRAR 脆弱性の説明(CVE-2023-38831)

WinRARバージョン6.23より前には、ファイル拡張子を偽装できる脆弱性が存在します。攻撃者はこの脆弱性を利用して、特別に細工された圧縮ファイル内の一見無害なファイル(例:JPG(.jpg)画像ファイル、テキストファイル(.txt)、PDF文書(.pdf)など)を仕込み、ユーザーを騙して解凍せずに直接これらのファイルを開かせることで、被害者のマシン上で任意のコードを実行できます。

  • 脆弱性ID:CVE-2023-38831
  • 脆弱性タイプ:ロジック脆弱性
  • ソフトウェア名:RARLAB WinRAR
  • モジュール名:WinRAR.exe
  • 過去の脆弱性:https://vuldb.com の検索結果から見ると、過去の脆弱性はそれほど多くなく、安定して悪用できるものはさらに少ないです。
  • 影響バージョン:バージョン番号 < 6.23(実測では5.x系は影響を受けない)

🧨 テスト用POC圧縮ファイル

ファイル:test.zip

これはCVE-2023-38831の脆弱性が存在する作成済みの圧縮ファイルです。WinRAR<6.23のバージョンで圧縮ファイル内の2.jpgを直接開くと、圧縮ファイル内のbatスクリプトが実行されます。batスクリプトの内容は次のとおりです:

echo off
mshta vbscript:msgbox("你电脑已经被我控制!!!",64,"被黑了")(window.close)
shutdown -s -t 60

テストが成功するとシャットダウンを促すメッセージが表示されます。cmdでshutdown -aを入力すると、シャットダウンタスクをキャンセルできます。
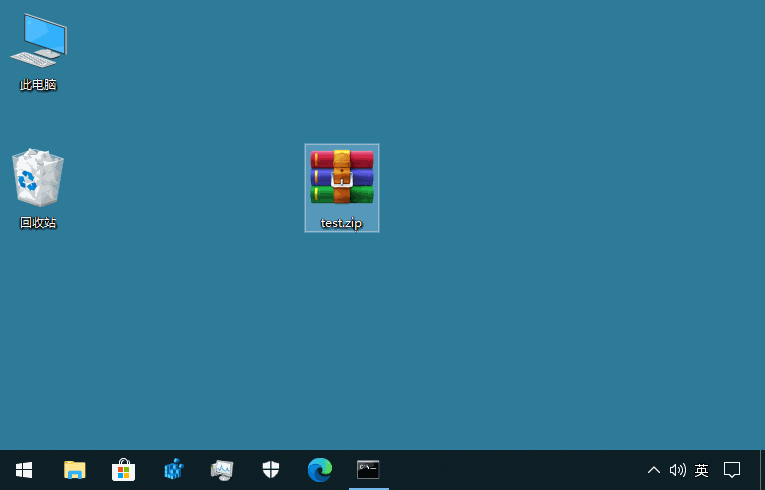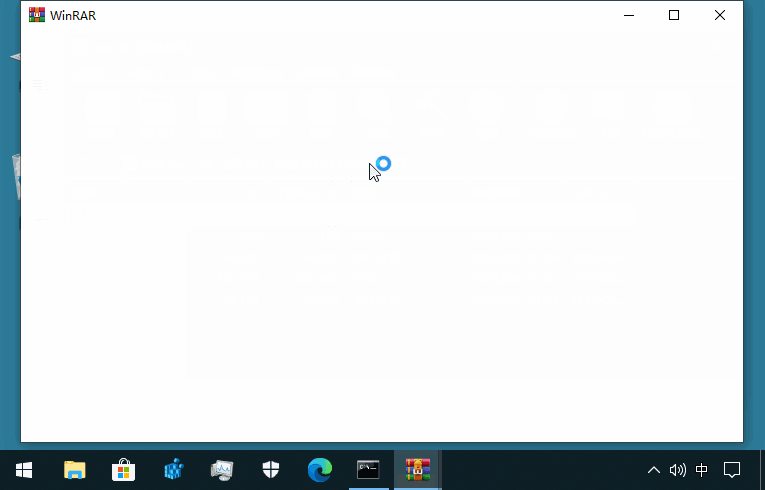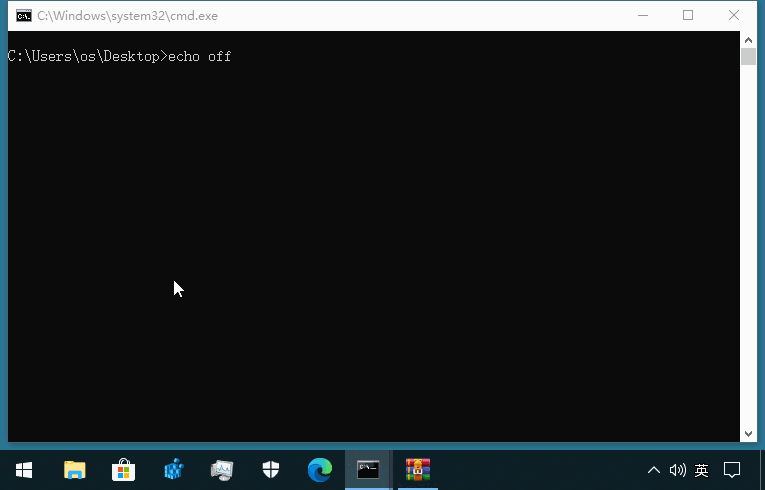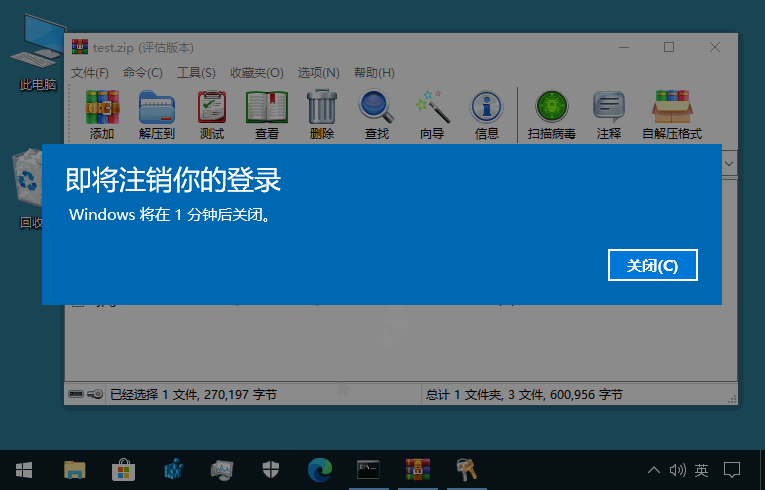
图片

🧑‍💻 Pythonコード

ファイル:make-poc.py

入力されたファイルを自動的にPOCの圧縮ファイルに変換するために使用します

🥝 詳細説明

参照:https://flowus.cn/share/a3b35db0-ab5e-4abc-b8d3-5ff284e82e7b

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    361
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





