Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/hyperkopite/cve-2021-44217
特権昇格脆弱性分析ウェブアプリケーション悪用データ流出情報収集ウェブセキュリティ
GitHubhyperkopite/cve-2021-44217

CVE-2021-44217

概念実証: Ericsson CodeCheckerのコメントコンポーネントにおける格納型XSS脆弱性(CVE-2021-44217)を利用し、レポートビューアAPIを介したクッキー窃取および機密データの不正取得を可能にします。

リポジトリを見る
344年前未レビュー
共有

CVE-2021-44217

[推奨される説明] Ericsson CodeChecker 6.18.0以前では、 レポートビューアのコメントコンポーネントにおける保存型クロスサイトスクリプティング(XSS)の脆弱性により、 リモートの攻撃者が /CodeCheckerService API のPOST JSONデータを介して任意のWebスクリプトまたはHTMLを注入できる可能性があります。


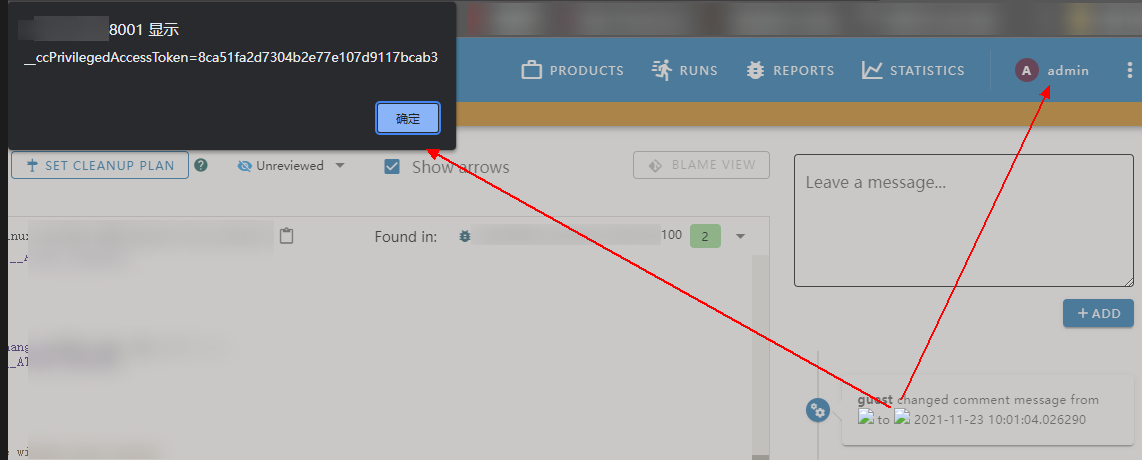
[追加情報] CodeChecker Webサーバーには、異なる権限を持つユーザーを分離するための権限システムがあります。また、各ユーザーのCookieを document.cookie に保存します。そのため、低権限の攻撃者(ゲストアカウントなど)は、このバグを利用して、被害者にデータ取得APIをリクエストさせることで、スーパーユーザーの秘密Cookieやその他のスキャンレポートの機密情報を盗むことができます。アウトオブバンド技術を使用することで、これらの機密情報を攻撃者のサーバーに簡単に送信できます。


[脆弱性タイプ] クロスサイトスクリプティング(XSS)


[製品ベンダー] Ericsson


[影響を受ける製品コードベース] CodeChecker - <= 6.18.0


[影響を受けるコンポーネント] レポートビューアの「コメント」コンポーネント


[攻撃タイプ] リモート


[影響:コード実行] true


[影響:権限昇格] true


[影響:情報漏洩] true


[攻撃ベクトル] この脆弱性を悪用するには、誰かが任意のスキャンレポートの下にコメントを追加する必要があります。


[参考]
https://codechecker-demo.eastus.cloudapp.azure.com/
https://user-images.githubusercontent.com/9525971/142965091-e118b012-a7fc-4c2f-ad0c-80aeed6f7ec9.png
https://github.com/Ericsson/codechecker/releases


[発見者] Xinyi Chen - S&G Security TMG

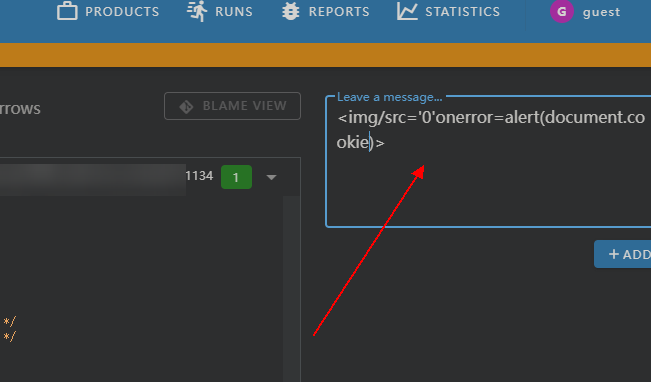
レポートビューアのコメントコンポーネントはユーザー入力をチェックしないため、このページで保存型XSSが発生します。
image
攻撃者はこのバグを悪用して、データ取得APIを介して秘密Cookieやその他の機密情報を盗む可能性があります。
image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →