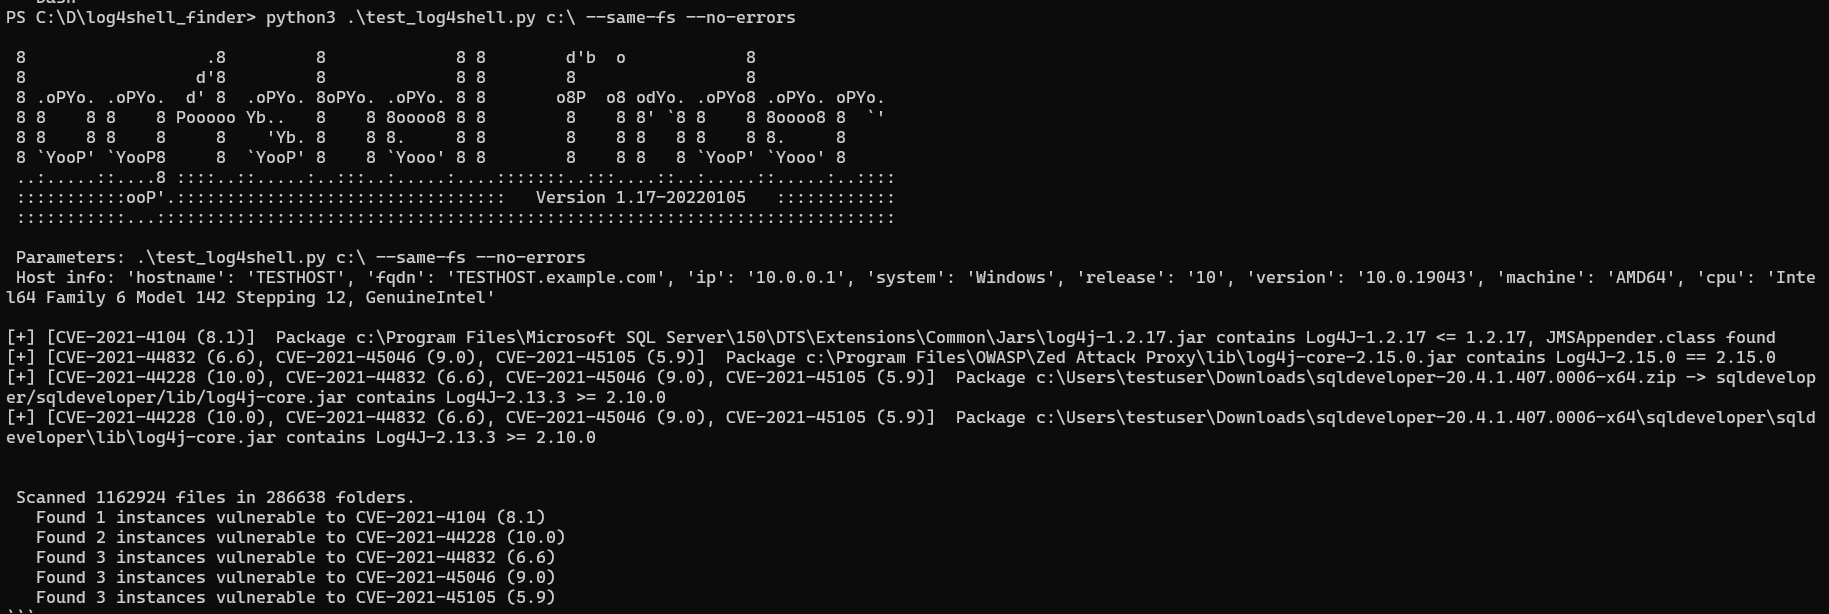

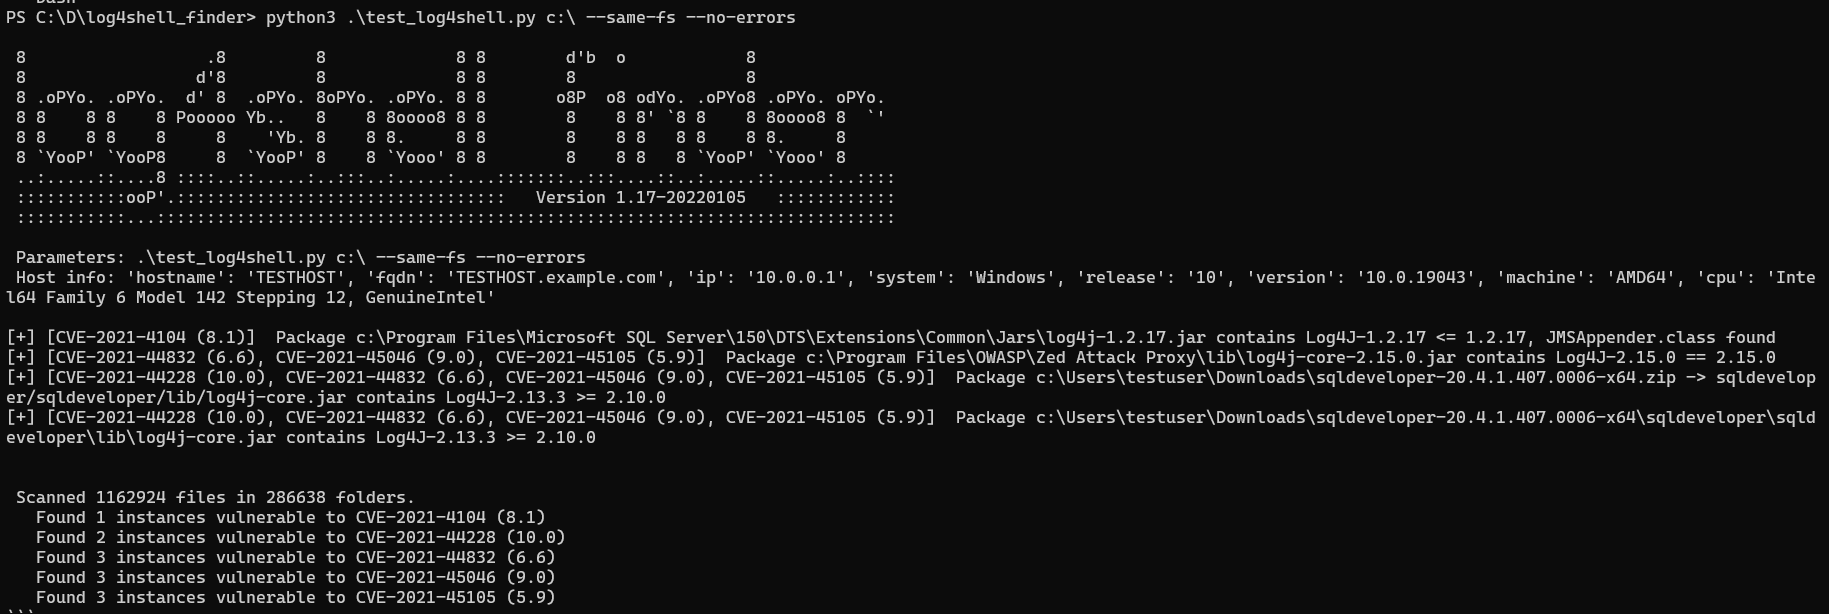
https://github.com/mergebase/log4j-detector の Python 移植版です。log4j-detector は Copyright (C) Copyright 2021 Mergebase Software Inc. https://mergebase.com/ に帰属し、GPLv3 でライセンスされています。
Python に移植した動機は、パフォーマンスの向上、メモリ消費の削減、コードの可読性の向上です。比較については下記の パフォーマンス セクションを参照してください。
そして、これは 最も高速で、メモリ要件が最も低いスキャンツール のようです。
CVE-2021-44228、CVE-2021-45046 およびその他多数の脆弱性に対して影響を受ける、ファイルシステム上の log4j (1.x)、reload4j (1.2.18+)、log4j-core (2.x) のバージョンを特定します - 下の表 を参照。大規模なアプリケーションに数層深く埋め込まれたインスタンスも検出できます。Linux、Windows、Mac、その他 Python 3.8+ が動作するあらゆる環境で動作します。
実行可能な spring-boot の jar/war、uber jars に混在する依存関係、shaded jar、さらにはファイルシステム上に圧縮されずに置かれている exploded jar ファイル(別名 *.class)内の log4j も正確に検出できます。また、shaded クラスファイル(拡張子 .esclazz(elastic)および .classdata(Azure))も処理できます。
検索対象の Java アーカイブ拡張子: .zip, .jar, .war, .ear, .aar, .jpi,
.hpi, .rar, .nar, .wab, .eba, .ejb, .sar, .apk, .par, .kar
| 検出 | CVE | CVSSv3 | 深刻度 | Java | 影響を受ける開始バージョン | 影響を受けるバージョン | 修正バージョン | ライブラリ |
|---|---|---|---|---|---|---|---|---|
| ○ | CVE-2021-44228 | 10.0 | 緊急 | 8 | 2.0-beta9 | 2.14.1 | 2.15.0 | log4jv2 |
| ○ | CVE-2017-5645 | 9.8 | 緊急 | 7 | 2.0-alpha1 | 2.8.1 | 2.8.2 | log4jv2 |
| ○ | CVE-2019-17571 | 9.8 | 緊急 | 1.2.0 | 1.2.17 | nofix | log4jv1 | |
| ○ | CVE-2021-45046 | 9.0 | 緊急 | 7/8 | 2.0-beta9 | 2.15.0(2.12.2 を除く) | 2.12.2/2.16.0 | log4jv2 |
| ○ | CVE-2022-23305 | 9.8 | 緊急 | 1.2.0 | 1.2.17 | nofix / 1.2.18.1 | log4jv1, reload4j | |
| ○ | CVE-2022-23307 | 9.8 | 緊急 | 1.2.0 | 1.2.17 | nofix / 1.2.18.1 | log4jv1, reload4j | |
| ○ | CVE-2022-23302 | 8.8 | 高 | 1.0 | 1.2.17 | nofix / 1.2.18.1 | log4jv1, reload4j | |
| ○ | CVE-2021-4104 | 7.5 | 高 | - | 1.0 | 1.2.17 | nofix | log4jv1 |
| ○ | CVE-2021-44832 | 6.6 | 中 | 6/7/8 | 2.0-alpha7 | 2.17.0(2.3.2/2.12.4 を除く) | 2.3.2/2.12.4/2.17.1 | log4jv2 |
| - | CVE-2021-42550 | 6.6 | 中 | - | 1.0 | 1.2.7 | 1.2.8 | logback |
| ○ | CVE-2021-45105 | 5.9 | 中 | 6/7/8 | 2.0-beta9 | 2.16.0(2.12.3 を除く) | 2.3.1/2.12.3/2.17.0 | log4jv2 |
| - | CVE-2020-9488 | 3.7 | 低 | 7/8 | 2.0-alpha1 | 2.13.1 | 2.12.3/2.13.2 | log4jv2 |
各インスタンスは、該当する CVE のリストとともに報告されます。各 CVE について、推奨される回避策(例: JndiLookup.class や JMSAppender.class の削除)が適用されたかどうかが log4j ライブラリファイルで分析され、適用済みの場合は脆弱性なしと見なされます。STRANGE ステータスは、log4j-core の pom.properties ファイルはあるが実際のバイトコードクラスが含まれないアーカイブについて報告されます。通常これらはソースパッケージなので無視して構いません。
警告
--fix機能は実験的です。自己責任で使用し、使用前に jar ファイルをバックアップしてください。
--fix 引数は、JndiLookup.class のインスタンスを JndiLookup.vulne にリネームすることで、クラスがロードされないようにします。Java アーカイブ内ではインプレースリネームで行われるため、アーカイブの再 zip 化は不要で、瞬時に完了します。
Linux 64bit、MS Windows 64bit および 32bit 向けのバイナリが利用可能です - Releases を参照
サポートされる最小 Python バージョンは 3.8 です。私のテストによると、Python 3.6 の zip 実装ではテストデータの多くの
.jarファイルを開くことができませんでした。
log4shell-finder はパフォーマンスと低メモリ消費向けに最適化されています。
2022年1月23日更新。2005 フォルダ内の 26237 ファイルがあるディレクトリでパフォーマンスを測定しました。
実行時間は半分、メモリ消費は 2/3、ファイルシステム読み取りは少なくとも 90% 削減
Command being timed: "./test_log4shell.py /home/hynek/war/ --exclude-dirs /mnt --same-fs"
User time (seconds): 17.68
System time (seconds): 1.20
Percent of CPU this job got: 127%
Elapsed (wall clock) time (h:mm:ss or m:ss): 0:14.47
Maximum resident set size (kbytes): 64144
File system inputs: 114424
Command being timed: "./log4j-finder.py /home/hynek/war/"
User time (seconds): 23.59
System time (seconds): 1.09
Percent of CPU this job got: 99%
Elapsed (wall clock) time (h:mm:ss or m:ss): 0:26.18
Maximum resident set size (kbytes): 38604
File system inputs: 142824
Command being timed: "java -jar log4j-detector-latest.jar /home/hynek/war"
User time (seconds): 30.56
System time (seconds): 1.39
Percent of CPU this job got: 113%
Elapsed (wall clock) time (h:mm:ss or m:ss): 0:28.26
Maximum resident set size (kbytes): 214116
File system inputs: 14416
Command being timed: "./log4j2-scan /home/hynek/war --scan-log4j1 --scan-zip"
User time (seconds): 52.05
System time (seconds): 25.32
Percent of CPU this job got: 88%
Elapsed (wall clock) time (h:mm:ss or m:ss): 1:27.86
Maximum resident set size (kbytes): 593080
File system inputs: 215416
all パラメータを使用してすべてのローカルドライブを自動検出--no-csv-header--threads パラメータ--cvs-clean パラメータ--cvs-stats パラメータ--fix コマンドが .jar アーカイブを破損する可能性がありました。以前の変更については リリースノート を参照してください。
Python インタープリターから実行するか、dist フォルダ内の Windows/Linux バイナリを使用します。
ファイルシステム全体にアクセスできる(少なくとも読み取り専用)ユーザーとして実行してください。log4shell-finder はアクセスできるフォルダのみを走査し、権限拒否エラーは報告しません。
PS C:\D\log4shell_finder> python3 .\test_log4shell.py --help
usage:  Type "test_log4shell.py --help" for more information
        On Windows "test_log4shell.py c:\ d:\"
        On Linux "test_log4shell.py /"

Searches file system for vulnerable log4j version.

positional arguments:
  folders               List of folders or files to scan. Use "-" to read list of files from stdin. On MS Windows use "all" to scan all local drives.

