
 hidra0x/hidra
A12 iOS 18.7.2 デバイス向けのジェイルブレイク研究プロジェクト。AppleJPEGDriver の UAF(CVE-2026-20687)を連鎖させてカーネルの読み書きプリミティブを目指す。公開ビルドはまだない。




A12 / iOS 18.7.2 — AppleJPEGDriver の UAF からカーネル r/w へ。
Hidra は iOS 18.7.2 上の A12 デバイスを対象とした研究用ジェイルブレイクプロジェクトです。これは AppleJPEGDriver のカーネル UAF(CVE-2026-20687)と、hidgate-poc における制御された free/reclaim の取り組みを基盤としています。
公開されているジェイルブレイクビルドはまだありません。 Hidra は研究プロジェクトであり、動作するジェイルブレイクではありません。現時点ではカーネルの読み書きを提供せず、PAC/PPL/SPTM をまだバイパスせず、何もインストールしません。研究用ビルドをメインの電話で実行しないでください。
「パニックは終わりではない。それは私たちがすでに核心にいる証拠だ。」 Crash → Control → Jailbreak.
最初の経路(IOHIDFamily、CVE-2026-28992)は、到達可能な SPU プロバイダ上ではクラッシュのみです。解放されたオブジェクトはプロバイダ側にあり、このターゲットでは copyEvent がイベントを配信することはありません。2 番目の経路(AppleJPEGDriver、CVE-2026-20687)は異なります:
0x58 デコード ABI は動作します。kIOReturnTimeout に追い込むことができます。JpegRequest は同型のリクエストで再利用できます。これでカーネルプリミティブの構築を始めるには十分です。しかし、まだジェイルブレイクには十分ではありません。
オープンソースのエントリ PoC は MOON Probe です:
hidgate-poc/PoC/applejpeg。
これは userclient、0x58 ABI、および遅延 UAF を実証します。
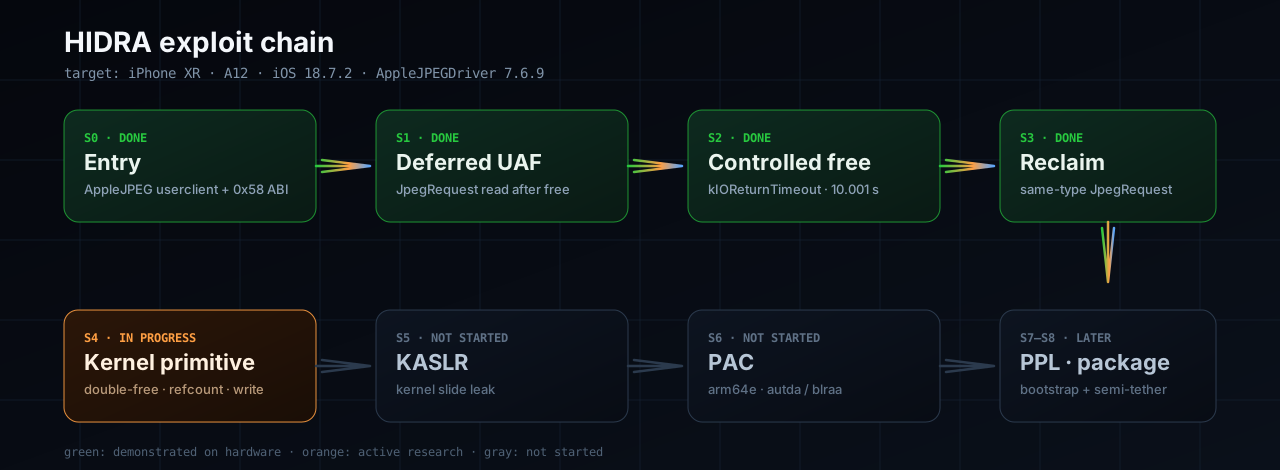
サイドロードされたアプリが AppleJPEGDriver タイプ 0 を開き、非同期デコードを送信し、同期デコードを 10 秒のタイムアウトに強制します。これはテストデバイス上ですでに動作しています。
タイムアウトにより JpegRequest が解放されますが、その埋め込みキュー ノードはコーデックごとのベクター内に残ります。同型の割り当てが解放されたオブジェクトを置き換えます。次の目標は、これを以下のいずれかに変えることです:
JpegRequest の二重解放;IOSurface または IOUserClient の参照カウント破壊;公開 PoC の *(*(request+0)+0x28)() 経路は A12 では PAC で保護されている(autda + blraa)ため、偽の vtable は最初の手ではありません。
カーネル読み取りまたはサイドチャネルにより、カーネルスライドとプリミティブで使用されるオブジェクトのアドレスを明らかにする必要があります。標準の proc_pidfdinfo、mach_port_kobject、mach_vm_region サーフェスは 18.7.2 ではクリーンです。
A12 は arm64e です。カーネルは関数ポインタとデータポインタに PAC を使用します。Hidra には、署名ガジェット/オラクル、認証済みポインタを回避するデータのみの経路、または有効な署名済みポインタのリークのいずれかが必要です。
カーネルテキストとページテーブルは保護されています。プロジェクトがブートストラップをインストールするには、データのみのページテーブル攻撃、PPL バイパス、またはサポートされたカーネルパッチプリミティブが必要です。
最初の目標はセミテザード脱獄です。デバイスは通常通り起動し、再起動後にユーザーがHidraアプリを実行すると、ブートストラップが再適用されます。テザードでの永続化は後の目標です。
パッケージは次のように提供されます:
PC 側のハーネスは loader/ にあります。これは
セミテザードループを実装しています:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
USB デバイス情報、アプリ起動、syslog には pymobiledevice3 を使用します。現在のエージェントは CandProbe で、HIDRA_STAGE0_DONE から HIDRA_STAGE8_DONE までを出力します。HIDRA_JAILBROKEN は、実際のカーネルプリミティブが実装されるまで予約されています。
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
ローダー自体はジェイルブレイクではない。これは欠落しているS4〜S7ステージのためのトランスポートおよびテストループである。
| ステージ | コンポーネント | 状態 |
|---|---|---|
| S0 | エントリーアプリ + AppleJPEG userclient | 完了 |
| S1 | 遅延 JpegRequest UAF | 完了 |
| S2 | 制御された10秒間の解放 | 完了 |
| S3 | 同型の再確保 | 完了 |
| S4 | 二重解放 / 書き込みプリミティブ | 進行中 |
| S5 | KASLR + PAC | 未着手 |
| S6 | PPL / SPTM + 永続化 | 未着手 |
| S7 | パッケージ / ブートストラップ | 未着手 |
詳細な制御ラダーは
hidgate-poc/docs/kernel-control.mdにある。
最新の結果: jpegclose(同期デコード中にuserclientをクローズする)は、Cameraなしで far=0x308 のUAFを再現する。対になる再確保は依然としてスロットを外している(x12=0)ため、S4は未解決のままである。
| デバイス | SoC | iOS | 状態 |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | 主要テストデバイス |
| iPhone XS / XS Max | A12 | 18.7.x | 未検証。同じkextファミリーの可能性が高い |
| iPhone 11 / SE 2 | A13 | 18.7.x | 未検証。ドライバを共有している可能性あり |
| iPhone 12以降 | A14+ | 任意 | 当初は非対応 |
| iOS 18.7.7+ / 26.4+ | — | — | 修正済み、非対応 |
本プロジェクトは、テスト可能なデバイスであるiPhone XR(18.7.2)から開始する。他のA12/A13デバイスへの対応は、カーネルプリミティブが安定した後にのみ追加される。
約束されたリリース日は存在しない。以下の日付は研究上の見積もりであり、いずれかのステージが失敗すれば後ろ倒しになる。
| マイルストーン | 目標期間 | 終了条件 | 確度 |
|---|---|---|---|
| M4 | 2026年11月〜12月 | 再現可能な二重解放または書き込みプリミティブ | 中低 |
| M5 | 2026年12月〜2027年2月 | KASLRリーク + PACバイパスまたはデータオンリーパス | 低 |
| M6 | 2027年3月〜5月 | PPL/SPTMバイパス + ブートストラップのプロトタイプ | 低 |
| M7 | 2027年第2四半期 | iPhone XR 18.7.2でのクローズドベータ | 低 |
| M8 | 2027年第3四半期 | M4〜M6が通過した場合のパブリックベータ | 低 |
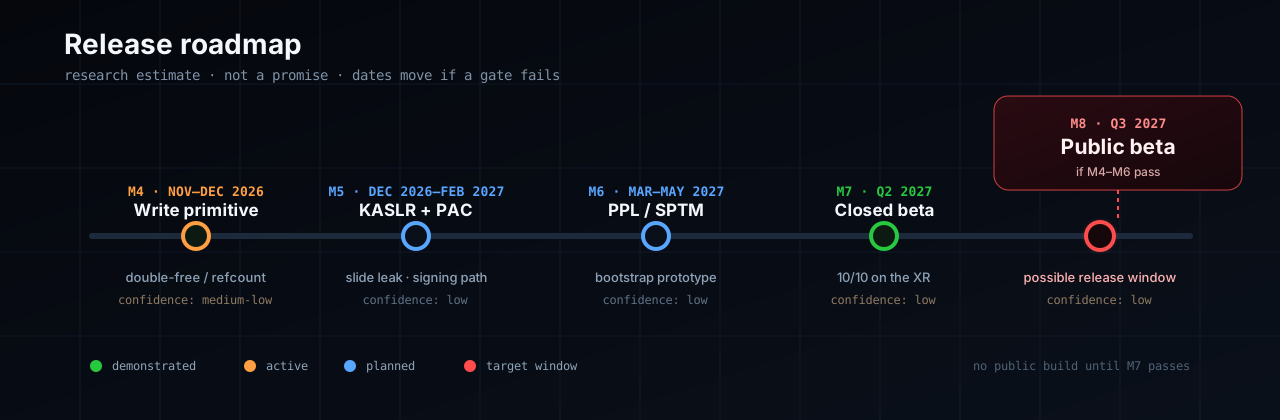
想定される公開リリース時期: 2027年第3四半期。 これは約束ではない。PACまたはPPLをバイパスできない場合、Hidraはジェイルブレイクではなくカーネルr/w研究ツールキットとしてリリースされる可能性がある。
hidra/
  README.md
  docs/
    index.html           # dark landing page (GitHub Pages)
    architecture.md      # exploit chain, stage by stage
    roadmap.md           # milestones, dates, exit criteria
    faq.md               # device/support questions
  loader/
    hidra_loader.py      # PC-side semi-tethered harness
    README.md            # usage and limitations
  assets/
    banner.svg
    logo.svg
    architecture.svg
    roadmap.svg
  SECURITY.md
  CONTRIBUTING.md
  LICENSE
研究基盤、PoC、パニックログ、テストマトリクスは
hidgate-poc にあります。
ダークなランディングページは docs/ にあり、GitHub Pages で配信されています:
https://hidra0x.github.io/hidra/
Pages を使わない即時プレビュー:
https://raw.githack.com/hidra0x/hidra/main/docs/index.html
これは脱獄ですか? まだ違います。脱獄を目指す研究プロジェクトです。
私の iPhone で動きますか? テストされているのは iOS 18.7.2 の iPhone XR のみです。iOS 18.7.7 以降および 26.4 以降は 修正済みであり、動作しません。
アンテザードになりますか? 最初の目標はセミテザードです。アンテザードの永続化は後の目標です。
なぜ Hidra という名前なのですか? Hydra: 多くの頭、カーネルへの多くの経路。プロジェクトは HID (IOHIDFamily) から始まり、AppleJPEGDriver を通じて続いています。
いつリリースされますか? 現在の研究見積もりでは、カーネルプリミティブ、KASLR/PAC、PPL の各段階を通過した場合に限り、 2027 年第 2 四半期にクローズドベータ、2027 年第 3 四半期にパブリックベータです。約束された 日付はありません。
panic-full-*.ips。デバイス、ビルド、ログ、正確な手順を添えて issue を開いてください。






